- @2202_75361164


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
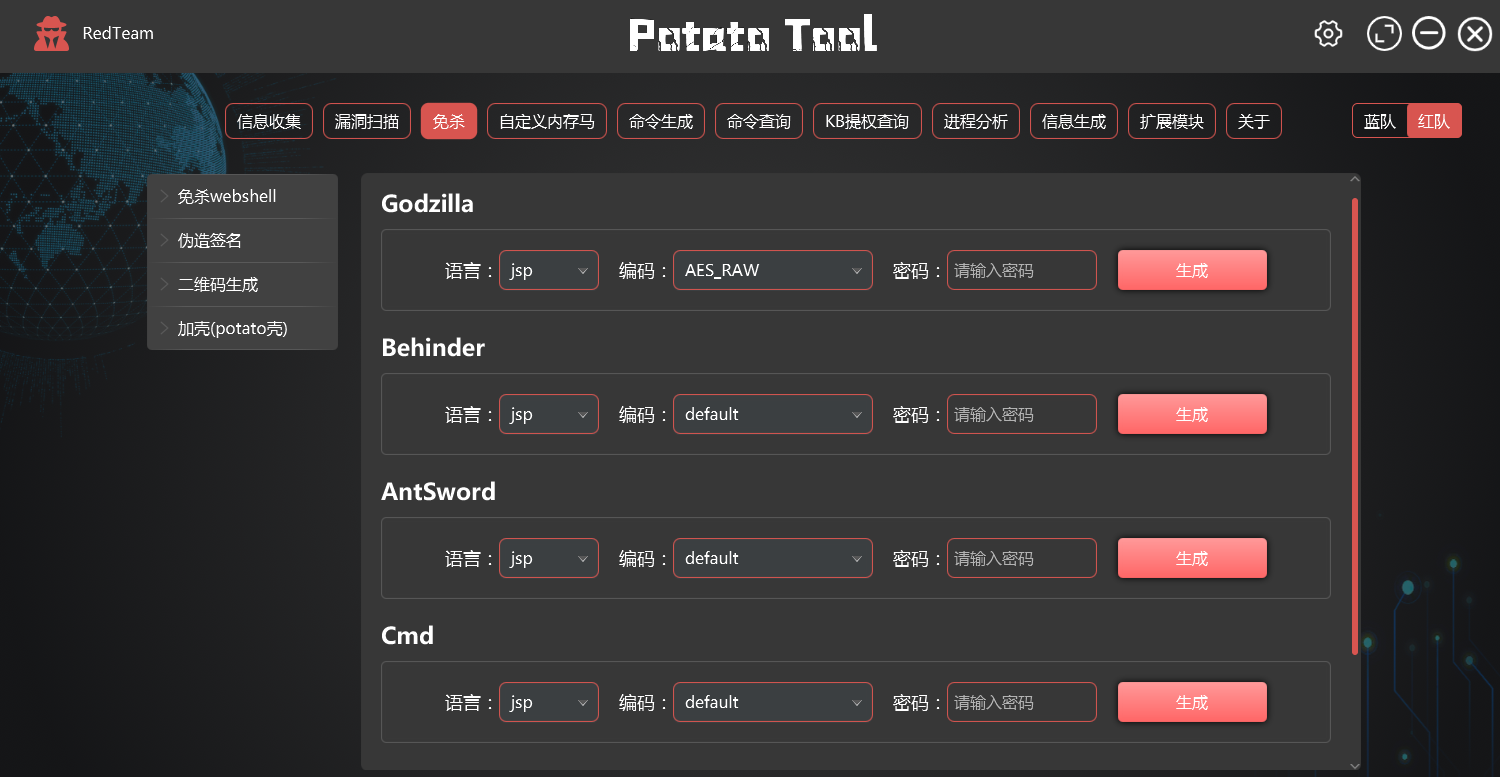
特性描述支持广泛支持包括Tomcat、Resin、Jetty、WebLogic、WebSphere、Undertow、GlassFish、SpringMVC以及SpringWebFlux等主流中间件和框架支持类型支持工具支持高度自定义支持自定义密钥、请求头、类名、路由路径、输出格式、封装类型特此声明:该功能是二开jMG,这部分代码不做混淆。
HTTP协议是Hypertext Transfer Protocol(也称为超文本传输协议)的缩写,是用于从万维网(www:world wide web)服务器传输超文本到本地浏览器的传送协议http协议工作于客户端-服务端(browser/sever)B/S架构上。浏览器作为http客户端通过url向http服务端即web服务器发送所有请求。web服务器根据接收到的请求后,向客户端发送响应信息。
ctf awd知识分享(常用命令,不死马,waf,文件监控)
oscp备考,oscp系列——FALL靶场,LFI漏洞+读取密钥文件,sudo提权难度简单对于低权限shell获取涉及:LFI漏洞+读取密钥文件对于提权:sudo提权。
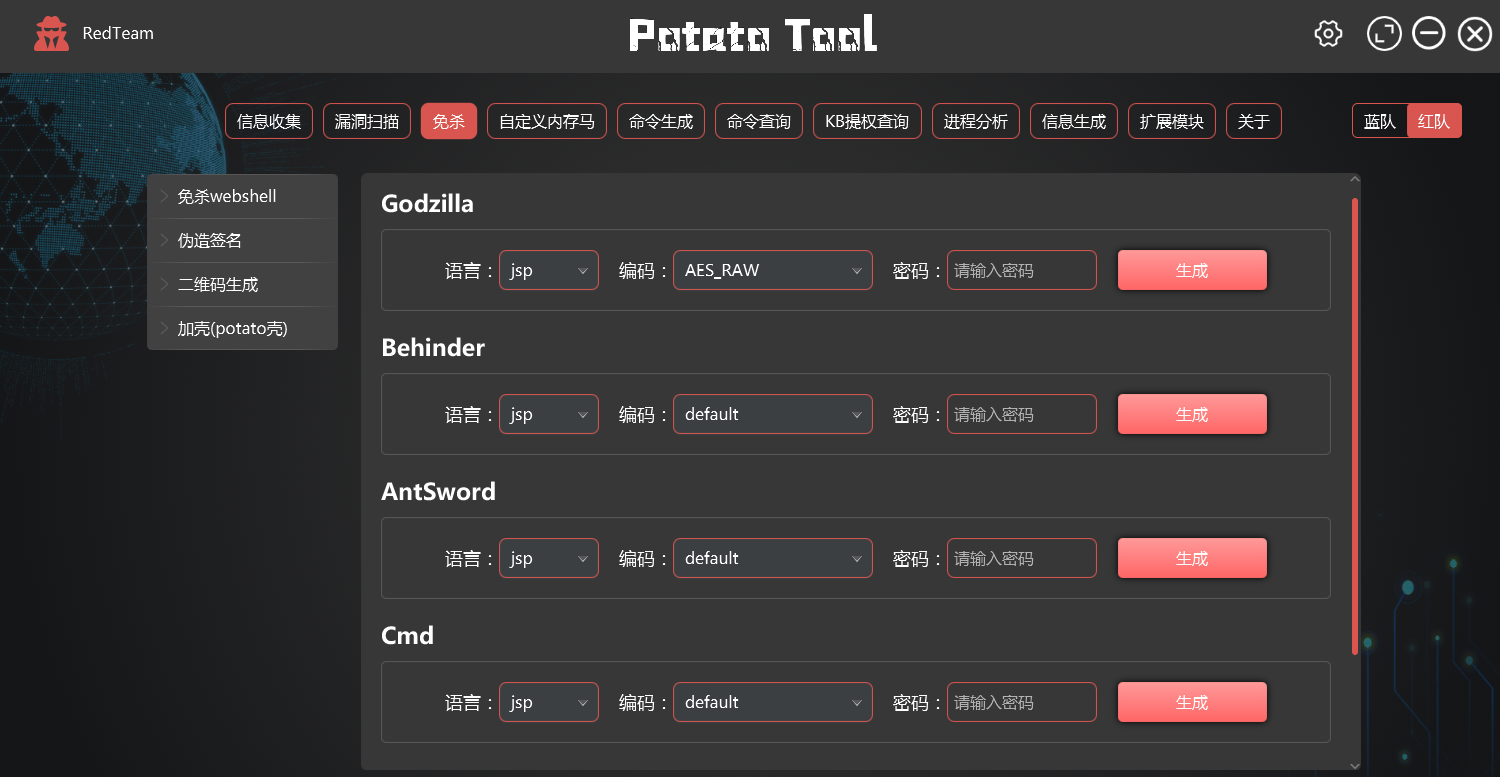
PotatoTool工具是一款功能强大的网络安全综合工具,分为红队和蓝队模块。红队模块功能:信息收集、漏洞扫描、免杀、自定义内存马、命令生成、命令查询、KB提权查询、进程分析、信息生成、扩展模块蓝队模块功能:一键解密、专项加解密、IP信息筛选、AI分析、反编译、区块链溯源、归属地查询、文件元信息、扩展模块旨在为安全从业者、红蓝对抗人员和网络安全爱好者提供全面的网络安全解决方案。红蓝对抗渗透测试流量
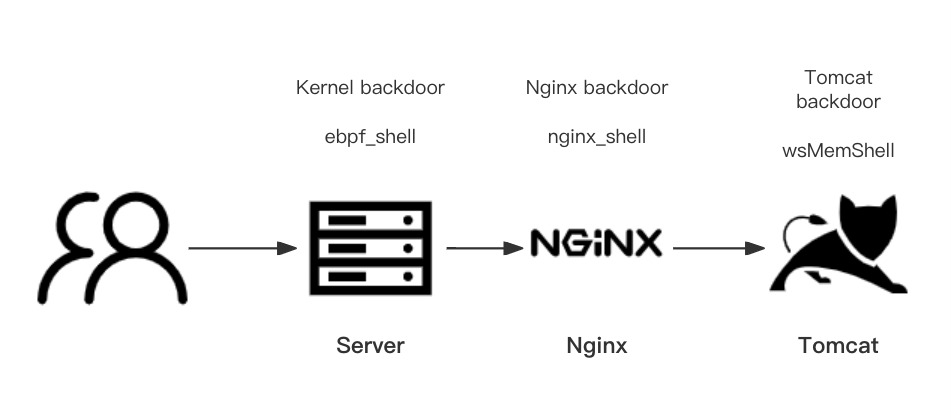
更优雅的nignx内存马后门,ebpf 内核马全链路内存马系列之 nginx 内存马和ebpf 内核使用本项目不含有完整的利用工具,仅提供无害化测试程序、防御加固方案,以及研究思路讨论下载地址在文末。
打过ctf的都知道,ctf需要使用很多款工具,有时候写一道题,就要下一个工具。并且线下赛的时候,大部分比赛不能联网,就更痛苦了,不能使用我们的好伙伴:AI,只能单独去部署,十分麻烦。ctftools-all-in-one内置了集成了大量的ctf工具和AI大模型目前有两个版本一个是项目地址里面的ctftools-all-in-one,只有3.8GB大小,解压之后10.4GB之前使用过,内置多款离线或

utools我已经使用了1年多了,使用之后的感觉就是已经离不开他了,给大家讲讲这个工具的安装+本人常用的插件推荐,让你快速上手。uTools 是一个极简、插件化、跨平台的现代桌面软件。通过自由选配丰富的插件,打造你得心应手的工具集合。

推荐一款超级好用的笔记软件:obsidian,中文名:黑曜石。我已经使用了一年多了,我之前用的是typora软件,他们使用的都是markdown语法,之所以不在使用了,原因有以下几点typora是付费软件,虽然有破解版的,但是obsidian对个人是免费的typora的笔记模式是树状的,而obsidian是图论形式,检索内容很快最主要的原因是,我学习网安要记录大量的笔记,并且笔记之间要有联系,不然

oscp备考,oscp系列——lin.security_v1.0靶场,32提权方法,nfs提权,sudo组合提权,docker组提权,systems 配置不当提权,suid:taskset提权、pkexec提权,计划任务+tar通配符提权,哈希解码提权难度简单偏下,不过提权方式有很多下载完成之后需要配置,ens33环境,可以参考这一篇文章嫌麻烦的可以现在我已经配置好的靶机靶机的作者对靶机有描述告诉