


- @zhaotiannuo_1998


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Wireshark(前身是Ethereal)是一个网络封包分析软件,目前是全球使用最广泛的开源抓包软件,别名小鲨鱼或者鲨鱼鳍。网络封包分析软件的功能是截取网卡进出的网络封包,并尽可能显示出最为详细的网络封包资料,它能够检测并解析各种协议,包括以太网、WIFI、TCP/IP和HTTP协议等等。

概念抓包(packet capture)指的是网络流量数据包的抓取,就是将网络传输发送与接收的数据包进行截获、重发、编辑、转存等操作,也用来检查网络安全、功能性能测试、开发调试、流量排查等工作中。抓包也经常被用来进行数据截取等。中间人攻击这个手法也就是用到类似的形式,在客户端和服务端中间进行数据包截取,比如:会话劫持、DNS欺骗、SSL欺骗、不可靠的代理服务器、ARP欺骗等。

2019/4/29 - - -关于在kali linux中使用nmap 的隐形扫描,结合wireshark抓包软件具体分析的讲解之前讲到过被动侦察,点击链接- - >,访问关于被动侦察的信息主动侦察:使用OSINT完成几乎检测不到的被动侦察,这种侦察可以产生大量关于目标组织及其用户的信息。主动侦察会产生更多更有用的信息,但是,由于与目标系统的相互作用可能会被记录,并且可能会通过防火墙...
软件的打包技术,docker有个东西叫做仓库,打包的东西直接放在仓库里面,全世界都可以共享。配置文件docker-compose.yml,有了这个配置文件,就可以通过docker-compose来控制多个容器了。#本地有的镜像,就不要再去下载了,而且可以将本地镜像导出来分享给别人。docker-compose是批量管理docker容器的工具。docker打包出来的每个软件,称之为docker镜像。
从微软推出了ASP(Active Server Page)后,它以其强大的功能,简单易学的特点而受到广大WEB开发人员的喜欢。但是它却有微软产品的通病,只能在Windows平台下使用,虽然它可以通过增加控件而在LINUX下使用,但是其功能最强大的DCOM控件却不能使用。而SUN公司在JAVA的基础下开发出的JSP(Java Server Pages)实现了动态页面与静态页面的分离,脱离了硬件平台的
软件的打包技术,docker有个东西叫做仓库,打包的东西直接放在仓库里面,全世界都可以共享。配置文件docker-compose.yml,有了这个配置文件,就可以通过docker-compose来控制多个容器了。#本地有的镜像,就不要再去下载了,而且可以将本地镜像导出来分享给别人。docker-compose是批量管理docker容器的工具。docker打包出来的每个软件,称之为docker镜像。
其最具权威的就是“10项最严重的Web应用程序安全风险列表”,总结并更新Web应用程序中最可能、最常见、最危险的十大漏洞,这十大漏洞是开发、测试、运维、服务、咨询人员应知应会的知识。未正确实施访问控制策略,如越权访问、权限提升或未授权操作,导致数据泄露或系统被控制。未正确实施访问控制策略,如越权访问、权限提升或未授权操作,导致数据泄露或系统被控制。系统、应用或服务器配置不当,如默认账户未修改、错误
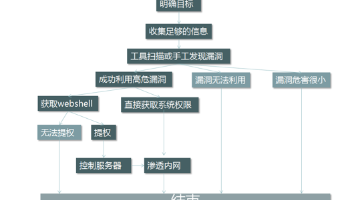
工具测试:漏洞扫描器、自动化漏洞检测工具手工测试:按照站点功能点手工抓取数据包、修改、加攻击载荷进行测试。
2019/7/1 - - -本次文章是关于华为防火墙的基本配置与图形化界面的向导设置有关ensp的使用–>>请查看这篇文章《Ensp的使用》实验拓扑:步骤一: 初始化防火墙配置:管理口的配置:GigabitEthernet 0/0/0:interface GigabitEthernet 0/0/0进入到管理接口ip address 192.168.136.136...
2019/6/25 - - -此文章是关于配置防火墙的子接口配置初始化状态的一个实验实验拓扑实验环境此前已有ASA相关配置的文章—> 《ASA的配置》关于防火墙初始化的文章—> 《初始化状态配置》实验配置因为之前有对此文章的介绍,这里直接上配置,可以修改完部分地址与接口后,直接刷进去。路由与交换所做的优化配置enableconfigure terminal...