


- @weixin_62808713


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文详细介绍了完整的渗透测试流程,包括目标确认、信息收集、漏洞扫描、漏洞利用、权限提升和内网渗透等环节。通过搭建本地靶场环境,演示了从外网Web应用漏洞发现(SQL注入)到内网横向移动的全过程,涵盖多种提权方法(SUID、sudo、宝塔面板漏洞)和工具使用(sqlmap、metasploit、蚁剑等)。最后通过获取三个flag验证了渗透测试成果,展示了完整的攻击链和权限提升技术。整个流程强调合法合
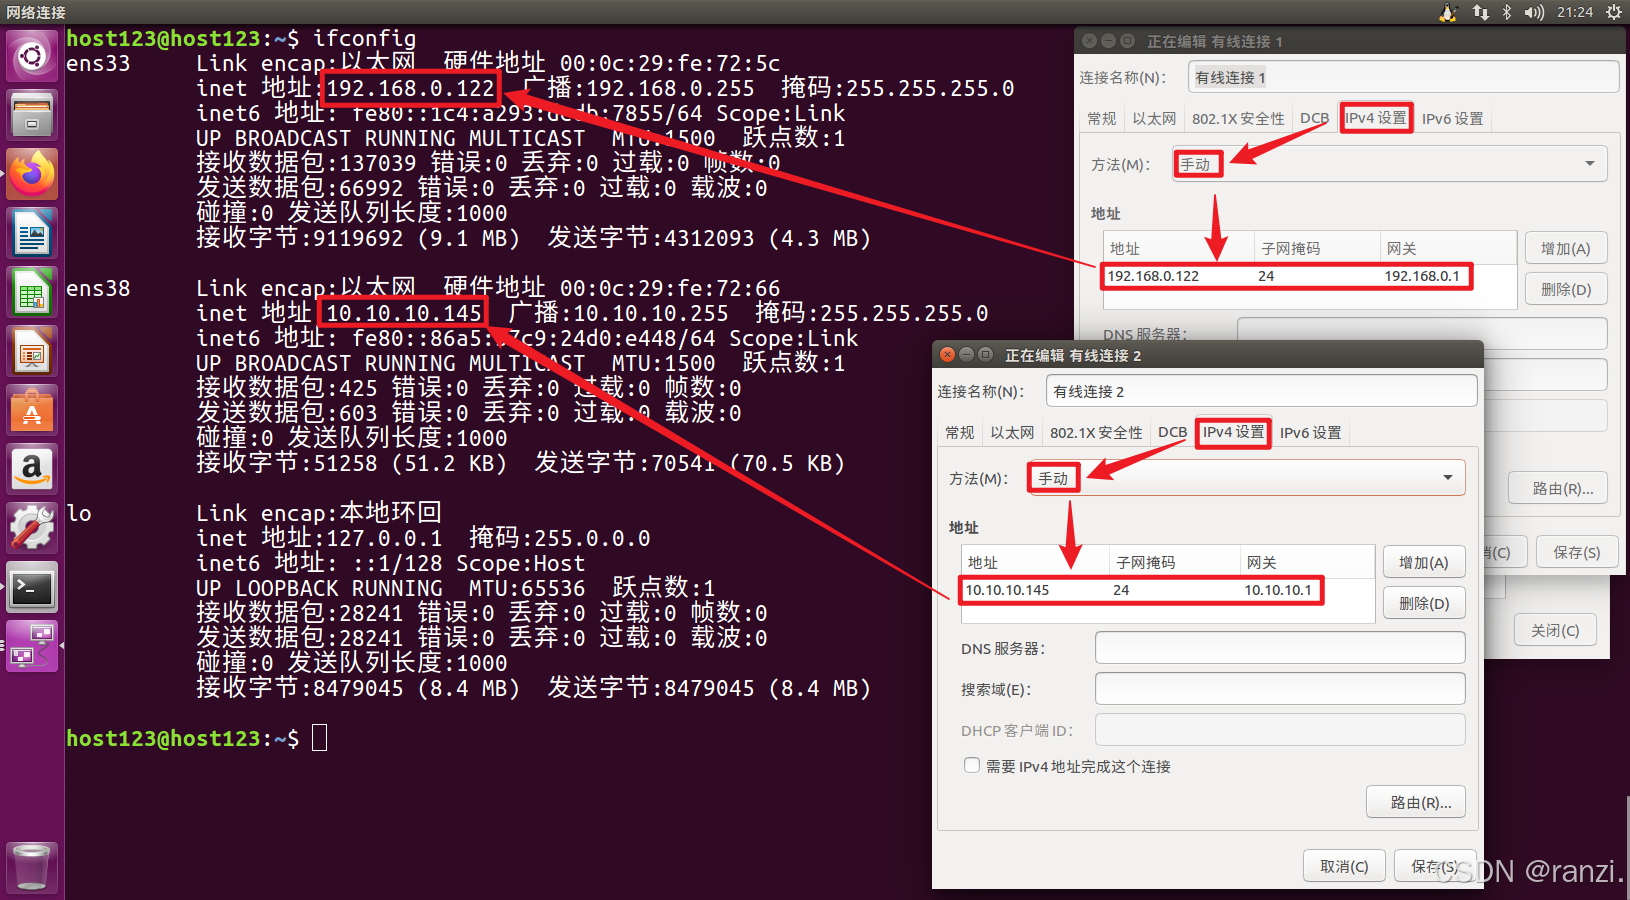
指用户通过浏览器提交执行命令,由于服务器端没有针对执行函数做过滤,导致在没有指定绝对路径的情况下就执行命令,可能会允许攻击者通过改变 $PATH 或程序执行环境的其他方面来执行一个恶意构造的代码。在Web应用中有时候程序员为了考虑灵活性、简洁性,会在代码调用代码或命令执行函数去处理。比如当应用在调用一些能将字符串转化成代码的函数时,没有考虑用户是否能控制这个字符串,将造成代码执行漏洞。墨者靶场详解
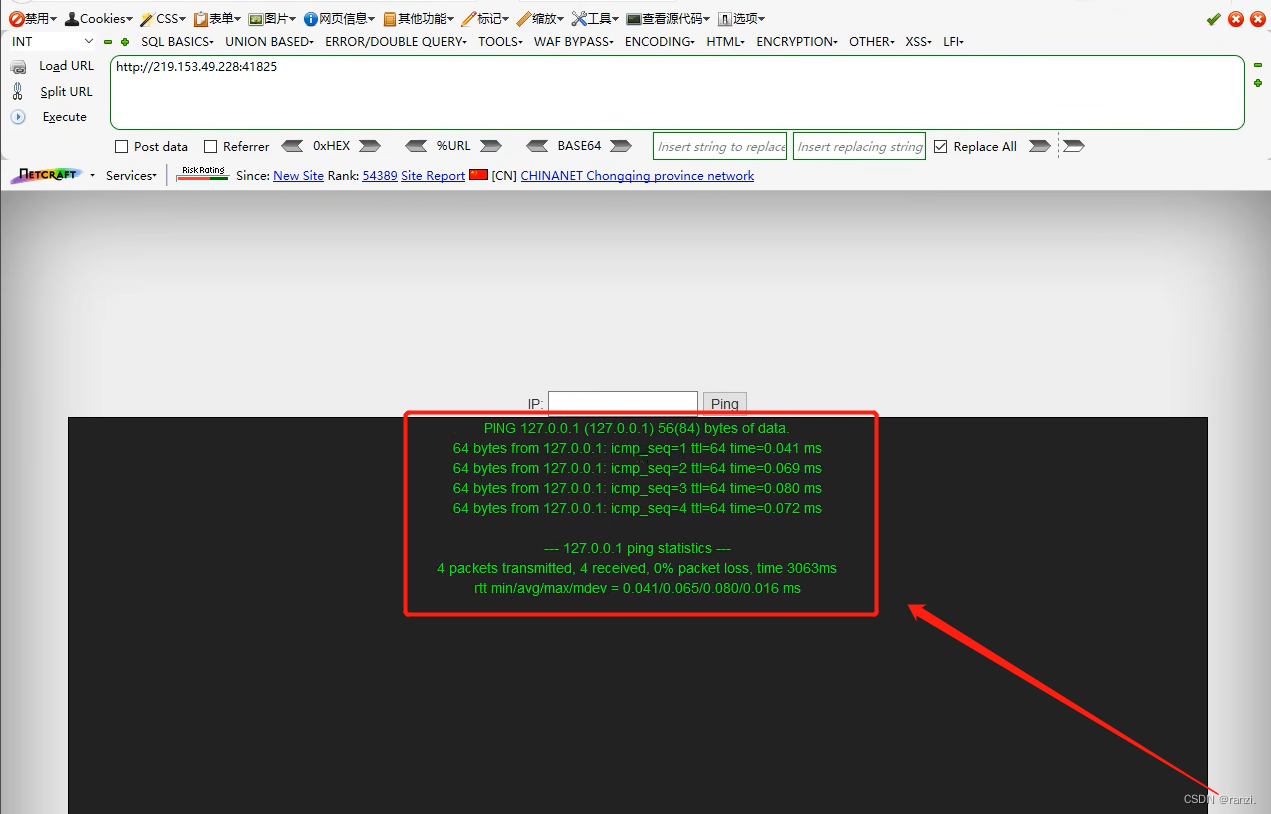
权限提升,就是所谓的提权,因为一般进入拿到webshell后进入到服务器了都是低权限,在接下来的靶中我们的目标都是拿到root权限,所以拿到webshell后是低权限用户,这个时候我们需要一系列的方式进行提权,最后拿到root权限,即为结束。在上面扫描出的ip地址中,.1、.2、.254、.138都是其它的一些ip地址,所以在此确认要进行攻击的靶机的ip地址为:192.168.190.140。比如

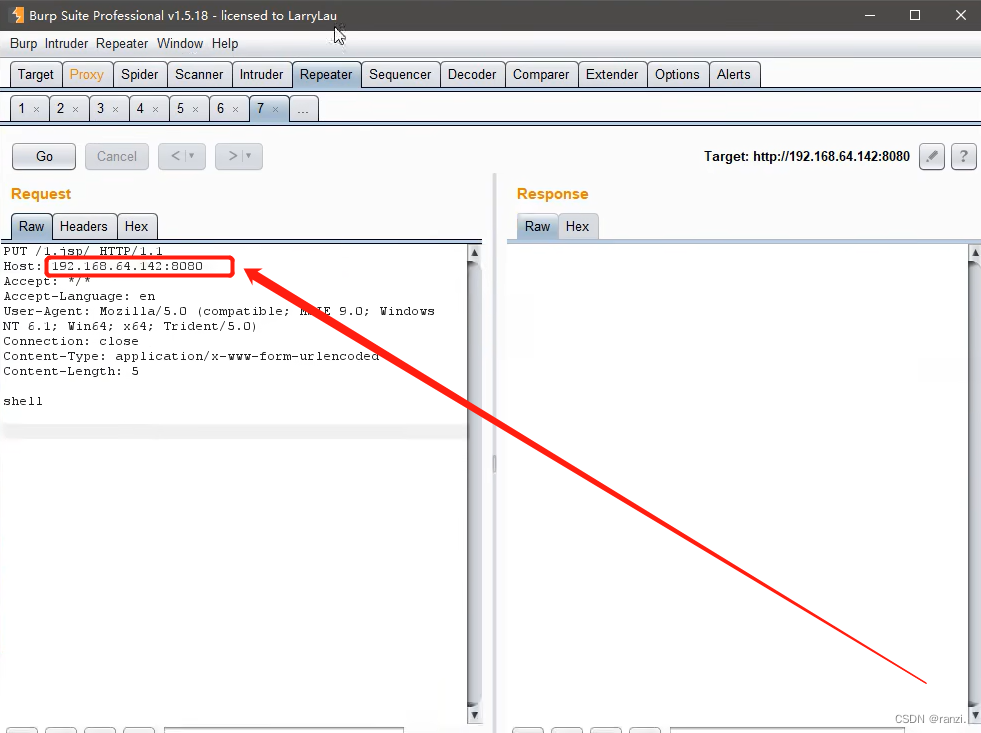
当 Tomcat 运行在 Windows 主机上,且启用了 HTTP PUT 请求方法(例如,将 readonly 初始化参数由默认值设置为 false),攻击者将有可能可通过精心构造的攻击请求向服务器上传包含任意代码的 JSP 文件,并且能被服务器执行。2017年9月19日,Apache Tomcat官方确认并修复了两个高危漏洞,漏洞CVE编号:CVE-2017-12615和CVE-2017-1
文章介绍了渗透测试流程及打靶实例。渗透流程含确定目标、信息收集、发现漏洞、漏洞利用、权限提升与权限维持等环节。打靶实例中,先是准备阶段启动靶机和kali并调好网络模式,然后通过多种方法收集信息,如确认靶机IP、不同类型的扫描等。还对各端口进行漏洞探测,像21端口的FTP操作、80端口的相关利用等,之后进行漏洞利用、权限提升操作,最后在root目录下找到flag.txt获取flag,整个过程完整呈现

本文详细介绍了渗透测试的整个流程,包括目标确定、信息收集、漏洞发现和利用、权限提升与维持等关键步骤。提供了一个靶场实例,通过配置虚拟机、执行多种扫描以及利用特定漏洞获取系统控制的过程。文章还探讨了如何通过提权、创建反向连接、以及利用域控漏洞进行内部网络渗透,为渗透测试提供了实用的技术细节和操作示例。
权限提升,就是所谓的提权,因为一般进入拿到webshell后进入到服务器了都是低权限,在接下来的靶中我们的目标都是拿到root权限,所以拿到webshell后是低权限用户,这个时候我们需要一系列的方式进行提权,最后拿到root权限,即为结束。命令:cp /var/www/joomla2/administrator/manifests/files/.dear_penguins.zip ~ && un

ISS中间件(Internet Security and Acceleration Server Middleware)是微软公司推出的一种安全中间件,旨在提供高效的安全代理服务和网络加速功能。它是Microsoft Proxy Server和Microsoft Firewall产品的继承者,也是Microsoft Forefront TMG(Threat Management Gateway)的
getimagesize() 函数将测定任何 GIF,JPG,PNG,SWF,SWC,PSD,TIFF,BMP,IFF,JP2,JPX,JB2,JPC,XBM 或 WBMP 图像文件的大小并返回图像的尺寸以及文件类型及图片高度与宽度。的知识,比如我们平时在进行文件上传时,在我们上传文件后,网站会对图片进行二次处理(格式、尺寸、保存、删除要求等),服务器会把里面的内容进行替换更新,处理完成后,根据我
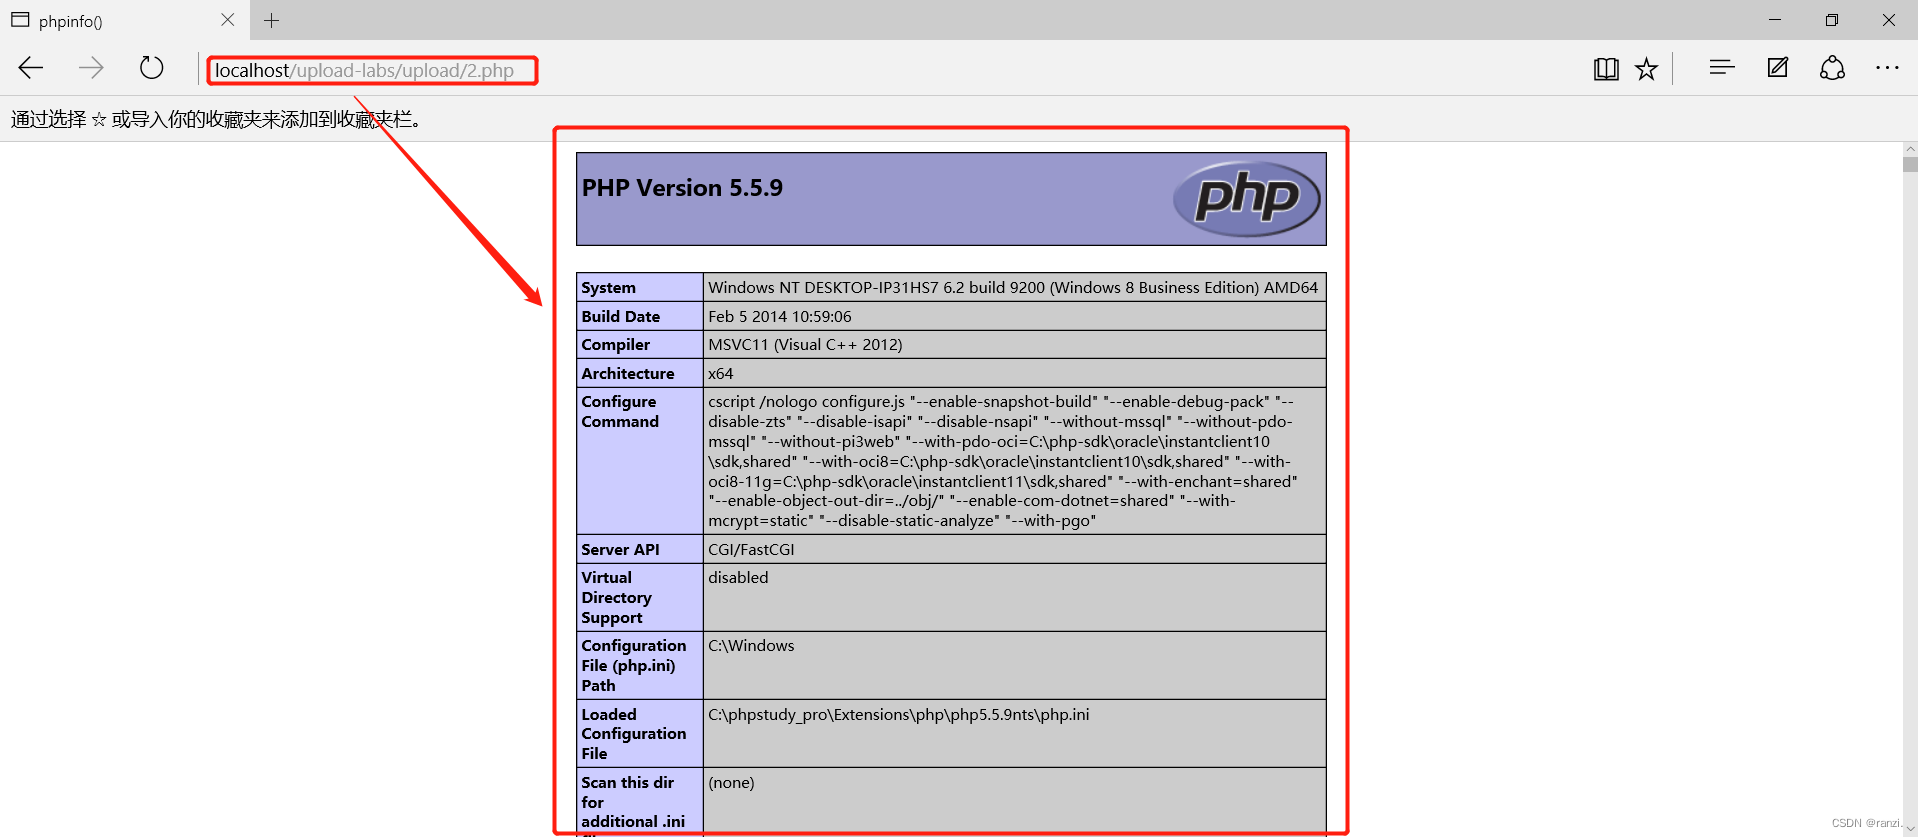
可以看到访问后可以实现上图所示的效果,因为我们这里上传的是普通图片,不是jsp代码,所以网页返回的是一堆乱码,如果我们上传的文件是jsp文件,网页就会返回isp代码执行后的内容。在网址内添加此路径进行搜索,在回显的页面内可以看到上传的文件成功以php的形式进行了执行(因为这里上传的是图片,且没有进行修改,所以返回的全部是乱码)。将“png”改为“php”后放包,正常在上传完文件之后,会返回一个文件
