


- @weimeilayer


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
编辑脚本内容如下:或者简洁一些的创建脚本:将上面的内容复制到一个新文件中,例如 vim generate_server_inspection_report.sh。授权脚本:运行 chmod +x generate_server_inspection_report.sh。执行脚本:运行 ./generate_server_inspection_report.sh。查看报告:脚本执行后,会输出生成的H

下载地址:https://repo.huaweicloud.com/kunpeng/yum/el/7/aarch64/Packages/bigdata/下载安装包(三台都操作)检查是否已经安装Redis(三台都操作)将包卸载掉开始安装(三台都操作)查找Redis配置文件(三台都操作)配置文件的路径:/etc/redis.conf修改redis的配置(三台都操作)修改默认端口(三台都操作)启动守护进
要在 Spring Boot 中通过 SSL/TLS 连接启用 SSL 的 Redis 实例,您需要在 Spring Boot 的 application.yml 或 application.properties 文件中进行相应的配置。要连接到启用了 TLS 的 Redis 实例,需要使用支持 TLS 的客户端。通过 -v /data/redis/ssl:/etc/redis/ssl 挂载证书和密

一般来说,通过上面的处理就可以避免 SQL 注入攻击了,如果您还不放心,可以使用 MyBatis-Plus 提供的工具类 SqlInjectionUtils.check(内容) 来验证字符串是否存在 SQL 注入,如果存在则会抛出对应的异常,如果是真正的漏洞问题,我们一定积极修正,但是上面两个如此低级的错误,在没跟我们预先进行沟通的情况下,直接提交了 CVE 漏洞申请,很难让我们相信这些漏洞是好心

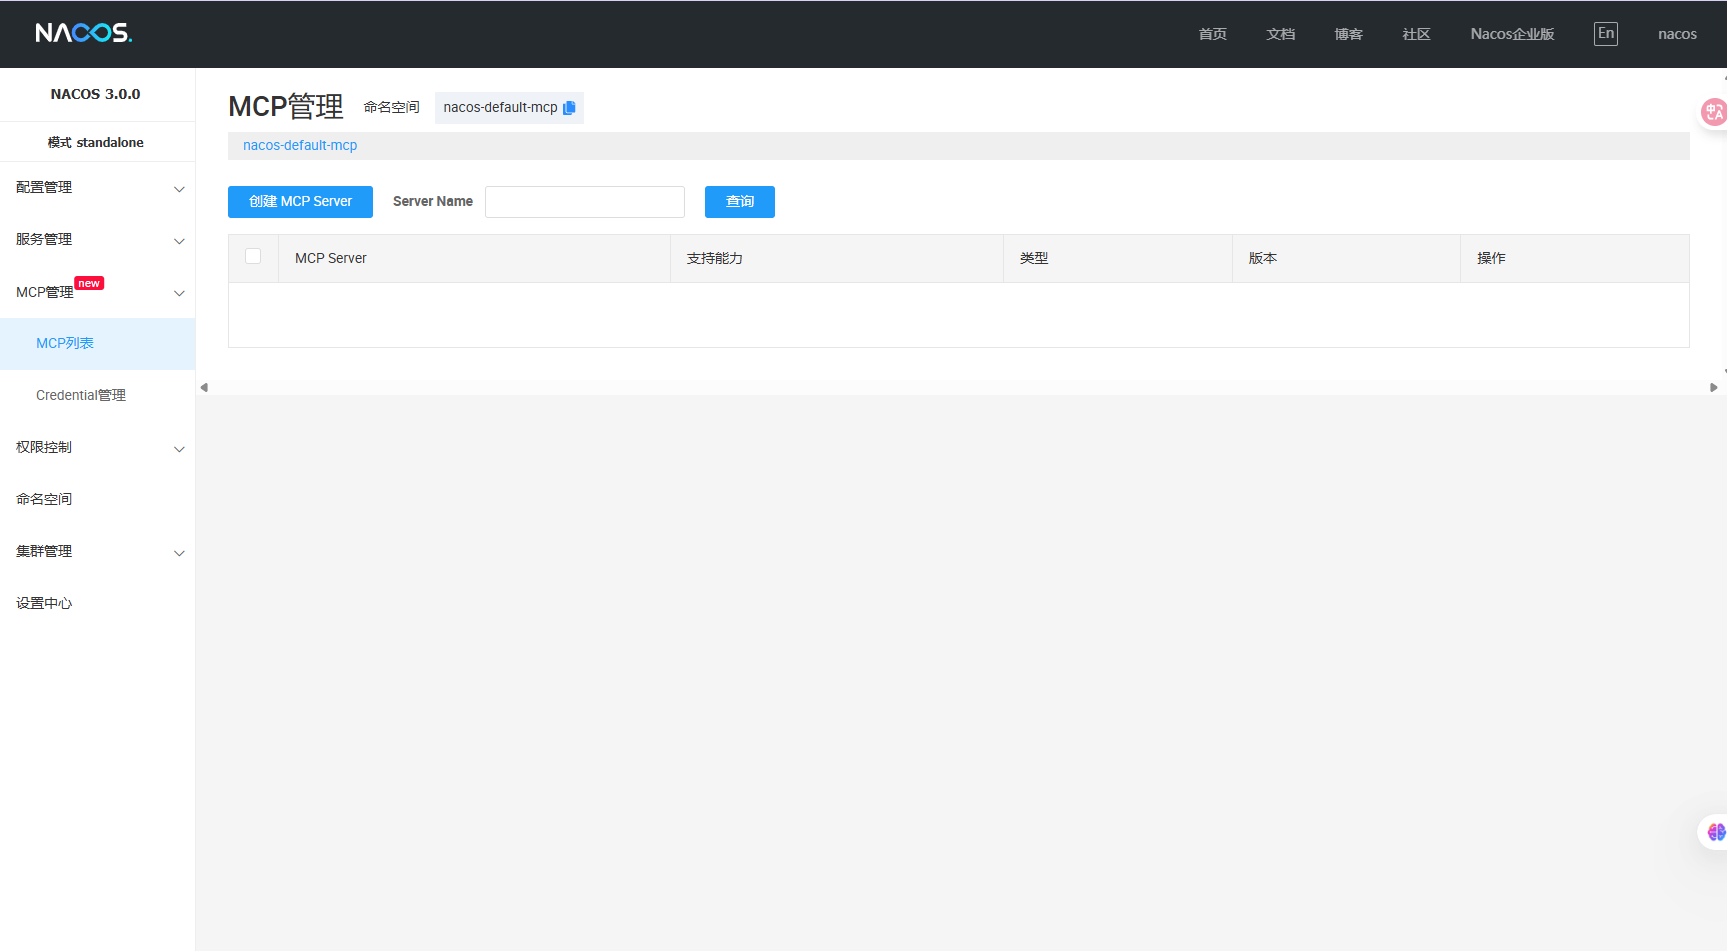
其中,Nacos 提供存量的服务管理和动态的服务信息定义,帮助业务在存量接口不改动的情况下,通过 Nacos 的服务管理动态生效 Higress 网关所生成的 MCP Server 协议。Nacos 中会注册多个服务,每个服务会有多个接口,每一个接口映射为一个 Tool,Tool 的描述信息就是接口的描述信息,之后根据接口名,将所有服务中的所有 Tool 的服务名等生成全局唯一的 Tool 名称,
这条命令 rpm --import https://repo.mysql.com/RPM-GPG-KEY-mysql-2022 是用来在使用 RPM 包管理器的 Linux 系统上导入 MySQL 仓库的 GPG 密钥。https://repo.mysql.com/RPM-GPG-KEY-mysql-2022:这是 MySQL 软件包的 GPG 密钥所在的 URL。执行rpm -ivh mysql

写入密集型:关闭 USEDISPATCH,提高 HOSTLOADRATE(如 50),减少主库频繁切换。作用:数据库集群的节点名称(逻辑标识),在 KingbaseES 集群管理中可用于标识各个节点。业务压力较大:适当降低,如 HOSTLOADRATE=20(让从库分担更多压力)。读多写少:降低 HOSTLOADRATE(如 20),让更多查询走从库。作用:定义**从库(Slave)**的 IP
(前提是把网络DNS指向DNS服务器IP 172.16.11.115)
使用 Helm 在 Kubernetes 上部署 MinIO 是一个非常方便的方式。Helm 是 Kubernetes 的包管理工具,可以帮助你快速部署和管理应用。MinIO 有官方的 Helm chart,可以通过它来简化 MinIO 部署过程。通过 Helm 部署 MinIO 可以大大简化 Kubernetes 上的管理,特别是当你需要管理多个 MinIO 实例时。你只需要通过修改 value
SNAPSHOT不是一个特定的版本,而是一系列的版本的集合,其中HEAD总是指向最新的快照,对外界可见的一般也是最新版,这种给人的假象是新的覆盖了老的,从而使得使用SNAPSHOT依赖的客户端,总是可以通过重新构建(有时候需要-U强制更新)就可以拿到最新的代码。所有的非-SNAPSHOT结尾的版本号则都被认定为RELEASE版本,即正式版,虽然会有beta/rc之类的说法,但是这些只是软件工程角度
