


- @shangguanliubei


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
三年前我以为 “装了 Kali 就是黑客”,现在我知道 “能帮企业解决问题才是安全人”。学网络安全没那么多 “炫酷操作”,更多是 “对着 Burp 抓包改参数”“对着报告改错别字”“对着靶场练漏洞” 的枯燥日子。别再当 “网络安全演员” 了 —— 会抓包比会装 Kali 有用,会写报告比会背命令值钱,合法测试比乱扫目标安全。等你真正拿到第一笔 SRC 奖金,你会发现:原来踏实练手,比装 “黑客”
SSH(Secure Shell)是一种用于在不安全网络上建立安全连接的协议,主要用于远程服务器管理。由于 SSH 端口。
Damn Vulnerable WebApplication(DVWA)是一个用来进行安全脆弱性鉴定的PHP/MySQL Web应用,旨在安全专业人员测试自己的专业技能和工具提供合法的环境,帮助Web开发者更好的理解Web应用安全防范的过程。

最近在研究安全开发端口banner的相关返回处理引擎,一早上起来的时候看见微软0day就点懵,去试了试就觉得蜜罐100%几率(bushi),刚好今天也不想再敲一些杂七杂八的代码了,就随手在自己的资产监控列表挑了几个后台开始了今天的渗透测试。1.文件上传被waf拦截时分为两种情况,一种文件内容一种文件名2.web路径寻找平时一定要多积累自己的字典,避免找不到路径gg,我这里就找了很久。给大家分享一份
该篇章目的是重新牢固地基,加强每日训练操作的笔记,在记录地基笔记中会有很多跳跃性思维的操作和方式方法,望大家能共同加油学到东西。请注意:本文仅用于技术讨论与研究,对于所有笔记中复现的这些终端或者服务器,都是自行搭建的环境进行渗透的。我将使用Kali Linux作为此次学习的攻击者机器。这里使用的技术仅用于学习教育目的,如果列出的技术用于其他任何目标,本站及作者概不负责。网络钓鱼是社会工程学攻击方式

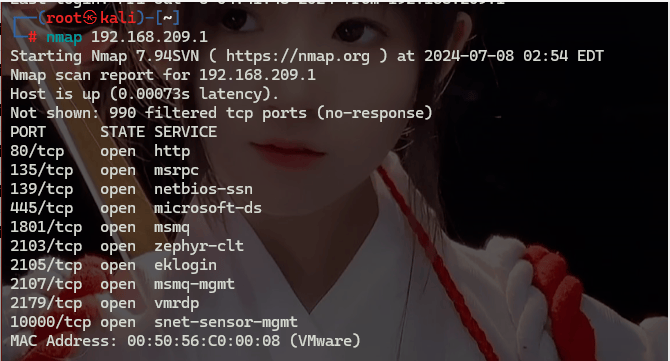
Nmap(Network Mapper)是一款开源免费的网络发现和安全审计工具,主要用于扫描目标主机的开放端口、操作系统类型、启用的服务等信息。以下是Nmap的一些常见使用介绍「主机发现」:Nmap可以通过发送不同类型的探测包(如ICMP echo请求、TCP SYN包等)来检测目标主机是否在线。常用命令如-sn(Ping扫描,只进行主机发现,不进行端口扫描)和-PE/PP/PM(使用ICMP e
Uncaught ReferenceError: is not defined at HTMLAnchorElement.onclick前端Java有手就能学废,今天又是前端那些bug。问题描述:今天在用Vue.js写一个图片移入和点击效果时出现了以下错误:Uncaught ReferenceError: is not defined at HTMLAnchorElement.onclick说什么
在网络安全领域,CTF(Capture The Flag)绝对是绕不开的核心实战场景。对于学生、入门者而言,它不是单纯的竞赛游戏,更是快速积累攻防经验、提升技术实力的练兵场;对于求职者来说,CTF 经历和奖项,早已成为大厂网安岗简历的硬核加分项。本文将从 CTF 基础认知、题型拆解、入门路径到求职价值,全方位拆解,帮你快速搞定 CTF 学习逻辑。
在结束之际,我想重申的是,学习并非如攀登险峻高峰,而是如滴水穿石般的持久累积。尤其当我们步入工作岗位之后,持之以恒的学习变得愈发不易,如同在茫茫大海中独自划舟,稍有松懈便可能被巨浪吞噬。然而,对于我们程序员而言,学习是生存之本,是我们在激烈市场竞争中立于不败之地的关键。一旦停止学习,我们便如同逆水行舟,不进则退,终将被时代的洪流所淘汰。因此,不断汲取新知识,不仅是对自己的提升,更是对自己的一份珍贵
摘要: 漏洞复现是网络安全学习的重要环节,本文以Log4j2漏洞(CVE-2021-44228)为例,系统化讲解高效复现流程: 信息收集:通过CVE Details、NVD等平台明确漏洞影响范围与原理; 环境搭建:推荐使用Docker/Vulhub快速部署漏洞环境; 复现步骤:结合恶意LDAP服务器、HTTP服务器及PoC代码触发RCE漏洞; PoC编写:提供Python示例,强调代码可复用性与异
