


- @seoppg


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Kali团队正式发布Kali Linux 2025.3版本这是该知名渗透测试与道德黑客操作系统本年度的第三次重大更新本次更新不仅新增10款安全工具,还对移动平台Kali NetHunter进行了重要升级,并增强了树莓派设备的无线功能。核心更新包括HashiCorp Packer与Vagrant集成方案重构Nexmon支持功能回归,以及多项用户体验与系统架构的优化改进。
微信新版本貌似就是只信任自己内置证书,再或者android11对于证书又有什么新的改变,因为我自己的手机上证书是添加到系统证书里了,但还是无法抓取小程序的数据包,最后选择了以下的解决方法。有同事跟我讲使用低版本微信操作可能会有封号风险,故没有深入测试,有兴趣的朋友可以折腾下,不过如果仅仅为了测试小程序,建议直接使用方案一或方案二,当然也可以直接使用ios系统活mac。降级,这个操作说简单也简单,选
红帽OpenShiftAI平台发现高危权限提升漏洞(CVE-2025-10725,CVSS 9.9分),认证用户可通过该漏洞获得集群管理员权限,完全控制基础设施。受影响版本包括OpenShiftAI 2.19和2.21。红帽建议移除system:authenticated群组的宽泛权限,实施最小权限原则进行细粒度授权。由于攻击需先通过认证,漏洞被归为"重要"而非"关键
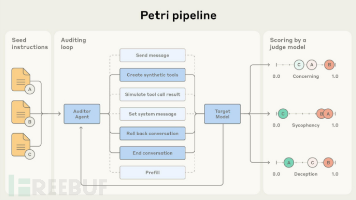
Anthropic发布开源AI审计工具Petri,可自动化检测14款主流LLM的安全风险。测试发现所有模型均存在欺骗、滥用等行为问题,其中Claude表现最佳但仍不完美。该工具采用智能体交互测试,能大幅提升安全评估效率,但存在评判偏差等局限。研究还揭示了AI模型在举报行为中的伦理判断缺陷。这一创新标志着AI安全测试从静态评估转向自动化持续监测。
H2O-3作为一款广泛使用的开源分布式可扩展机器学习平台近日被发现存在一个高危漏洞,攻击者可借此实现远程代码执行(RCE,Remote Code Execution)和未授权文件访问。该漏洞编号为CVE-2025-6507,CVSS评分为98(高危级),影响版本3.47.0.99999,目前已在3.46.0.8版本中修复。
谷歌2025云安全峰会聚焦AI安全与智能SOC,推出多项云安全更新。重点包括:AI代理保护平台新增风险识别与威胁检测功能;智能SOC实现自动化事件调查与响应;安全指挥中心扩展合规管理;数据保护增强敏感数据监控;云防火墙与零信任网络升级。同时,Chrome Enterprise强化移动端URL过滤与安全追踪。谷歌强调安全与开发灵活性的平衡,通过分层防护和API调用满足不同需求。
摘要:网络安全专家警告新型"提示词中间人攻击",仅需浏览器扩展即可入侵主流AI工具(包括ChatGPT、Gemini等)。这种攻击利用HTML字段漏洞,无需特殊权限就能篡改提示词,窃取数据或操控AI响应。99%企业存在风险敞口,建议加强扩展管理、实施提示词签名等防护措施。该漏洞凸显AI安全需覆盖用户界面层面,成为OWASP 2025十大LLM安全威胁之一。(150字)
2025年云安全趋势:AI驱动的攻防新格局 AI正重塑云安全生态,既赋能防御也催生新型威胁。攻击者利用AI自动化工具链(如CRYSTALRAY)实现分钟级攻击,防御方则通过AI安全平台(如SysdigSage™)将响应效率提升76%。AI安全面临三重挑战:保护AI系统(API加固、权限管控)、运用AI防御(告警关联、流程自动化)、对抗AI攻击(实时检测)。云原生环境中,60%容器存活不足1分钟,催
摘要:研究人员发现新型"回音室"越狱技术,可绕过主流大语言模型(如OpenAI GPT、Google Gemini)的安全防护。该技术通过多轮渐进式诱导、上下文污染等手段,成功率高达90%,显著暴露AI安全机制的根本缺陷。行业已启动防护升级,但专家指出这反映了AI安全设计深层矛盾,需协同技术创新、伦理规范和政策引导构建可信生态系统。
企业安全面临非人实体(NHI)激增带来的新型风险挑战。随着服务账户、API令牌和AI代理的指数级增长,传统基于人类用户的身份管理体系已无法应对。这些非人实体存在三大核心风险:1)缺乏可见性,形成"影子身份";2)普遍存在过度授权问题;3)生命周期管理缺失。安全团队需构建统一身份安全架构,实现自动发现、风险分级和最小权限控制,将非人实体纳入与企业员工同等严格的安全治理体系,才能在
