- @qq_63855540


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
文章摘要: 微信小程序渗透测试中常遇到签名加密机制,需通过反编译获取敏感信息。推荐两款工具:1️⃣ Finefasnow/fine 一键提取小程序敏感数据,支持自定义规则;2️⃣ KillWxapkg 完整反编译.wxapkg文件为源码,便于深度分析。操作步骤包括定位小程序缓存路径(如C:\Users...\Applet\)、工具扫描或命令行编译。合法使用可提升漏洞挖掘效率,适用于接口逻辑分析、密
一文速通gns3软件的安装到使用,每一步都非常详细。
在如今的网络攻防对抗中,信息获取的速度决定了一切。而 dddd 作为一款高效、精准、可扩展的工具,能够帮助安全研究人员、红队成员和渗透测试人员极大提升工作效率。
vshell真的太强了太丝滑了太方便了太优雅,可惜目前是没有公开新的版本,和cs对比起来各有优势,cs还是插件多横向的方式多,不过vshell感觉非常适合打点的时候先使用,然后后渗透的时候在使用cs
摘要:测试某大学微信小程序时,发现未登录状态下后端交互有限。通过路径探测发现/api/getSts接口泄露腾讯云临时凭证,利用自写脚本成功接管3个COS存储桶,实现文件查看和操作。虽然未发现敏感数据,但凭证泄露仍构成中危漏洞。文章附带了临时凭证利用工具脚本地址。
入站就是别人来访问我们的主机,也就是正向shell的操作,点那个主机的后门进行运行时,kali需要主动去连接靶机也就是外来的流量,如果把入站的链接关闭就无法连接到出站就是反向shell,主机需要主动连接kali,如果出站设置了阻止就会阻止这种主动连接的操作。

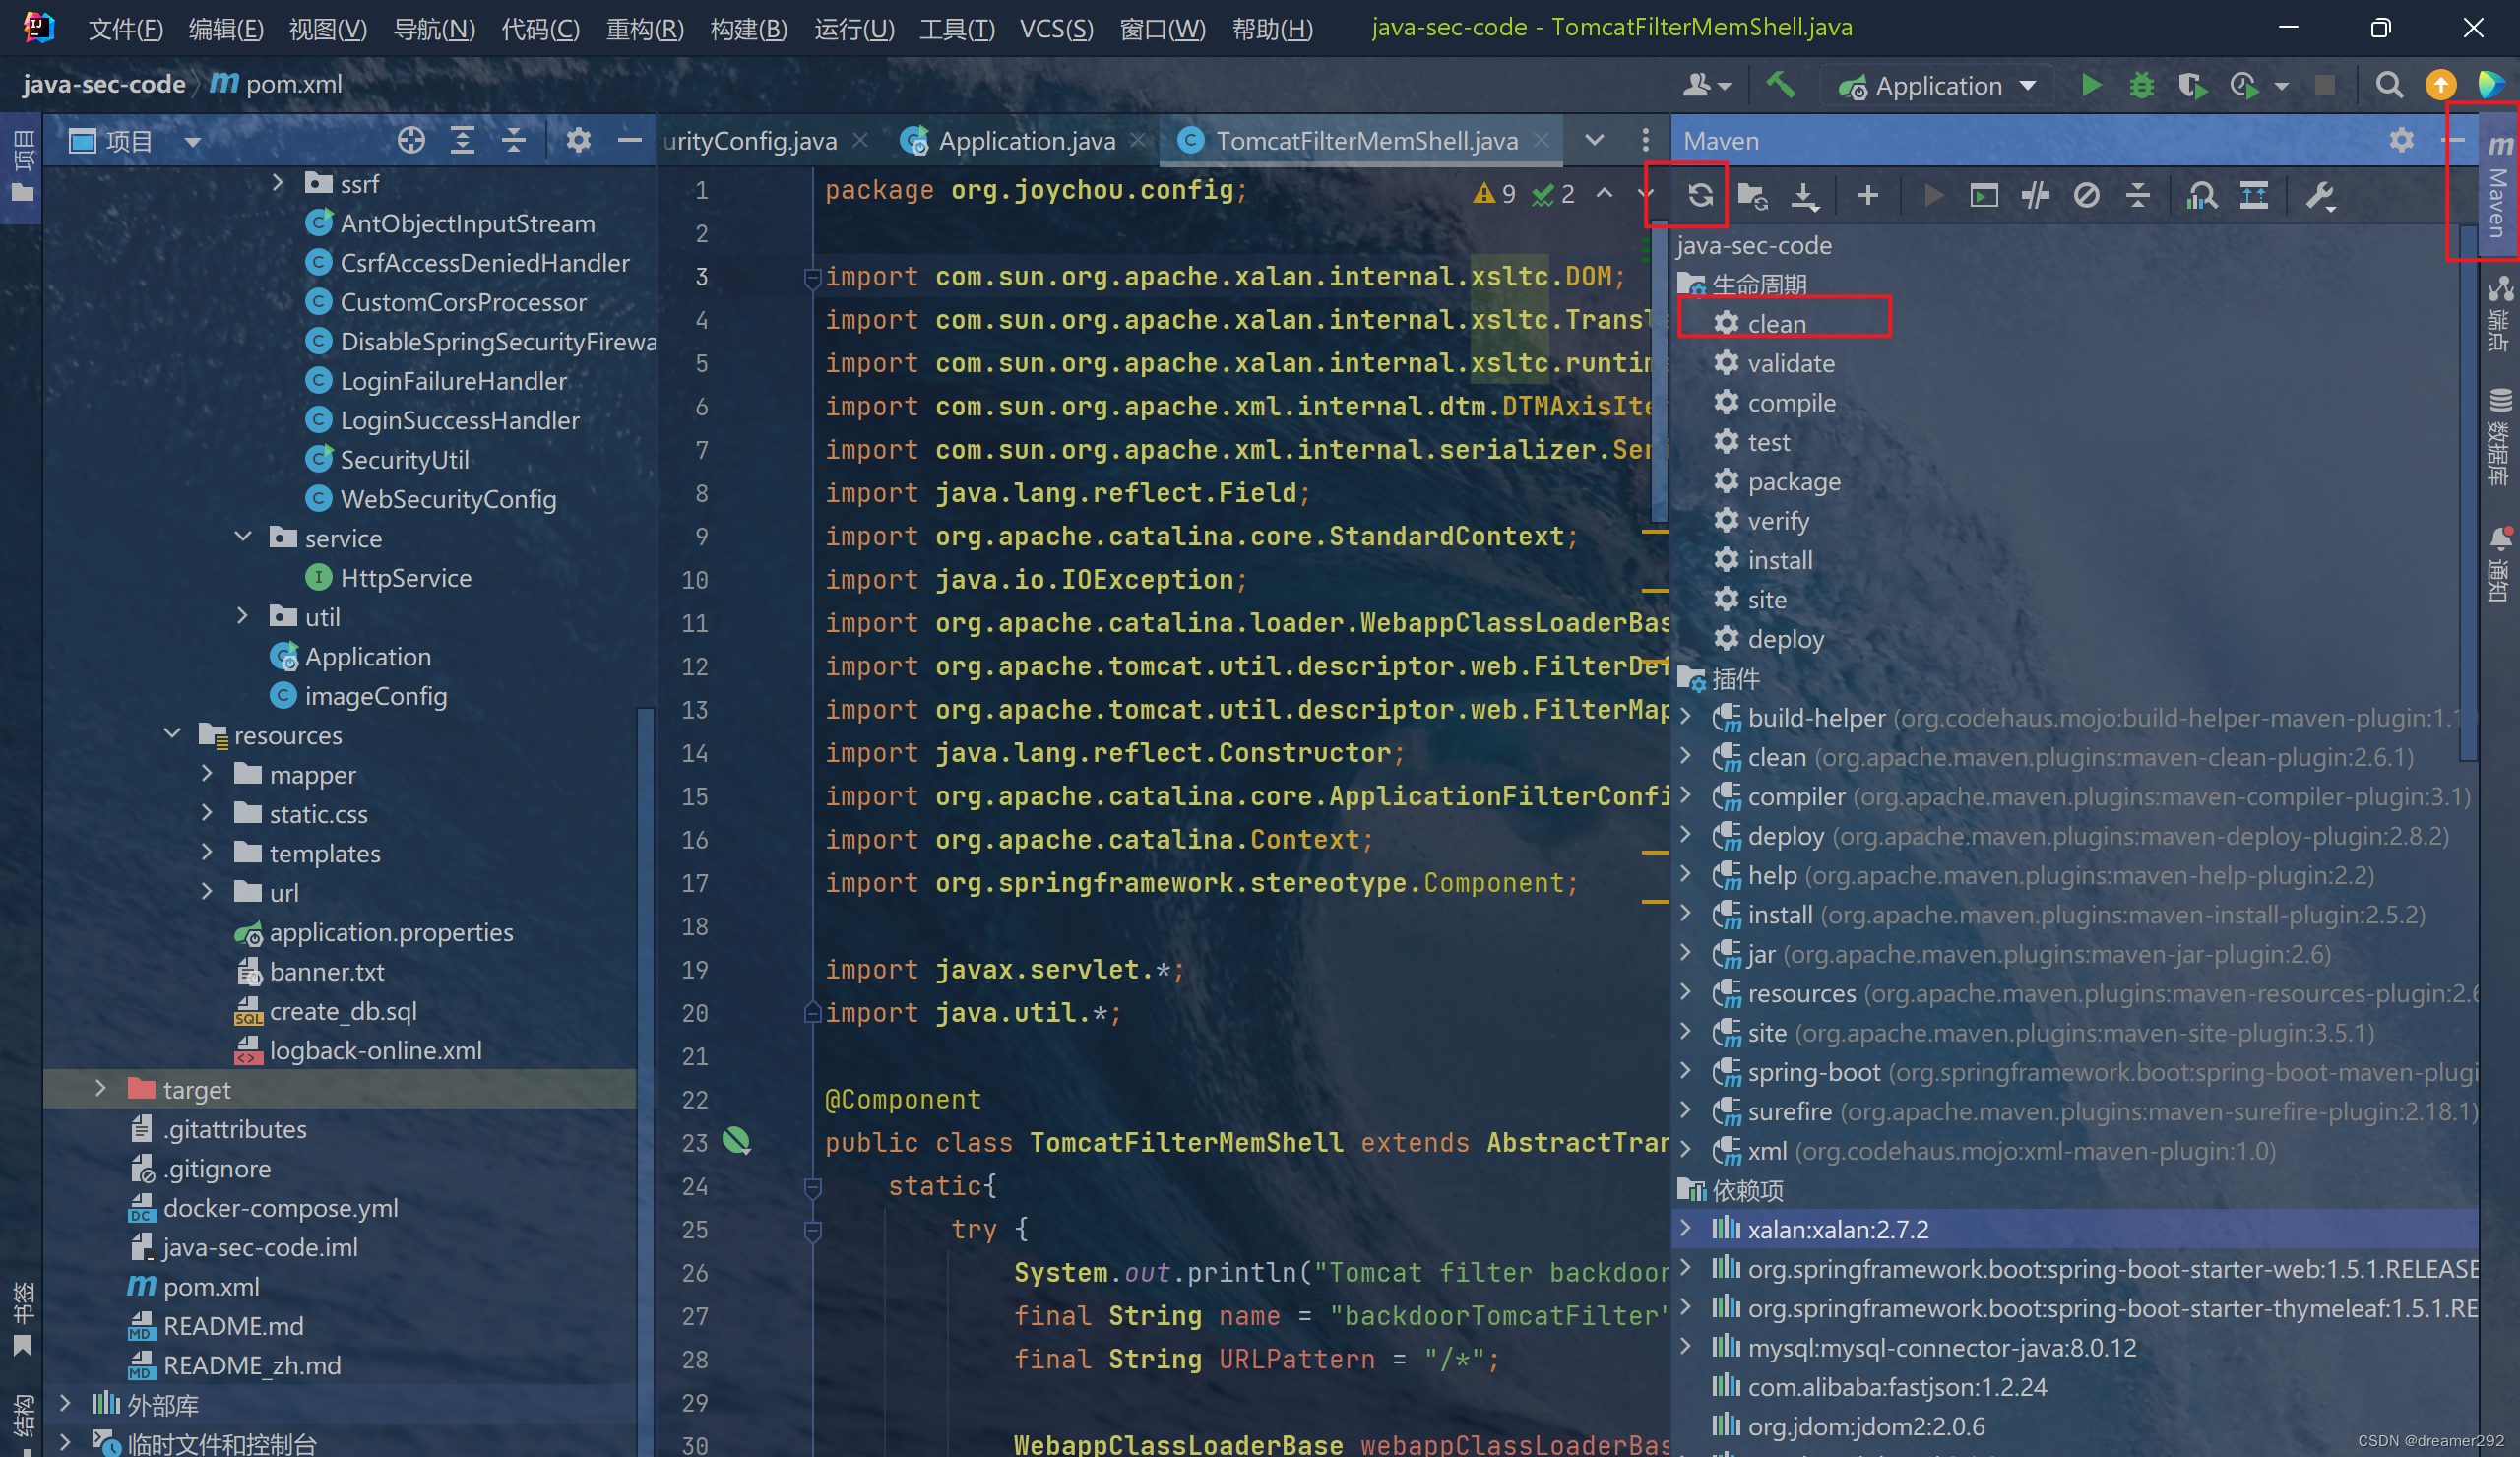
java sec code 渗透测试靶场网站搭建
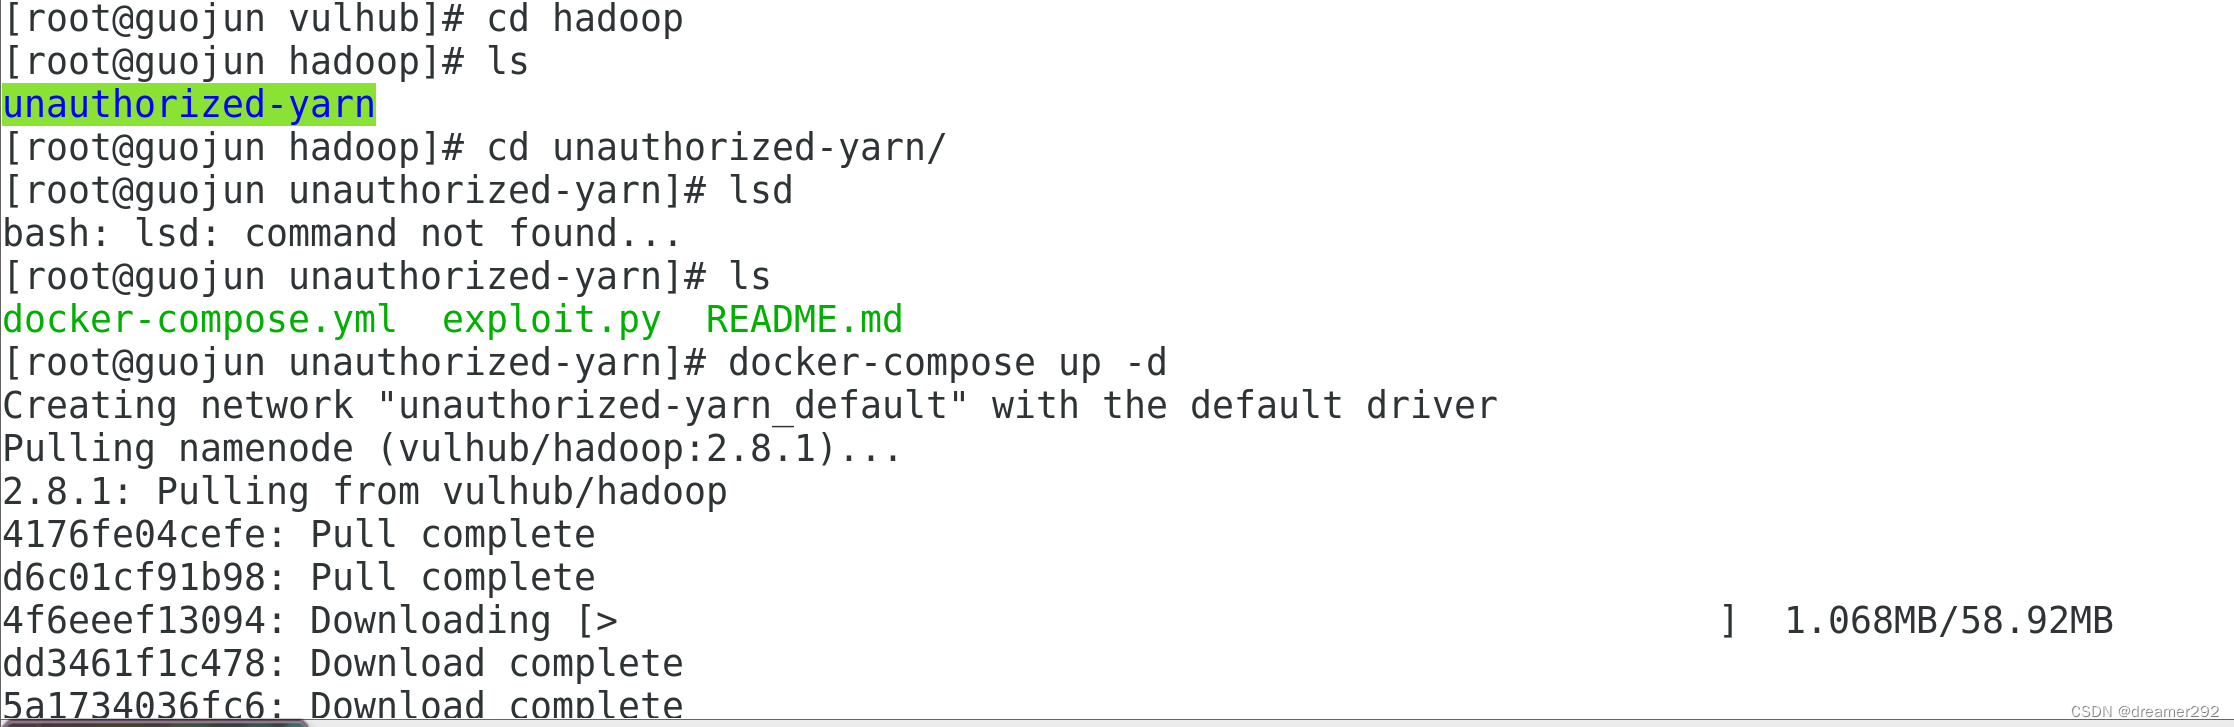
前言;我的centos7只有yum没有apt-get。一开始用yum去下docker的的东西发现下不了不知道怎么就warning了,当时放弃了准备去在kali上面搭建docker的,但是在2021kali上面搭建的vulfocus不知道怎么启动不了我也都给了4g的运行内存了还是动不了,然后我真的不想在我的本机电脑的kali上搭建vulhub真的没空间了啊,所以还是在centos7上面搭建靶场,注意
至此2星的靶场全部打完,个人认为catcat-new这道题最难,其次是supersqli,其它只要多花点时间和细节一点就可以
(春天大宝贝)是一款专门针对框架的安全检测工具,能够快速识别等安全风险。此外,还支持,可以在实战中快速提取敏感信息,极大提高渗透测试与应急响应的效率。