- @qq_61503377


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Apache Shiro 框架提供了记住密码的功能( RememberMe ),关闭浏览器再次访问时无需再登录即可访问。用户登录成功后用户信息会经过加密编码后存储在 cookie中。在 Cookie 读取过程中有用 AES 对 Cookie 值解密的过程,对于 AES 这类对称加密算法,一旦秘钥泄露加密便形同虚设。......
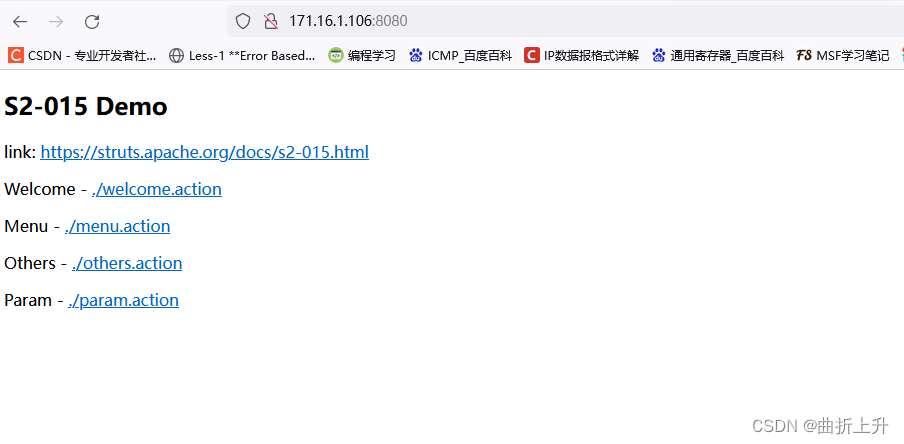
S2-015(CVE-2013-2135)原理:如果一个请求与任何其他定义的操作不匹配,它将被匹配*,并且所请求的操作名称将用于以操作名称加载JSP文件。并且,1作为OGNL表达式的威胁值,{ }可以在服务器端执行任意的Java代码。...
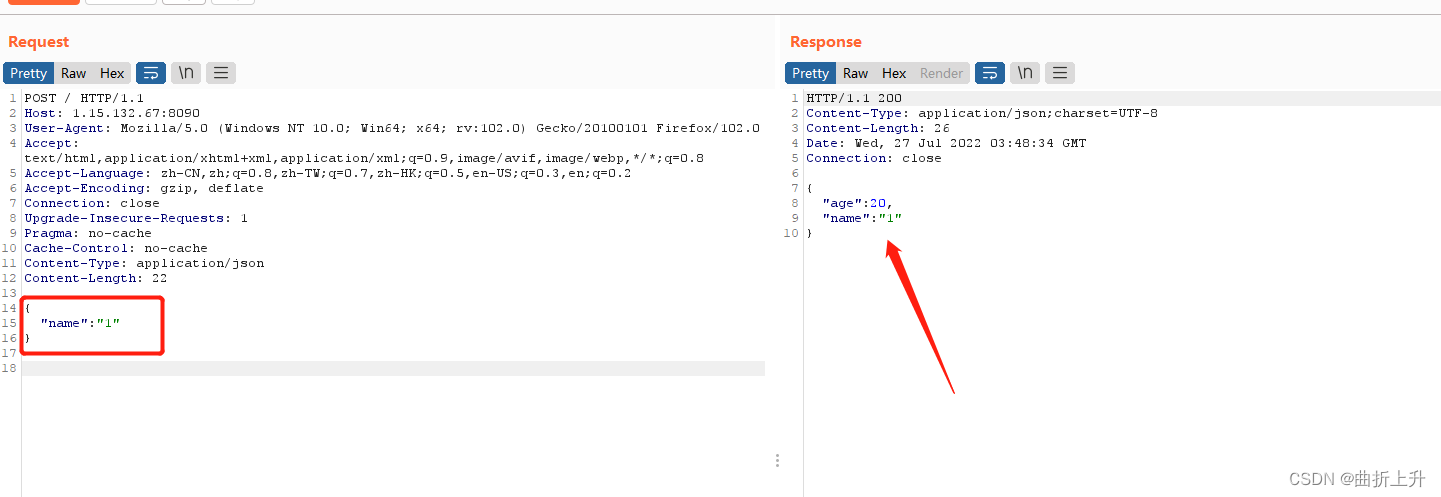
fastjson在解析json的过程中,支持使用autoType来实例化某一个具体的类,并调用该类的set/get方法来访问属性。通过查找代码中相关的方法,即可构造出一些恶意利用链。fastjson于1.2.24版本后增加了反序列化白名单,而在1.2.48以前的版本中,攻击者可以利用特殊构造的json字符串绕过白名单检测,成功执行任意命令。...
CVE-2017-7504 漏洞与 CVE-2015-7501 的漏洞原理相似,只是利用的路径稍微出现了变化, CVE-2017-7504 出现在 /jbossmq-httpil/HTTPServerILServlet 路径下。JBoss AS 4.x及之前版本中,JbossMQ实现过程的 JMS over HTTP Invocation Layer 的HTTPServerILServlet.ja
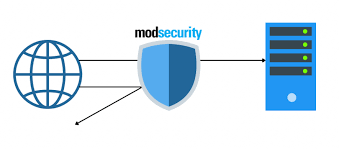
ModSecurity是一个开源的、跨平台的Web应用防火墙(WAF),被称为WAF界的“瑞士军刀”。它可以通过检查Web服务接收到的数据,以及发送出去的数据来对网站进行安全防护。
本文介绍了渗透测试中漏洞扫描的工具使用,请勿用于edu、gov等网站!请勿用于非法用途!
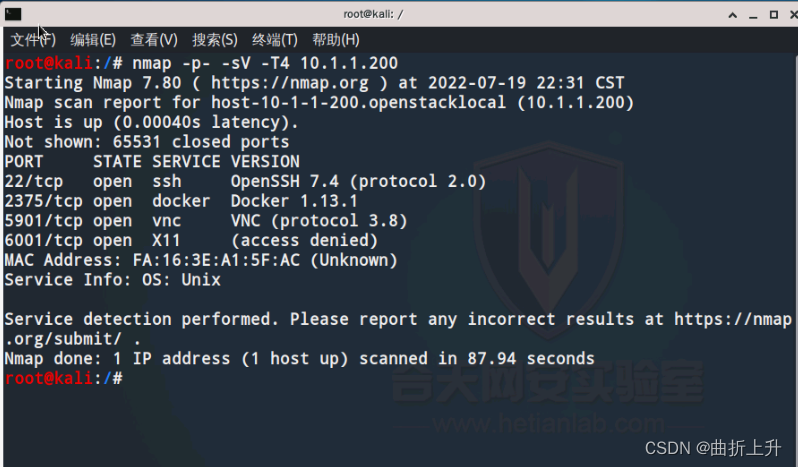
Docker是一个开源的引擎,可以轻松的为任何应用创建一个轻量级的、可移植的、自给自足的容器。Docker Daemon把服务暴露在tcp的2375端口上,这样就可以在网络上操作Docker了。Docker本身没有身份认证的功能,只要网络上能访问到服务端口,就可以操作Docker。...
SpringBoot基本上是Spring框架的扩展。Actuator是Springboot提供的用来对应用系统进行自省和监控的功能模块,借助于Actuator,开发者可以很方便地对应用系统的某些监控指标进行查看、统计等。在Actuator启用的情况下,如果没有做好相关权限控制,非法用户可通过访问默认的执行器端点(endpoints)来获取应用系统中的监控信息。......