


- @m0_51683653


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
一、漏洞详情通过%00截断绕过后缀名的限制,使上传的php内容文件被解析执行。当Nginx得到一个用户请求时,首先对url进行解析,进行正则匹配,如果匹配到以.php后缀结尾的文件名,会将请求的PHP文件交给PHP-CGI去解析。假设服务器中存在文件‘123.png ',则可以通过访问如下网址让服务器认为'123.png '的后缀为php。
一、漏洞详情Apache Log4j是一个用于Java的日志记录库,其支持启动远程日志服务器。JNDI注入漏洞JNDI (Java Naming and Directory Interface) 是一组应用程序接口,它为开发人员查找和访问各种资源提供了统一的通用接口,可以用来定位用户、网络、机器、对象和服务等各种资源。JNDI底层支持RMI远程对象,RMI注册的服务可以通过JNDI接口来访问和调用
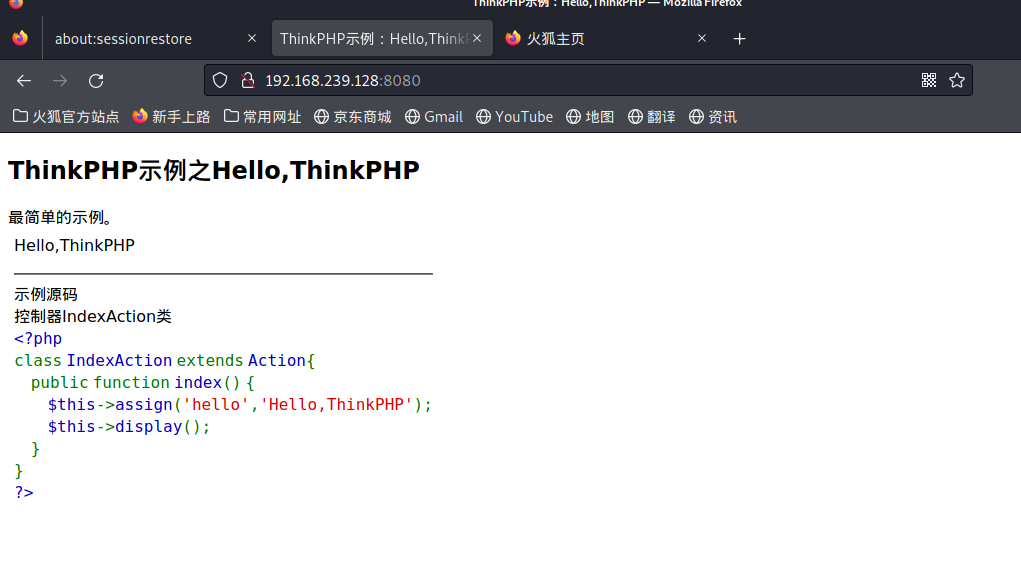
影响版本 ThinkPHP

当preg_replace使用了/e模式,可以导致代码执行。该函数的正则规则和目标字符可以由用户进行输入。preg_replace 函数在匹配到符号正则的字符串时,会将替换字符(第二个参数)当做代码来执行。在ThinkPHP ThinkPHP 2.x版本中,使用preg_replace的/e模式匹配路由,导致用户的输入参数被插入双引号中执行,造成任意代码执行漏洞。
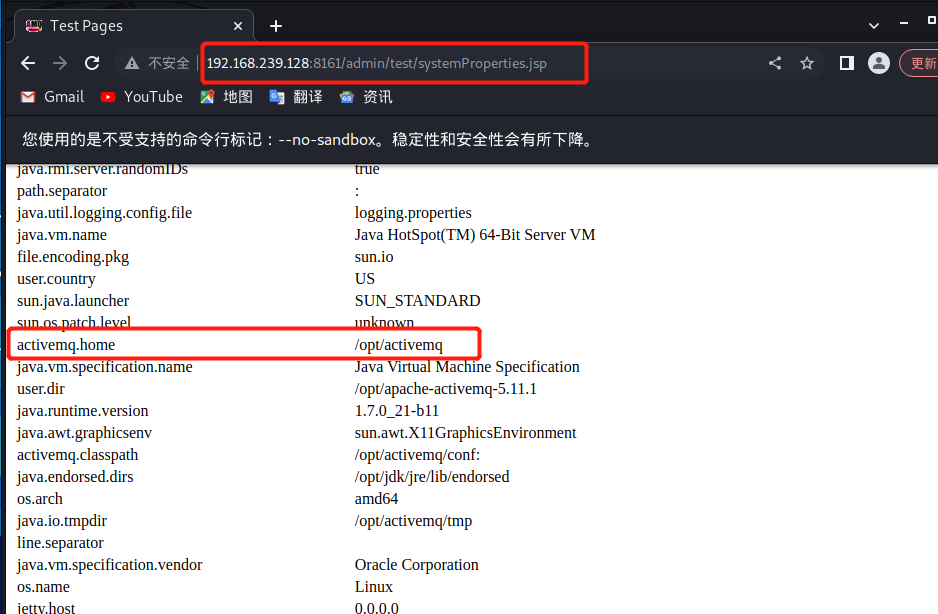
漏洞原理:ActiveMQ中存储文件的fileserver接口支持写入文件,但是没有执行权限。可以通过MOVE文件至其他可执行目录下,从而实现文件写入并访问。ActiveMQ在5.12.x~5.13.x版本中,默认关闭了fileserver这个应用(但是可以在conf/jetty.xml中开启);在5.14.0版本以后,彻底删除了fileserver应用。访问8161端口默认账户密码admin/a
拒绝服务攻击(SYN泛洪、Smurf攻击、DDoS)原理详解
vulfocus靶场tomcat-pass-getshell弱口令漏洞复现
input()、%取余、==和is、位运算符、pass、range()、for循环、break和continue
一、题目介绍掌握Linux 内核模块的基本概念·阅读教材7.3.2节Linux内核模块简介 ,网上查找资料,了解Linux内核模块的基本概念。·阅读教材7.3.3内核模块编程基础 ,网上查找资料(https://tldp.org/LDP/lkmpg/2.6/html/index.html),了解Linux内核模块的编写方法。2、设计和添加Linux 内核模块(1)设计一个带参数的模块,其参数为某个
如果一个字符的大小是一个字节的,称为窄字节;如果一个字符的大小是两个字节的,成为宽字节像GB2312、GBK、GB18030、BIG5、Shift_JIS等这些编码都是常说的宽字节,也就是只有两字节英文默认占一个字节,中文占两个字节。