- @gavinxiong


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
深入解析网络安全领域的五大核心工具:Nmap、Burp Suite、Metasploit、Wireshark和Cobalt Strike,帮助你构建完整的攻防知识体系。
随着汽车智能化与网联化技术的深度融合,车联网(IoV)已演进为人-车-路-云协同的核心中枢。然而,技术升级在带来便利性的同时,也暴露出多维度的网络安全风险:从车载ECU到云端服务器,从CAN总线到V2X通信链路,整个车联网架构的每个节点都可能成为攻击者的突破口。
带你完成两条AI链路中的编排层搭建——在WSL中部署n8n,并将其与本地Ollama和health-mcp服务集成,构建可编排的AI自动化工作流。
捷豹路虎此次事件表明,仅依靠传统安全防护和备份策略不足以应对新型定向攻击。必须从架构隔离、日志可信、备份可用、响应敏捷四个维度全面提升安全韧性。尤其是在供应链协同日益紧密的背景下,任何一环的安全短板都可能引发系统性瘫痪。未来车企需加强主动防御、威胁情报共享和实战化演练,才能在新威胁环境中保持业务连续性。
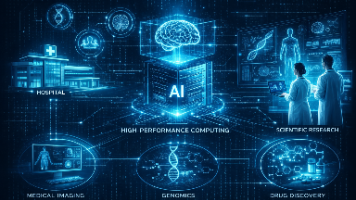
当128核CPU的诱惑遇上200G IB网络的豪赌,当Lustre的极致性能碰撞Ceph的无限扩展——医疗超算平台的架构设计,是一场没有标准答案的平衡艺术。
当攻击变得复杂多变,基于规则的防御已力不从心。机器学习让安全系统拥有了"识别未知威胁"的能力。
通过本实验,我们成功构建了一个基于深度学习的恶意软件检测系统,实现了:•高精度检测:准确识别各类恶意软件•家族分类:精确区分不同恶意软件家族•抗混淆能力:有效应对加壳和混淆技术•实时检测:满足生产环境性能要求未来发展方向:1.多模态学习:结合静态分析和动态行为特征2.在线学习:实现模型的持续学习和适应3.可解释AI:提供更透明的检测决策过程4.联邦学习:在保护隐私的前提下协同训练深度学习为恶意软件
在数据孤岛与隐私监管的双重挑战下,联邦学习正成为安全协作的新范式。本文深入探讨如何让多个分支机构在不共享原始数据的前提下,协同训练更强大的威胁检测模型,实现"数据不动模型动"的安全协作。
随着企业全面上云、微服务化加速,Kubernetes 已经成为云原生事实标准。但在攻防视角下,K8s 同时也是一个攻击面极其丰富、配置极易出错的系统。本文将从攻击者视角出发,系统梳理云原生环境中最常见、最危险的攻击路径,并给出可落地的防御思路。

2026年3月,安全研究人员捕获了一个名为@openclaw-ai/openclawai的恶意npm包,它伪装成官方CLI工具,通过postinstall钩子在受害者设备上建立反弹Shell,窃取SSH密钥、云平台凭证和浏览器会话信息-7。这一事件再次敲响警钟:裸机运行OpenClaw=自杀式部署。