- @QIANDXX


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在运维领域,智能体(AI Agent)正逐步从概念走向实战,通过的手段解决传统运维中的效率瓶颈和复杂性问题。以下是几个典型的。
抽象性摘要:在提取了实体、关系和主张的实例后,下一步是将这些实例转换为每个图元素的描述性文本块。这涉及到对LLM生成的摘要进行进一步的LLM摘要,以确保每个图元素都有一个统一的描述性文本。实体一致性:作者指出,尽管LLM可能以不同的文本格式提取同一实体的引用,但通过社区检测和总结,可以确保在图索引中对这些实体有一个一致的表示。

前言据 Strait Research 称,数据提取的需求正在不断增加,预计到 2031 年将达到 18 亿美元。使用最好的网络爬行工具启动您的数据提取项目,并告别烦人的爬行头痛。我们研究和测试了数百种免费和付费软件,然后为您提出了十种最佳网络爬虫工具。什么是网络爬行?网络爬行是使用软件或自动化脚本从不同网页中提取数据的过程。这些脚本被称为网络爬虫、蜘蛛或网络抓取机器人。为什么使用数据提取工具?使

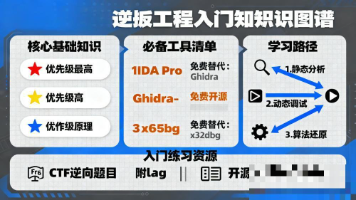
逆向工程入门的核心是 “基础理论 + 工具实操 + 实战积累”,大学生需先夯实 C 语言、汇编语言和操作系统基础,再通过 Ghidra、x64dbg 等工具反复练习简单程序分析,逐步挑战加壳程序和恶意代码。学习过程中需注意法律和伦理规范,仅对合法授权的程序进行逆向,避免涉及软件破解或恶意代码传播。只要按计划系统学习,1-2 年即可具备入门级逆向工程能力,为后续从事漏洞分析、恶意代码检测等岗位打下基
CVSS全称是Common Vulnerability Scoring System,中文翻译为通用漏洞评分系统,CVSS是一个用于沟通软件漏洞特征和严重性的开放框架,它由FIRST(Forum of Incident Response and Security Teams)定义和维护。CVSS提供了一种方法来获取漏洞的主要特征,并生成反映其严重性的数值评分,取值范围[0,10],取值越高表明漏洞
同时,详细讲解了漏洞挖掘思路和提交流程,包括确认漏洞、整理复现步骤、影响范围及截图等,帮助新手少走弯路,快速建立自己的SRC学习体系。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。内容涵盖了入门必备的操作系统、计算机网络和
#CISP#网络安全考证#网络安全证书#网络安全认证 黑客证书#OSCP
3.漏洞方面,漏洞分很多种,根据不同的标准也会有交叉,黑客要掌握大部分漏洞的形成原理,检测方法,利用方法,修复方法,常见的网站漏洞有sq|注入,XSS, 文件包含,目录遍历,文件上传,信息泄露,CSRF, 账号爆破,各种越权等等,常见的二进制漏洞有缓冲区溢出,堆溢出,整形溢出,格式化字符串等等,分析的时候还要绕过操作系统的保护机制。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级
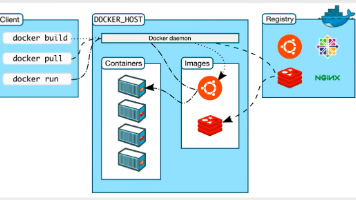
开发了一个项目 可以在本机运行 但是如果版本更新 可能就会导致服务不可使用 后期我们维护起来就很繁琐 因为对于每一个机器 我们都得进行环境的部署呀 配置呀什么的比如: 我在window系统下开发了一个项目(jar+redis+ES+Kafka+...) 但是我现在准备部署到服务器上去 因为不能夸平台 所以我还得重新去按照配置环境什么的 但是docker 就可以让我们 直接将项目打包然后部署上线了
在规划未来之前,我们必须先打破思维的墙。很多人觉得运维是“辅助岗”,是成本中心。这是最大的误区。