- @2401_84578953


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
后续等待了长达20分钟的ai的思考以突破,可以成功地得到了服务器的用户名为www,这边不是利用到二进制的命令执行函数,而是启动了posix_getpwuid,利用Linux中的uid进行递增再通过var_dump可以成功返回出id的信息,修改uid的值可以返回出不同用户对应的信息,如修改为0返回出root。当然事情还没结束,前面通过目录罗列的函数下成功的得知了后台的路径,没想到竟然藏的这么深,直接
网工朋友们,下午好,现在正值9月,更是求职人眼中的“金九银十”黄金期,所以不少人在这个时候会有转行的想法,尤其是IT中人,都想进入到网安行业中来分一杯羹。但是作为新人,刚进网安圈子,能够选择的方向真的太多了……安全工程师、渗透测试、安全运维以及下面的细分岗位……到底有什么区别?哪个方向更适合自己?今天就来跟大家聊聊这三大岗位,以及日常内容和适配度,也是为了给想转行的兄弟们一个参考,不至于走歪路。
网络安全是典型的“卖方市场”,缺口巨大,薪资优渥,路径多元,是当前IT领域的黄金赛道。
本文介绍了26个网络安全渗透测试实战靶场平台,包括国际知名平台如Hack The Box、国内专业平台如墨者学院,以及专注特定漏洞类型的靶场如DVWA、SQL-LABS等。这些平台覆盖从入门到高阶不同难度,提供多样化的实战环境,帮助网络安全爱好者和从业者提升渗透测试技能。文中提供了各平台网址和简要介绍,是网络安全学习者的实用资源指南。

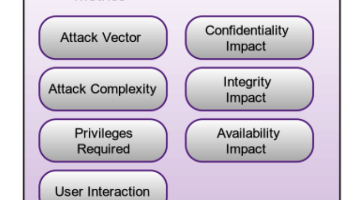
CVSS全称是Common Vulnerability Scoring System,中文翻译为通用漏洞评分系统,CVSS是一个用于沟通软件漏洞特征和严重性的开放框架,它由FIRST(Forum of Incident Response and Security Teams)定义和维护。CVSS提供了一种方法来获取漏洞的主要特征,并生成反映其严重性的数值评分,取值范围[0,10],取值越高表明漏洞

如果你还在手动跑Nmap、一个一个漏洞地扫,那你可能已经落后了。最近GitHub上冒出了两个AI原生安全测试平台,它们不只是在传统工具上包了一层AI外衣——而是从架构层面重新思考了"AI Agent + 安全工具"该怎么协作。一个是Python生态的HexStrike AI(8.7k ⭐),另一个是Go生态的CyberStrikeAI(3.8k ⭐)。两者都接入了MCP协议,让Claude、GPT
CVSS全称是Common Vulnerability Scoring System,中文翻译为通用漏洞评分系统,CVSS是一个用于沟通软件漏洞特征和严重性的开放框架,它由FIRST(Forum of Incident Response and Security Teams)定义和维护。CVSS提供了一种方法来获取漏洞的主要特征,并生成反映其严重性的数值评分,取值范围[0,10],取值越高表明漏洞
文章详细介绍了渗透测试工程师简历中应包含的20项核心技能,涵盖信息收集、Web渗透、系统渗透、工具使用等专业领域。强调简历技能展示需遵循真实、深度、价值三大原则,建议运用STAR法则描述项目经验,精准匹配职位需求,清晰区分技能掌握程度,并提供技术栈和项目经验的优化展示方法,助求职者打造专业竞争力。在攻防博弈中证明价值,以实战能力赢得席位。在网络安全形势日益严峻的今天,渗透测试工程师已成为企业防御体
文章介绍了10款必备的开源网络安全工具,包括网络侦察工具Nmap、流量分析工具Wireshark、漏洞利用平台Metasploit、Web测试工具BurpSuite等。每个工具详细阐述了核心定位、功能特性和实战技巧,帮助安全工程师构建完整的网络安全防护体系,覆盖从网络扫描、漏洞检测到入侵监控的全流程,是网络安全从业者的必备技能库。一套精良的开源工具箱,是安全工程师对抗数字威胁的底气所在。
文章详细介绍了渗透测试工程师的职业定义、核心职责及必备技能,包括编程语言、网络架构、渗透测试工具和常见漏洞等专业知识。同时提供了培训课程、报考条件、证书获取流程及职业价值,强调渗透测试在网络安全防护体系中的关键作用,是一份全面了解渗透测试工程师职业的实用指南。✅安全漏洞、弱点以及潜在风险**。为企业提供详尽的安全报告与切实可行的修复建议,从而帮助企业增强网络防御能力,抵御外部的恶意攻击的专业人员。