


- @2301_81476509


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文主要介绍了钓鱼网站的原理及简单制作过程
本实验以CentOS 7操作系统为基础环境,完成了Docker服务部署的前置准备与环境配置工作。通过关闭并禁用防火墙排除网络干扰,修复并优化系统YUM源解决软件包下载的域名解析问题,最终配置Docker专用YUM源(指向清华大学镜像站),为后续Docker的安装与运行做好环境准备。
本文记录了在Linux服务器上通过Docker部署两个应用的过程。首先配置了Docker镜像加速器,成功运行了game2048游戏容器,通过80端口提供服务。随后部署了完整的LAMP堆栈:导入MySQL和HTTPD镜像,启动数据库容器并导入数据,创建web服务器容器并实现容器间通信,最终通过web界面访问应用。整个过程涵盖了Docker镜像管理、容器运行、网络配置和数据持久化等核心操作。
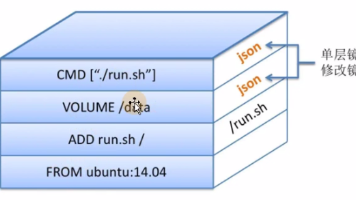
本文详细介绍了构建可定制的Nginx Web服务器Docker镜像的完整流程。首先通过基础CentOS镜像安装编译依赖并源码编译Nginx,创建初始镜像(v1)。然后通过合并RUN指令优化镜像层数,减小体积(v2)。最后采用多阶段构建,分离编译环境和运行环境,进一步精简镜像(v3)。实验完整展示了从环境准备、Dockerfile编写到镜像构建优化的全过程,实现了Nginx服务快速部署与数据持久化。
本文详细介绍了搭建私有Docker仓库的完整流程,包括仓库加密和认证两部分。首先通过openssl生成自签名证书,部署HTTPS加密的私有仓库,解决客户端证书信任问题。随后添加仓库认证功能,使用htpasswd创建用户账号密码,实现必须登录才能上传下载镜像的安全机制。实验采用138作为仓库服务器,139作为客户端,涵盖证书生成、镜像推送下载、用户认证等关键步骤,最终实现安全可靠的私有Docker仓
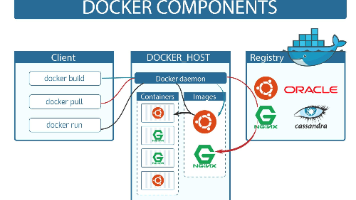
Harbor部署与Docker网络实验摘要 本文记录了Harbor私有镜像仓库的部署过程,包括清理旧环境、证书配置、安装配置及验证步骤。同时展示了Docker网络实验,包含: 创建自定义桥接网络my_net1/my_net2 验证容器网络隔离特性 通过多网卡实现跨网络通信 配置macvlan实现跨主机容器直连通信 实验验证了Docker网络隔离、容器多网卡通信、macvlan跨主机通信等技术要点,
本文摘要: CPU资源限制:通过Docker的--cpu-quota参数限制容器CPU使用率不超过20%,并通过cgroup验证配额设置。 CPU优先级实验:使用--cpu-shares参数设置不同容器的CPU权重(1024 vs 100),在单核环境下验证资源分配比例。 lxcfs隔离:安装配置lxcfs实现容器内资源视图隔离,使容器看到的CPU/内存信息反映实际分配限制而非宿主机状态。 容器权
本实验以CentOS 7操作系统为基础环境,完成了Docker服务部署的前置准备与环境配置工作。通过关闭并禁用防火墙排除网络干扰,修复并优化系统YUM源解决软件包下载的域名解析问题,最终配置Docker专用YUM源(指向清华大学镜像站),为后续Docker的安装与运行做好环境准备。