- @2301_79455190


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
网络安全攻防演练_网络安全攻防演练2026_网络安全攻防演练平台_网络安全攻防演练是什么意思_网络攻防入门基础知识_红蓝对抗_红蓝对抗演练_红蓝对抗演练方案_红蓝对抗演练总结_网络攻防演练教程
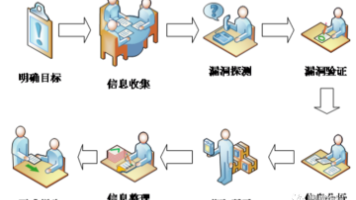
渗透测试:以安全为基本原则,通过攻击者以及防御者的角度去分析目标所存在的安全隐患以及脆弱性,以保护系统安全为最终目标。入侵:通过各种方法,甚至破坏性的操作,来获取系统权限以及各种敏感信息。编辑l 确定范围:测试目标的范围、ip、域名、内外网、测试账户。l 确定规则:能渗透到什么程度,所需要的时间、能否修改上传、能否提权、等等。l 确定需求:web应用的漏洞、业务逻辑漏洞、人员权限管理漏洞、等等。l
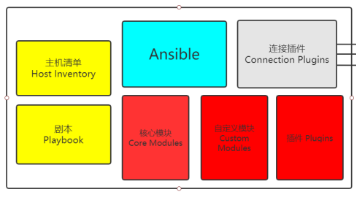
自动化运维是指将日常运维的、大量的重复性工作自动化,把手工执行的工作,通过梳理分析,进行逻辑分解,借助平台或工具转为自动化操作。自动化是IT运维工作的升华,IT运维自动化不单纯是一个维护过程,更是一个管理的提升过程,是运维的更高层次,也是未来的发展趋势。Ansible是一款使用Python开发,模块化,依赖于ssh协议实现的自动化统一配置管理工具,自动化主要体现在Ansible集成了丰富模块以及功
只允许访问特定的、已知安全的域名/IP地址列表 禁止访问内网IP段(10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16, 127.0.0.0/8, 169.254.0.0/16)、localhost、敏感域名(如云元数据地址169.254.169.254) 禁用危险协议: 只允许http(s)协议,禁用file://, gopher://, dict://, ftp
在网络安全学习的漫漫征途中,实战演练是提升技能的关键一环,而靶场则为我们提供了绝佳的实践舞台。但很多小伙伴们在学习的过程中,不知道如何开始,从哪开始。那么下面由我精心盘点网络安全学习过程中必刷的 15个靶场,将对你的学习将会有很大的帮助。
作为公司的运维人员,特别是中大型企业,网站被攻击,网站打不开是一件再平常不过的事情了。今天我们就来说说黑客是如何入侵你的网站导致用户无法正常访问的。由于关注我们的用户有一些是企业运维者,所以我在后面再说下为什么企业网站需要做渗透测试。

蜜罐技术本质上是一种对攻击方进行欺骗的技术,通过布置一些作为诱饵的主机、网络服务或者信息,诱使攻击方对它们实施攻击,从而可以对攻击行为进行捕获和分析,了解攻击方所使用的工具与方法,推测攻击意图和动机,能够让防御方清晰地了解他们所面对的安全威胁,并通过技术和管理手段来增强实际系统的安全防护能力。
蜜罐是对攻击者的欺骗技术,用以监视、检测、分析和溯源攻击行为,其没有业务上的用途,所有流入/流出蜜罐的流量都预示着扫描或者攻击行为,因此可以比较好的聚焦于攻击流量。蜜罐可以实现对攻击者的主动诱捕,能够详细地记录攻击者攻击过程中的许多痕迹,可以收集到大量有价值的数据,如病毒或蠕虫的源码、黑客的操作等,从而便于提供丰富的溯源数据。另外蜜罐也可以消耗攻击者的时间,基于JSONP等方式来获取攻击者的画像。
DNS劫持就是通过劫持了DNS服务器,通过某些手段取得某域名的解析记录控制权,进而修改此域名的解析结果,导致对该域名的访问由原IP地址转入到修改后的指定IP,其结果就是对特定的网址不能访问或访问的是假网址,从而实现窃取资料或者破坏原有正常服务的目的。DNS劫持通过篡改DNS服务器上的数据返回给用户一个错误的查询结果来实现的。DNS劫持症状:在某些地区的用户在成功连接宽带后,首次打开任何页面都指向I
在网络安全领域,CTF(Capture The Flag)绝对是绕不开的核心实战场景。对于学生、入门者而言,它不是单纯的竞赛游戏,更是快速积累攻防经验、提升技术实力的练兵场;对于求职者来说,CTF 经历和奖项,早已成为大厂网安岗简历的硬核加分项。本文将从 CTF 基础认知、题型拆解、入门路径到求职价值,全方位拆解,帮你快速搞定 CTF 学习逻辑。