


- @zkaqlaoniao


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
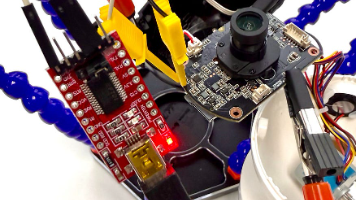
摘要: 本文通过分析一款热销的FNKvision IP摄像头(型号FNK-GU2),揭露了四个严重安全漏洞:1)Yoosee应用后端存在SQL注入漏洞,可泄露用户数据(已修复);2)设备未保护的UART串口可直接获取Root权限;3)Root密码使用易破解的MD5-crypt算法;4)Wi-Fi密码等敏感信息明文存储于配置文件中。研究发现,尽管该设备销量近70万台,但其硬件设计、固件及后端服务均存
摘要:本文分享了挖掘edu系统漏洞的经验,强调资产选择的重要性,建议重点关注职校/专科学校的小程序。作者通过尝试删除图片路径发现SpringBoot报错页面,进而扫描出多个漏洞:1)Druid后台弱口令登录;2)若依系统接口文档未授权访问泄露管理员凭证;3)使用泄露凭证成功登录后台并获取千余学生敏感信息。文中强调渗透测试需获得授权,并提醒读者遵守网络安全法规。最后邀请读者关注学习网络安全技术。(1
近日,Struts2 官方披露 CVE-2023-50164 Apache Struts 文件上传漏洞,攻击者可利用该漏洞污染相关上传参数导致目录遍历,在具体代码环境中可能导致上传 Webshell,执行任意代码。Struts2 官方披露 CVE-2023-50164 Apache Struts 文件上传漏洞,攻击者可利用该漏洞污染相关上传参数导致目录遍历,在具体代码环境中可能导致上传 Websh
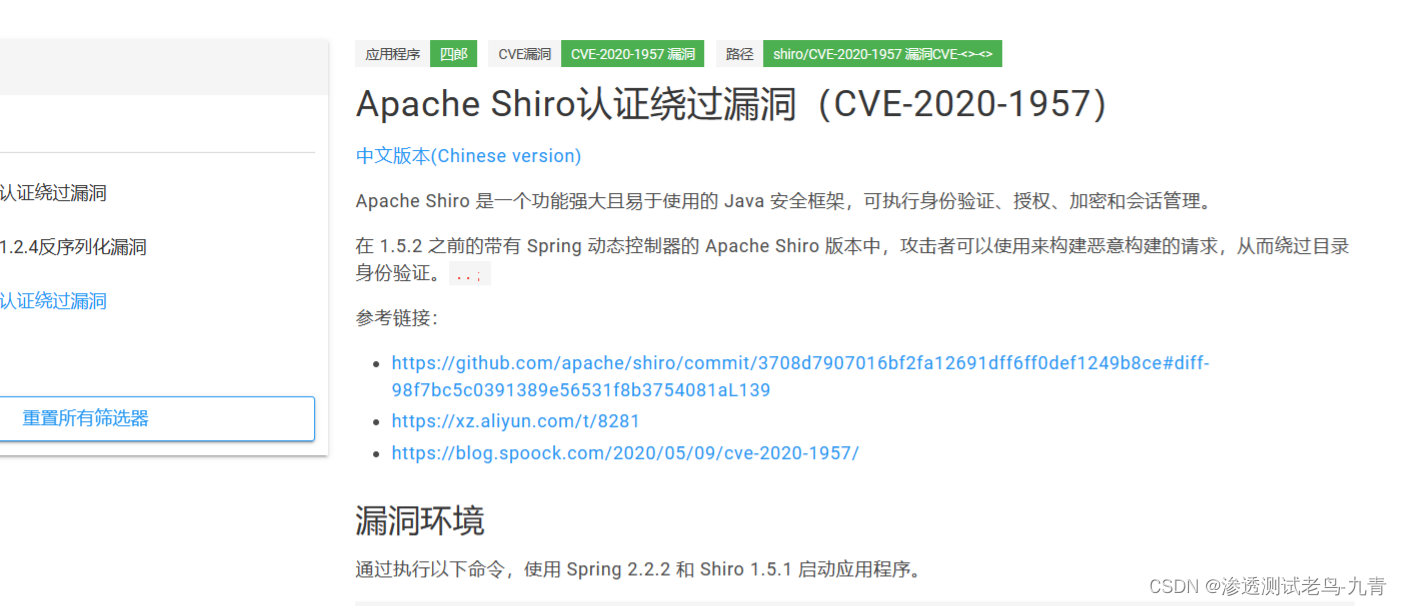
中间件及框架列表:IIS,Apache,Nginx,Tomcat,Docker,K8s,Weblogic,JBoos,WebSphere,Jenkins ,GlassFish,Jetty,Jira,Struts2,Laravel,Solr,Shiro,Thinkphp,Spring,Flask,jQuery 等常见开发框架1、开发框架-PHP-Laravel-Thinkphp2、开发框架-Java
title=”人力资源信息管理系统”

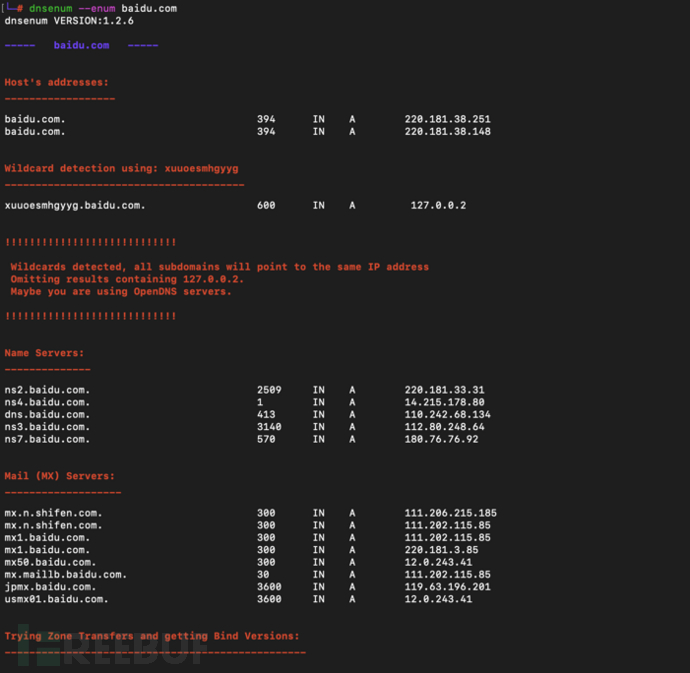
渗透的本质是信息收集,信息收集也叫做资产收集。信息收集是渗透测试的前期主要工作,是非常重要的环节,收集足够多的信息才能方便接下来的测试,信息收集主要是收集网站的域名信息、子域名信息、目标网站信息、目标网站真实IP、敏感/目录文件、开放端口和中间件信息等等。通过各种渠道和手段尽可能收集到多的关于这个站点的信息,有助于我们更多的去找到渗透点,突破口。
lz作为秋招狗,面了N场面试,腾讯的面试官给人的感觉就很好,比较懂技术,对项目技术问的很深 由于lz项目经验很丰富,因此几乎没怎么问八股文,主要针对项目提问,下面是一些主要的问题。一般来说,如果你的进度很快,比如今天一面,后天二面,那么你的优先级就很高。如果今天一面,7天后再二面,那说明你就是被养鱼的。由于lz的bg学历还不错,因此投大厂简历基本上都会有面试。腾讯面试一般有3轮或者4轮,前几轮是技

一、Sqlmap介绍开源的SQL注入漏洞检测的工具,能够检测动态页面中的get/post参数,cookie,http头,还能够查看数据,文件系统访问,甚至能够操作系统命令执行。检测方式:布尔盲注、时间盲注、报错注入、UNION联合查询注入、堆叠注入支持数据库:Mysql、Oracle、PostgreSQL、MSSQL、Microsoft Access、IBM DB2、SQLite、Firebird
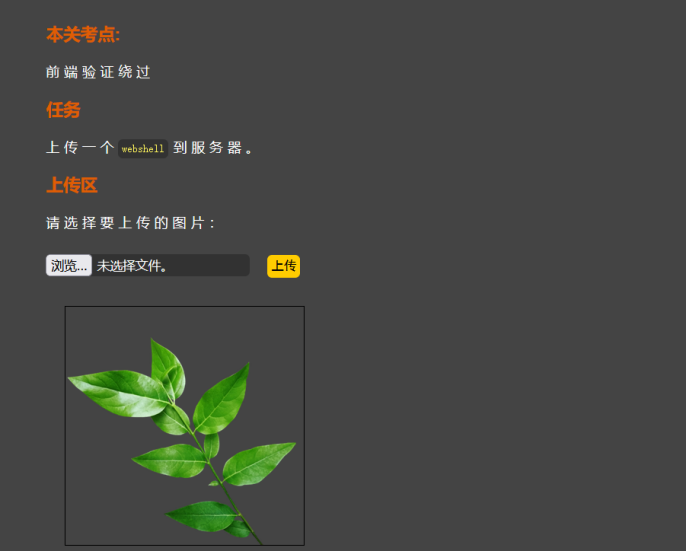
文件名 = 文件名::$DATA的形式: shell.php::$DATA 达到绕过黑名单。但是我构造一个xxx.php. . 你去完末尾点去完空你还剩一个php. 还是能绕过。构造一个shell.pphphp 你检测到php 我还剩一个php。系统会自动去空,但是检测的时候如果没有收尾去空处理,是可以绕过黑名单的。没去点,如果我们写成xxx.php. —->系统会去点,可以绕过检测。这有大小写转
目录OWASP ZAP一、简介二、优缺点三、安装四、主要功能介绍五、扫描网站实例六、参考文章如果文章对你有帮助,欢迎关注、点赞、收藏一键三连支持以下哦!想要一起交流学习的小伙伴可以+ hacker_899,群里会分享学习资料、和大佬一起探讨交流学习,共同进步!OWASP ZAP一、简介OWASP ZAP 攻击代理(ZAP)是世界上最受欢迎的免费安全审计工具之一,ZAP可以帮助我们在开发和测试应用程