


- @yingaogui


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
随着企业全面转向云原生架构(Cloud Native),传统的“边界防御”和“事后扫描”模式彻底失效。在 CISSP(安全架构与工程、软件开发安全)和 CCSP(云应用安全)的官方知识体系中,都极其强调“安全左移(Shift Left)”某跨国金融科技(FinTech)公司,基于 AWS 云平台和 Kubernetes(EKS)部署了一套核心支付路由系统。基础设施即代码(IaC)配置错误导致敏感接
恶意软件无论如何混淆或加密,其生命周期必须依赖操作系统的基础资源。我们可将其行为特征映射为五个排查维度。
以前的企业网络像个“城堡”,VPN 是唯一的城门。但现在,员工在星巴克办公,业务在云端托管,城门早就不够用了。零信任的核心思想就是:取消城门,把每一个“房间”都变成独立的堡垒。
所以核心工作是:建立告警分级标准(Critical/High/Medium/Low)、配置规则降噪(关联分析、白名单、阈值调优)、建立告警响应SLA(Critical 15分钟内响应)。需要收集的日志源包括:网络设备(防火墙、IDS/IPS、WAF)、终端(EDR、杀毒软件)、服务器(操作系统日志、应用日志)、身份认证(AD域控、VPN)、云环境(云平台审计日志)。没有人的SOC是摆设,没有流程的
在过去的信息安全体系建设中,为了缓解安全运维(SecOps)人员的“告警疲劳”(Alert Fatigue),业界广泛推崇 SOAR(安全编排自动化与响应)。然而,SOAR 的本质是“剧本执行器”,它高度依赖人类预先编写的、基于硬规则的 Playbook。一旦攻击手法变异或网络环境微调,死板的剧本就会失效甚至引发业务中断。以 OpenClaw(龙虾)等为代表的执行型开源智能体(Agent)的出现,
逻辑检测(如探测机制 Probing、SLA 监测)工作在 OSI 模型的三层及以上,它不仅询问“你还在吗?”,还会测试“你处理业务的速度有多快?物理检测让我们感知设备的“心跳”,而网络逻辑检测让我们感知业务的“呼吸”。作为一名立志进入甲方安全运营岗位的专家,理解这种转变至关重要。未来的网络不再是固定的连接,而是一个动态的、自适应的(Self-Adaptive)系统。你所配置的每一条 SLA 监测
恶意软件无论如何混淆或加密,其生命周期必须依赖操作系统的基础资源。我们可将其行为特征映射为五个排查维度。
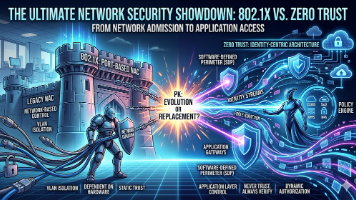
技术的发展从来不是一场非黑即白的简单消灭战,而是一个螺旋上升的物竞天择过程。802.1X 过去试图越位承担的“基于应用层和身份的精细化访问控制”、“端点持续合规性监控”等职责,现在已经被证明完全超出了底层硬件设备的能力范畴。这部分权力必须且已经彻底移交给了高维度的零信任架构。在对抗底层局域网协议攻击、防物理插线、以及管理和保护庞大无法安装 Agent 的 IoT/OT 哑终端资产。
在过去的信息安全体系建设中,为了缓解安全运维(SecOps)人员的“告警疲劳”(Alert Fatigue),业界广泛推崇 SOAR(安全编排自动化与响应)。然而,SOAR 的本质是“剧本执行器”,它高度依赖人类预先编写的、基于硬规则的 Playbook。一旦攻击手法变异或网络环境微调,死板的剧本就会失效甚至引发业务中断。以 OpenClaw(龙虾)等为代表的执行型开源智能体(Agent)的出现,
在企业安全建设的初期,很多初学者会问一个问题:“既然都是装在机器上的安全软件,为什么我不能在服务器上装 EDR,在员工电脑上装 HIDS?或者只买其中一个?答案隐藏在“终端(Terminal/Endpoint)”“主机/服务器(Host/Server)”截然不同的生态环境和业务诉求中。员工的 PC 机是极度不可控的。员工会聊微信、收发外部邮件、插拔 U 盘、安装未知的破解软件、浏览各种网页。终端的