- @weixin_58783105


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在模板引擎中,开发者可以使用特定的语法将数据与模板结合生成最终的输出。然而,如果在这个过程中,直接使用用户提供的数据而没有进行适当的过滤或转义,攻击者就可以注入恶意模板代码。攻击者可以构造恶意的输入,在用户输入中包含模板标记(如 `{{}}`),以控制模板引擎的行为。模板引擎会将用户提供的数据作为代码来执行,导致恶意代码执行在服务端上下文中
邮件测试(一般的邮件系统都在内部,没有经过CDN的解析,通过目标网站用户注册或者RSS订阅功能,查看邮件,寻找邮件头中的邮件服务器域名IP,ping这个邮件服务器的域名,就可以获得目标的真实IP(必须是目标自己的邮件服务器,第三方或者公共邮件服务器是没有用的)。为什么要收集子域名?因为我们获取的第一个资产往往是一个主站,范围太小了,几乎很难找到漏洞,我们就需要通过他的子域名去挖掘,因为很多子域名也
序列化是将对象转换为字节流或其他可传输格式的过程,以便将其存储在文件中、通过网络发送或在内存中保存。反序列化是将序列化的数据重新还原为对象的过程。反序列化漏洞通常出现在不正确或不安全的反序列化实现中。攻击者可以构造恶意的序列化数据,利用漏洞触发远程代码执行、拒绝服务攻击、信息泄露等安全问题。
反序列化漏洞是指应用程序在对已经序列化的数据进行反序列化时,由于缺少必要的验证或过滤,导致恶意数据被成功地反序列化为对象并被执行。攻击者可以构造恶意数据来利用这个漏洞,攻击方式通常是通过网络等传输渠道向目标应用程序发送序列化数据,使得应用程序在反序列化时执行了攻击者所构造的恶意代码,进而导致应用程序受到攻击。
任意文件上传漏洞指的是攻击者可以通过绕过应用程序的文件上传功能,向服务器上传恶意文件,包括脚本文件、木马程序等,从而执行任意代码或获取系统敏感信息。
可以允许攻击者利用未正确验证用户输入的文件路径导致恶意文件的执行或敏感文件的泄露。文件包含漏洞通常发生在Web应用程序中,其中动态地包含文件并且未对用户输入进行充分过滤和验证。攻击者可以利用此漏洞来执行任意的服务器端代码,包括恶意脚本、命令执行、包含敏感文件等。
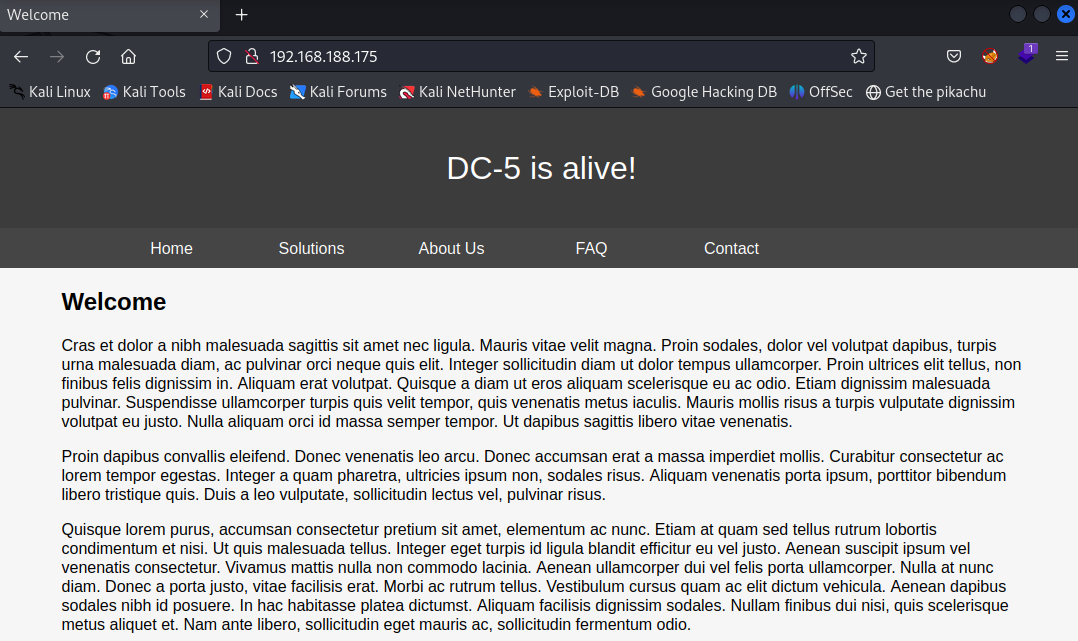
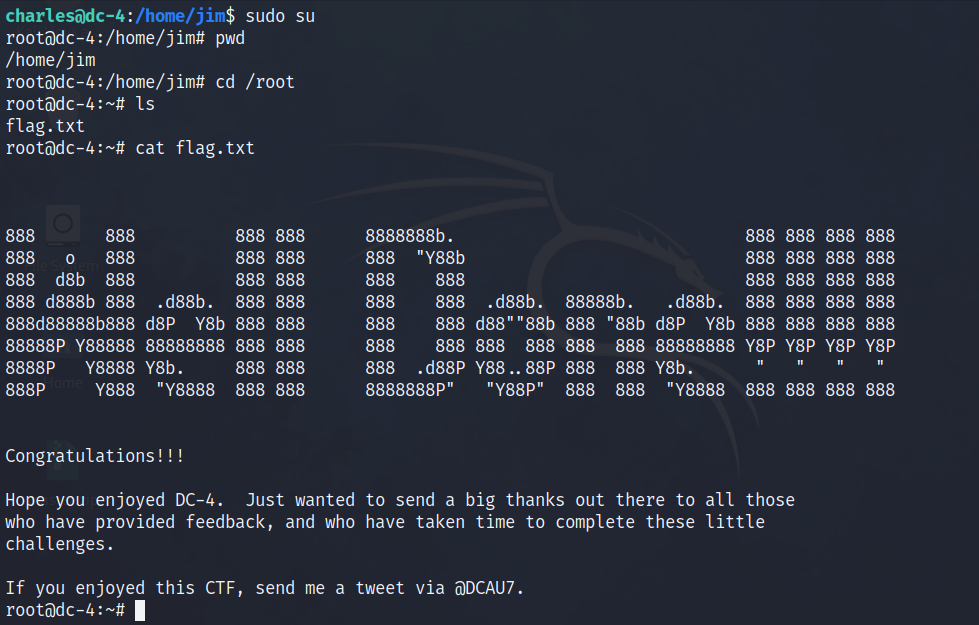
当运行sudo su命令时,系统会要求输入当前用户的密码,以确认你有权限切换到root用户。一旦密码验证通过,一个新的shell会打开,并以root用户的身份进行操作。在本例中使用提权命令后用户在切换到root用户的时候无需输入密码即可登录。
综上所述,该命令使用 msfvenom 工具生成一个 PHP Meterpreter 反向 TCP Shell 的 payload。该 payload 将在攻击者指定的 IP 地址和端口上监听,并允许攻击者对受感染的系统进行远程控制。这个命令是使用 Metasploit Framework 中的 msfvenom 工具生成一个 PHP Meterpreter 反向 TCP Shell 的 payl
ARP(Address Resolution Protocol)协议工作在网络层和数据链路层之间,通常被认为是一个跨两层的协议。当网络设备有数据要发送给另一台网络设备时,必须要知道对方的网络层地址(即IP地址)。IP地址由网络层来提供,但是仅有IP地址是不够的,IP数据报文必须封装成帧才能通过数据链路进行发送。数据帧必须要包含目的MAC地址,因此发送端还必须获取到目的MAC地址。
iptables :包过滤防火墙,是内核防火墙netfilter的管理工具。它可以让系统管理员根据自己的需求定义网络流量的过滤规则,以保护服务器和网络免受潜在的安全威胁。