- @u010494323


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
工作中服务端使用go开发的,需要连接mysql ,基于gorm,经过稳定运行,记录一下连接mysql的代码吧。
gorm 数据库mysql读写分离

本文介绍了RabbitMQ消息队列的核心概念与工作原理。RabbitMQ是基于AMQP协议的开源消息代理,支持跨平台应用通信。文章详细解析了生产者/消费者、队列、交换机(包含direct、topic、fanout、rpc四种类型)、路由键、虚拟主机(Vhost)、用户权限、绑定关系(Binding)及信道(Channel)等核心组件,阐述了消息从生产者到消费者的完整路由机制。通过TCP连接复用和逻
由上面可以看出,neutron-openvswi-INPUT链中将来自是 tap323ef4ca-8a和 tapa937d188-d6的流入转给了neutron-openvswi-o323ef4ca-8和 neutron-openvswi-oa937d188-d 两个安全组子链,再看下这俩安全组子链。之前介绍过neutron 安全组基于iptables 和 ct 实现,分析一下计算节点上面的neu
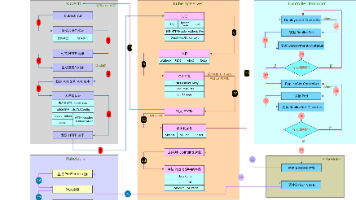
kubernetes的模块比较多,架构复杂,代码量更是庞大,看代码比较麻烦,我们从现实场景出发,从创建POD分析在Kubernetes内部的代码流程,本系列文章从POD创建,整体梳理Kubernetes源码实现,其中本节主要分析**kubectl** 侧的流程实现。
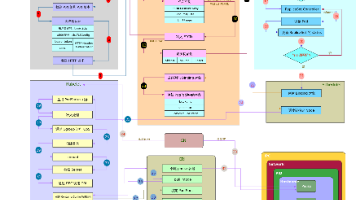
kube-apiserver 接收http请求后,先后对请求进行认证(Authentication)、鉴权(Authorization)以及准入控制(Admission Control)后,调用CreateResource() 创建deployment资源对象,然后调用通用Store处理Create()将body反序列化成资源创建对象,最终序列化后存储到etcd,整个流程完成。
本文汇总了Docker、Containerd和Kubernetes环境下容器日志的排查方法。主要内容包括:1)Docker环境下通过docker logs查看控制台日志及定位日志存储路径;2)Containerd环境下使用ctr/nerdctl工具查询容器,但默认不输出控制台日志;3)Kubernetes环境下通过kubectl命令查看Pod日志,日志默认存储在/var/log/pods目录。文章
本文介绍了在Kubernetes集群中为API Server开启审计日志的步骤。首先创建审计策略文件/etc/kubernetes/audit-policy.yaml,定义需要记录的关键变更操作。然后修改API Server的static pod配置文件/etc/kubernetes/manifests/kube-apiserver.yaml,添加审计日志相关参数和volume挂载配置。保存后ku
kubeadm 是 Kubernetes 社区提供的集群构建工具,它负责构建一个最小化可用集群并执行启动等必要的基本步骤**,简单来讲,kubeadm 是 Kubernetes 集群全生命周期管理工具,可用于实现集群的部署、升级/降级及卸载等。kubeadm 的核心工具是 **kubeadm init 和 kubeadm join**,前者用于创建新的控制平面节点,后者则用于将节点快速连接到指定的
摘要 本文介绍了如何通过重新编译Kubernetes组件来添加调试日志。首先克隆v1.34.2版本的Kubernetes代码,在需要调试的代码位置插入logger日志后,使用make命令分别编译kube-apiserver、kube-controller-manager和kube-scheduler组件。编译生成的二进制文件位于/_output/bin/目录下,替换原二进制文件并重启相关服务即可完