- @txg666


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
网络安全领域简报(2026年6月23日—29日) 数据来源:CSDN、腾讯云、CISA、CN-SEC中文网、安博通、企鹅号、IT之家、Nature等, 简报日期:2026年6月29日
数据来源:CSDN、FreeBuf、安全内参、奇安信CERT、CNVD、CISA KEV、GitHub、郑州市网络安全协会、软件供应链安全检测公共服务平台等 简报日期:2026年7月20日。
网络安全领域热点资讯,重点关注:漏洞披露、安全事件、政策法规、技术趋势
本周网络安全形势严峻:Linux内核惊现潜伏16年的KVM虚拟机逃逸漏洞(CVE-2026-53359),可导致云环境同物理机租户数据泄露;Adobe ColdFusion补丁发布2小时即遭武器化(CVE-2026-48282),创年度最快武器化纪录;GitHub AI工作流曝GitLost漏洞,可通过提示注入窃取私有仓库数据。 关键事件包括:腾达5款路由器固件预置后门(CVE-2026-1140
数据来源:CSDN、企鹅号、腾讯云、IT之家、51CTO、FreeBuf、国家网信办、公安部、奇安信威胁情报中心等 简报日期:2026年6月19日。
本期简报涵盖2026年4月7-11日全球网络安全领域的重大事件,包括数据泄露、APT攻击、零日漏洞披露、政策法规动态及技术趋势。
摘要:论文《MPDA: A Data Augmentation Approach to Improve Deep Learning for Software Vulnerability Detection》提出了一种多视角数据增强方法MPDA,用于解决软件漏洞检测中样本稀缺和类别不平衡问题。该方法整合了过采样(OSS)、GAN生成和模糊采样(FSS)三种互补策略,并引入自动化选择算法为不同漏洞类型

国防科技大学与浙江大学团队提出MirrorFuzz框架,针对PyTorch、TensorFlow等深度学习框架API漏洞检测的局限性,创新性利用大语言模型(LLM)与共享漏洞概念。该框架通过三阶段实现:①LLM从历史Issue中抽象漏洞模式;②跨框架检索功能相似API;③镜像迁移生成定向测试用例。实验显示,MirrorFuzz在四大框架中发现315个漏洞(262个为新发现),代码覆盖率最高提升98

《VulTrLM:基于AST解构与语义注释增强的LLM漏洞检测框架》 摘要: 湖南科技大学与湖南大学等团队在2025年提出VulTrLM框架,创新性地通过AST解构与语义注释增强解决LLM在漏洞检测中的两大痛点:长代码上下文限制和语义信息混杂问题。该框架将目标函数拆分为语义清晰的AST子结构,并生成自然语言注释显式提示漏洞语义,使LLM从被动阅读转变为引导式分析。实验表明,在Devign等数据集上

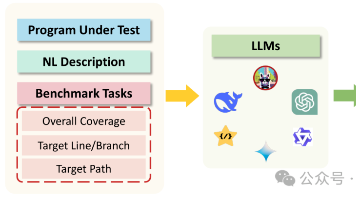
摘要:论文《TESTEVAL: Benchmarking Large Language Models for Test Case Generation》提出首个系统评估LLM生成测试用例能力的基准框架TESTEVAL,覆盖整体代码、目标行/分支及路径三类任务。实验基于210个LeetCode程序(平均环路复杂度13.35),测试17个主流LLM发现:模型虽能生成多样测试用例实现较高整体覆盖率(如G