- @trusfort


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
2026年9月7日,工信部正式发布《信息通信行业发展“十五五”规划》(以下简称《规划》)。《规划》开篇明确:“依据《中华人民共和国国民经济和社会发展第十五个五年规划纲要》,制定本规划。”这点明了《规划》与《纲要》的关系:《纲要》为国家未来五年发展明确总体方向,《规划》则围绕信息通信行业提出重点任务和发展部署,为行业未来五年的建设与发展提供重要指引。通读《规划》,“人工智能”及“AI”等相关表述共出
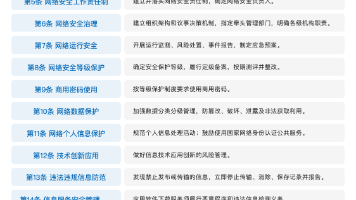
要求落实《密码法》等有关法律法规和密码应用相关标准规范,在网络建设过程中同步规划、同步建设、同步运行密码保护措施,使用符合相关要求的密码产品和服务。第一,安全防护方面:要求建立实战化、体系化、常态化的安全防护体系,形成动态防御、主动防御、纵深防御、精准防御、整体防控、联防联控的安全防护态势;第二,安全监测层面:鼓励三级医院探索态势感知平台、及时收集、汇总、分析各方面网络安全信息,并与国际及行业平台
2026年7月3日,中国人民银行、国家金融监督管理总局、中国证监会、国家外汇管理局联合发布《金融业网络安全管理办法(征求意见稿)》(以下简称”《办法》“),标志着我国金融行业网络安全监管进入全新阶段。该《办法》共五章三十三条,首次在金融全行业层面构建统一、贯通的网络安全规章,旨在防范网络安全风险向金融风险演变。《办法》首次实现金融行业网络安全监管的全覆盖、统一化、刚性化。从“原则要求”到“刚性义务
在法律责任方面,办法明确了对违规机构的行政处罚措施,包括警告、罚款、责令停业整顿等,对直接负责的主管人员和其他直接责任人员也设定了相应处罚,构成犯罪的依法追究刑事责任,形成覆盖行政惩戒、涉罪移送的完整追责链条。在监管协同方面,办法明确国务院金融管理部门按照职责分工负责各自主管领域的网络安全监督管理,建立信息共享、联合检查、应急协同机制,形成监管合力。由央行、银保监会、证监会、外汇局四大金融监管部门
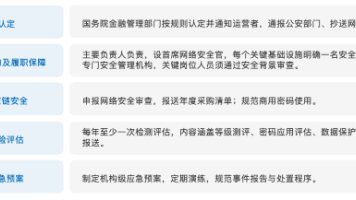
覆盖大模型、AI智能风控、云计算、数字人、RPA等前沿金融科技场景,必须严格遵循”先评估、后上线”原则。这一规定直击行业痛点,许多金融机构的安全职能长期依附于运维或研发团队,导致安全监督缺乏独立性和权威性,甚至因角色冲突出现”既当运动员又当裁判员”的问题。向公众提供APP下载服务的机构须履行恶意程序检测义务,移动终端纳入等保终端安全管控体系,覆盖银行、证券、保险全领域APP检测。《办法》对金融机构
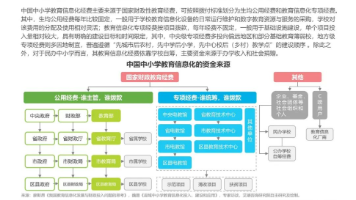
教育信息化情况。
电力行业网络安全四大难点问题电力行业是关键信息基础设施安全保护的八个重点行业之一。电力企业网络安全普遍存在以下问题:1) 公司网络安全拓扑结构复杂,涉及业务范围广,网络安全边界防御设备难以对发生在系统内部的横向移动攻击进行检测。2) 当前除了防御由外向内攻击,还需要针对设备的非法外联、外发攻击行为进行双向流量监测,主动扫描并防御。传统设备安全手段单一且缺乏整体性,在大环境下,APT、0-day病毒
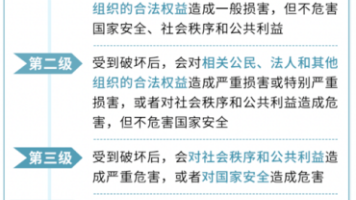
云环境下安全需要新型的技术和管理手段加以保护。
随着工业互联网、工业 4.0 及 5G 网络的蓬勃兴起,传统工业生产模式正加速向智能化转型,这一变革虽然带来了前所未有的效率提升,但同时也使得工控设备面临着日益严峻且多样化的安全挑战。攻击手段不断翻新,复杂度急剧上升,工控安全事件频发,已成为行业不可忽视的重大风险。
2025年5月,芯盾时代作为发起单位之一,联合中国科学院自动化研究所、北京大学、清华大学、中国信息通信研究院等政、企、学、研单位,共同创建国内首个AI安全与治理的研究机构——北京前瞻人工智能安全与治理研究院,以构筑全球化交流平台,共同开展人工智能安全研究与治理实践,构建覆盖技术研发、风险评估、伦理审查、应急处置的全链条安全治理体系,为国家的人工智能安全与治理体系贡献中坚力量。对于广大企业而言,新法