

写文章


- @qq_51143406


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
【vulhub】redis 4-unacc (redis未授权访问)
vulhub/redis/4-unacc 漏洞复现redis未授权访问

【环境搭建】docker+nginx部署PHP
【环境搭建】docker+nginx部署PHP
【渗透测试】Vulnhub Corrosion : 1
chmod +s /bin/bash是设置bash的setuid位,让用户在运行bash的过程中暂时获得拥有者的权限,运行easysysinfo时调用的是我们写的cat,就会让bash的setuid被设置,随后就可以以特权身份运行bash。看了其他师傅们的文章,这里是有一个文件包含漏洞,但是我们不知道传什么参,因此我们fuzz以下,参数值就设置为。,查看一下,发现easysysinfo会调用cat

IPv6实现内网穿透,极低成本保姆级教程
使用IPv6实现内网穿透,只需要一个域名。

【环境搭建】docker+nginx部署PHP
在linux中使用docker+nginx部署PHP网页
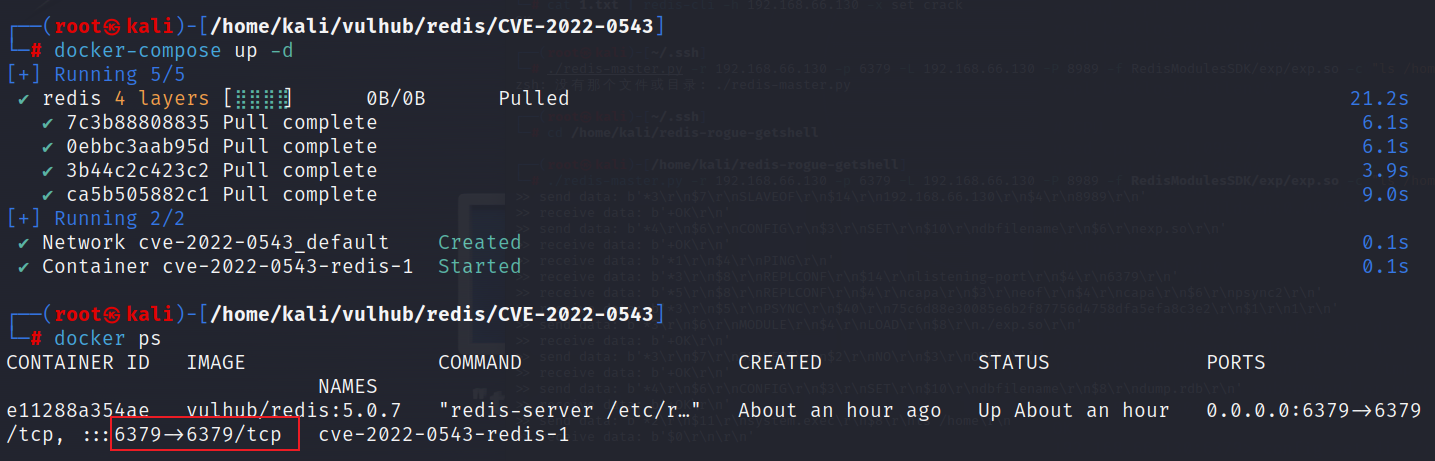
【vulhub】redis CVE-2022-0543(redis沙盒逃逸)
CVE-2022-0543redis沙盒逃逸漏洞复现
到底了