- @m0_75002133


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
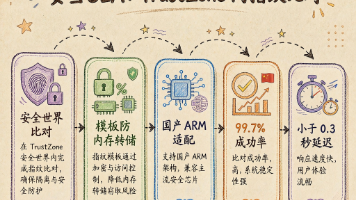
在嵌入式 ARM 终端上把指纹特征提取与比对运算放进 TrustZone 安全世界,让明文模板永远不进入富世界内存,是降低操作系统双因素认证被 dump 提取风险的关键工程路径。
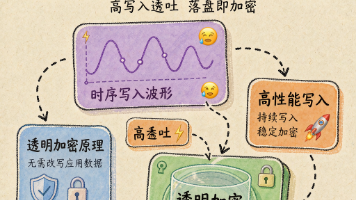
工业物联网、能源电力、智能制造与运维监控每天产生海量时间序列数据,InfluxDB、TDengine、IoTDB、Prometheus 远端存储等组件以每秒数万到数十万点的速率持续写盘。这类高写入吞吐场景对落盘加密提出了"既要密文、又不能拖慢写入"的苛刻要求。本文从时序写入链路出发,拆解操作系统驱动层透明加密的 IO 路径,给出 WAL/压缩文件加密、批量写入优化、密钥分层、云 ECS 结合与性能
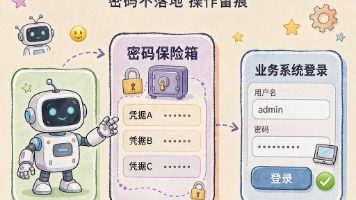
UiPath、影刀、来也等 RPA 平台在财务对账、供应链审核、客服工单、车企研发物料流转等场景中被广泛部署,机器人需要登录 ERP、网银、CRM、SSH 主机、数据库等多个业务系统执行流程。当前大量 RPA 工程的凭据直接硬编码在脚本、配置文件或 Excel 变量表里,口令以明文落盘、随代码入库、随机器人镜像分发,一旦脚本泄露或被勒索扫描即全面失守。本文从工程实现角度拆解"凭据安全供给"的落地路
基因测序数据、医疗影像(PACS)等既是超大文件又常呈海量小文件形态,敏感度极高且受严格合规约束。本文从操作系统驱动层透明加密的视角,拆解这类存储卷的 IO 路径、45Gb/s 与小于百分之三损耗的原理、海量小文件的密钥分层与元数据管理、密钥随存储卷与对象存储迁移备份的跟随机制,以及合规留存与密评举证的工程要点。
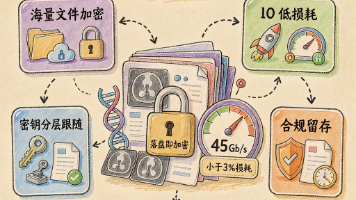
基因测序数据、医疗影像(PACS)等既是超大文件又常呈海量小文件形态,敏感度极高且受严格合规约束。本文从操作系统驱动层透明加密的视角,拆解这类存储卷的 IO 路径、45Gb/s 与小于百分之三损耗的原理、海量小文件的密钥分层与元数据管理、密钥随存储卷与对象存储迁移备份的跟随机制,以及合规留存与密评举证的工程要点。
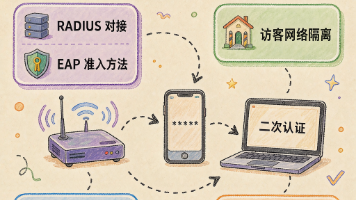
企业 WiFi 与有线网络的入口认证长期停留在共享预共享密钥(PSK)阶段,面临着蹭网、凭证泄露、内网横向移动等现实风险。本文从 802.1X 端口准入与 EAP 认证框架入手,拆解 EAP-TLS、EAP-PEAP、EAP-TTLS 等方法在 RADIUS 服务端的工作机制,并提出将基于 OATH TOTP 的动态口令作为第二因子接进 RADIUS 的落地方案。文章讲解 EAP 握手流程、RAD
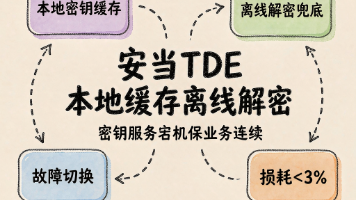
从操作系统驱动层透明加密的视角,拆解密钥服务短暂不可用时如何通过本地密钥缓存与离线解密兜底维持业务连续性,并满足密评举证与审计要求。
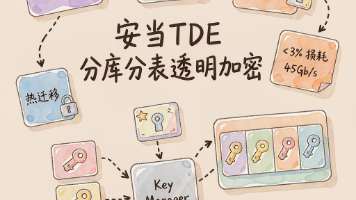
当业务规模扩张到单机承载不住时,分库分表与分布式数据库成为标配。但数据被打散到成百上千个分片后,加密边界、密钥归属、跨分片一致性与热迁移就成为新的安全难题。本文从操作系统驱动层透明加密的视角,拆解分布式数据库与分库分表场景下的密钥分层、跨分片密钥跟随、热迁移、性能损耗控制与密评举证方法,给出可落地的工程化设计,并以安当TDE为例,说明如何在不改造应用的前提下把加密能力下沉到文件系统与驱动层。
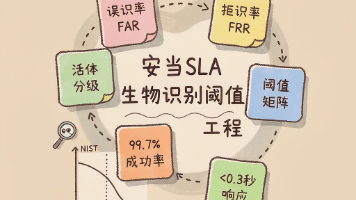
在操作系统登录环节引入指纹、掌纹等生物识别作为第二因子时,工程落地的核心矛盾并非"能不能识别",而是"误识率(FAR)与拒识率(FRR)的阈值应该放在哪里"。阈值偏高,合法用户常被拒之门外;阈值偏低,攻击者用残迹指纹即可冒用。本文从 FAR/FRR 曲线、场景化阈值矩阵、活体对抗分级、干湿手指兜底、低延迟响应与等保2.0 指标映射等维度,系统拆解一套可落地的阈值工程方法,并给出通用选型与合规审计建
本文从工程落地角度,系统讲解透明加密(TDE)在 Kubernetes 持久化存储(CSI / PV)与有状态服务中的实现路径。围绕 CSI 加密卷、StorageClass 动态供给、密钥随 Pod 调度、性能损耗与故障恢复五个核心问题展开,剖析容器卷加密的关键设计,并结合操作系统驱动层透明加密方案说明"应用免改造、数据落盘即加密"在云原生场景下的可落地性,同时覆盖透明加密合规审计、登录认证与身