


- @2301_79385005


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
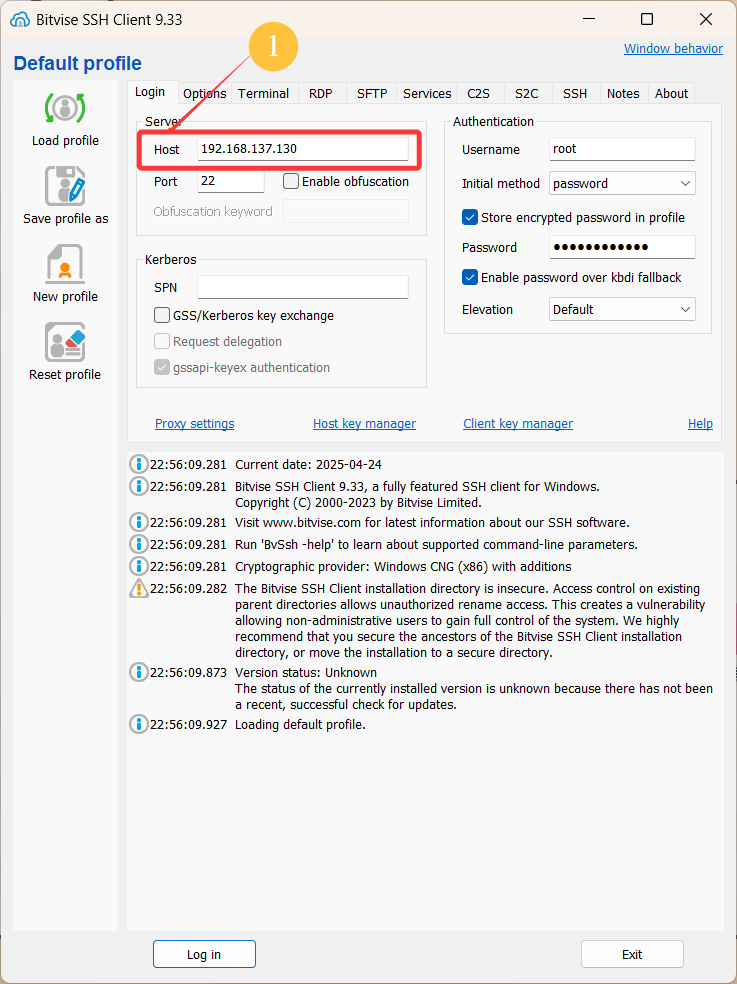
本文只介绍最简单的连接过程,如有其他需要请见其他教程。
来实现Pod之间的通信,不需要额外的封包和解包,性能非常高。安装Calico后,所有节点上的Calico组件会自动配置网络路由,让整个集群的Pod网络连通起来。这一步的原理就是:安装containerd,配置好镜像加速,让它能够快速拉取和运行容器镜像。安装完成后,kubelet会被设置为开机自启,但此时它还没有加入集群,处于等待状态。这就是K8s集群的核心工作原理,所有的操作都是围绕这个流程展开的
冒号后1个空格,直接写值,不换行。,冒号后1个空格,直接写值,不换行。YAML里每个字段的写法,,和字段名本身无关。
大白话解释标签就是给K8s资源(Pod、Node、Service等)打上的**“便签”**,是一个键值对(key=value)。你可以给任何资源打任意数量的标签,然后通过标签来筛选和管理这些资源。典型应用场景app=tomcatenv=prodversion=v1disk=ssdgpu=true然后通过标签选择器,把Pod调度到符合条件的节点上大白话解释污点(Taint):给节点打上的一个"标记"
大白话解释把K8s集群想象成一个大型办公楼,命名空间就是楼里的不同楼层。每个楼层(命名空间)都有自己的办公室(Pod)、会议室(Service)、储物间(ConfigMap)不同楼层的房间号可以重复(比如3楼301和5楼301是不同的房间)不同楼层之间默认是隔离的,不能直接互相访问但是整栋楼的电梯(节点)、水电(持久卷)是公共资源,所有楼层共享官方定义命名空间是K8s提供的一种集群级别的资源隔离机
大白话解释Init容器就是Pod的**“前置任务”。它在所有主容器启动之前执行,只有当所有Init容器都成功执行完成**后,主容器才会启动。你可以把它想象成:你要开一家餐厅,在开门营业(主容器启动)之前,需要先完成装修、采购食材、招聘员工这些准备工作(Init容器)。1. 用户提交Pod创建请求 → API Server验证并存储到etcd2. Scheduler调度Pod到合适的节点3. Kub
✅ 集群节点、Pod 可访问❌ 集群外物理机/浏览器 无法访问类型访问范围核心用途适用场景限制ClusterIP仅集群内部内部服务互通、四层负载微服务内部调用外网无法访问NodePort集群内外均可节点端口暴露服务测试环境、临时对外端口30000-32767,节点单点故障全网(公网IP)云厂商负载均衡公有云生产业务仅云K8s支持集群内部域名别名、跨命名/外网对接跨NS访问、对接外部域名无负载均衡,
冒号后1个空格,直接写值,不换行。,冒号后1个空格,直接写值,不换行。YAML里每个字段的写法,,和字段名本身无关。
大白话解释标签就是给K8s资源(Pod、Node、Service等)打上的**“便签”**,是一个键值对(key=value)。你可以给任何资源打任意数量的标签,然后通过标签来筛选和管理这些资源。典型应用场景app=tomcatenv=prodversion=v1disk=ssdgpu=true然后通过标签选择器,把Pod调度到符合条件的节点上大白话解释污点(Taint):给节点打上的一个"标记"
✅ 集群节点、Pod 可访问❌ 集群外物理机/浏览器 无法访问类型访问范围核心用途适用场景限制ClusterIP仅集群内部内部服务互通、四层负载微服务内部调用外网无法访问NodePort集群内外均可节点端口暴露服务测试环境、临时对外端口30000-32767,节点单点故障全网(公网IP)云厂商负载均衡公有云生产业务仅云K8s支持集群内部域名别名、跨命名/外网对接跨NS访问、对接外部域名无负载均衡,