- @2301_79127392


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在Server模块里包含了几个单独的模块,分别是Buffer模块,Epoll模块,TimerWheel模块和Socket模块,这些模块的功能需要进行单元测试,而剩余的模块都需要整合基础模块,所以这些剩余的模块需要介入联调,也就是集成测试。
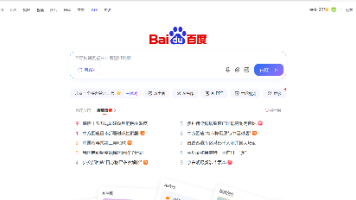
域名,也就是服务器地址,会被解析成IP地址,从下图我们可以看到访问百度的网站和访问百度的IP的效果是一样的我们在访问这个网页的时候并没有添加端口号,http绑定的端口一般都是80,https绑定的端口一般都是443,在我们搜索后会自动帮我们添加默认端口号,而不需要我们手动去添加端口号URL(Union Resource Located)统一资源定位符,所有网络上的资源,可以通过唯一的字符串标识和获
容器通过伪造操作系统的接口,将函数库层以上的功能置于操作系统上,以Docker为例,就是一个基于Linux操作系统的Namespace和Cgroup功能实现的隔离容器,可以模拟操作系统的功能。也就是说,在启动一个进程的时候,将此进程需要的操作系统文件及进程的文件打包在一起,就是容器的虚拟化,根据配置文件来在主机上配置不同的系统,不同的资源,比如说进程A配置Ubuntu操作系统,规定只能使用2G内存
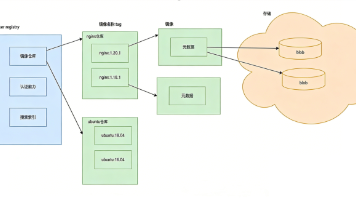
镜像仓库负责存储,管理和分发镜像,并且提供了登录认证的能力,建立了仓库的索引。镜像仓库管理多个repository,repository通过命名来区分,比如说Ubuntu,nginx等,这些repository包含一个或者多个镜像,镜像通过镜像名称和tag来区分。一个容器镜像包含两个部分,一个是元数据,其实就是由dockerfile构建出来的描述文件,描述这个容器blob数据的信息。最终的可执行文
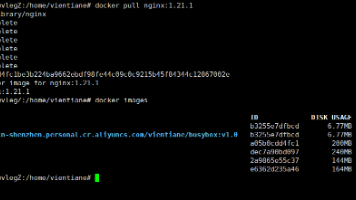
Docker 镜像(Image)本质上是一个只读的文件集合,其中包含了运行软件所需的全部依赖资源:文件系统、源代码、库文件、运行依赖、系统工具等。我们可以将镜像类比为 “包含完整运行环境的压缩包”,也可将其理解为创建容器的 “模板”, 基于同一个镜像,能够实例化出多个独立运行的容器。
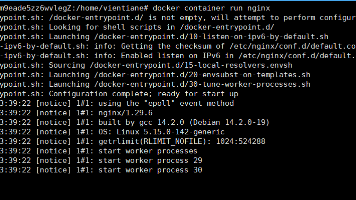
容器是镜像的运行实体,镜像是只读的静态文件,而容器在运行的时候需要有可写的文件层,所以在运行容器化环境的时候,实际上是在容器内创建该文件系统的读写副本,这将添加一个容器层,这一层允许修改镜像的整个副本。容器的本质是主机上运行的一个进程,但容器有自己独立的命名空间隔离和资源的限制,也就是说,在容器内部是无法看到主机上的进程,环境变量和网络等信息。容器有初建,运行,停止,暂停,删除五种状态。
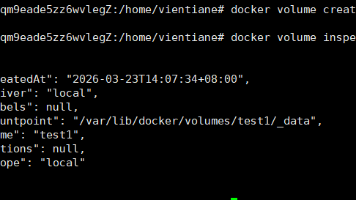
存储卷就是将宿主机本地文件系统中存在的某个目录直接与容器内部的文件系统上的某一个目录建立绑定关系,当我们在容器的这个目录下写入数据的时候,容器会将其内容直接写入宿主机与此容器建立了绑定关系的目录上。在宿主机上的这个与容器形成绑定关系的目录称为存储卷,卷的本质是文件或者目录,它可以绕过默认的联合文件系统,直接以文件或者目录的形式存在于宿主机上。:为什么需要存储卷呢?
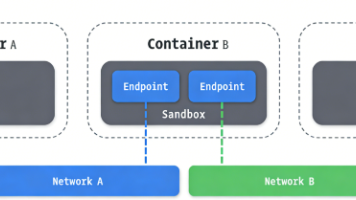
在默认情况下,我们创建的容器都会连接在docker0这个bridge上,我们也可以创建一些自定义的bridge,让运行的容器通过自定义bridge进行通信。通过create命令来创建新的bridge查看new-bridge的网络信息创建容器,使用–network选项指定要连接的网络,如果不指定,默认连接的是bridge#过滤网络相关信息#查看自定义bridge网络详细信息。
<plugins><plugin></plugin></plugins>