- @weixin_60677557


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文以机器人轮速闭环控制为背景,深入解析ESP32通过正交编码器实现高精度测速的原理与实践。核心在于利用PCNT硬件外设实现四倍频脉冲计数,彻底解放CPU。针对传统M法测速在低速时误差大的问题,提出结合T法(测量脉冲周期)的混合策略:高速用M法保证响应,低速切换至T法提升精度,有效平衡测速准确性与控制实时性,实现稳定可靠的闭环调速。
文件上传漏洞是指Web服务器允许用户将文件上传到其文件系统,而无需充分验证其名称,类型,内容或大小等内容。如果没有适当地执行这些限制,可能意味着即使是基本的图像上传功能也可以用来上传任意和潜在危险的文件。这甚至可以包括支持远程代码执行的服务器端脚本文件。在某些情况下,上传文件的行为本身就足以造成损害。其他攻击可能涉及对文件的后续HTTP请求,通常是为了触发服务器执行该文件。
本文深入解析了FreeRTOS中临界区保护的实现机制,通过分析vPortRaiseBASEPRI()函数的四行内联汇编代码,揭示了RTOS内核设计的关键思想。文章从五个层面展开: GCC内嵌汇编语法结构,强调输出/输入操作数和破坏列表的作用 函数修饰符的重要性,解释每个修饰符的必要性 四条汇编指令的硬件级含义,包括BASEPRI寄存器工作原理和屏障指令的作用 内存屏障":memory"的关键作用,
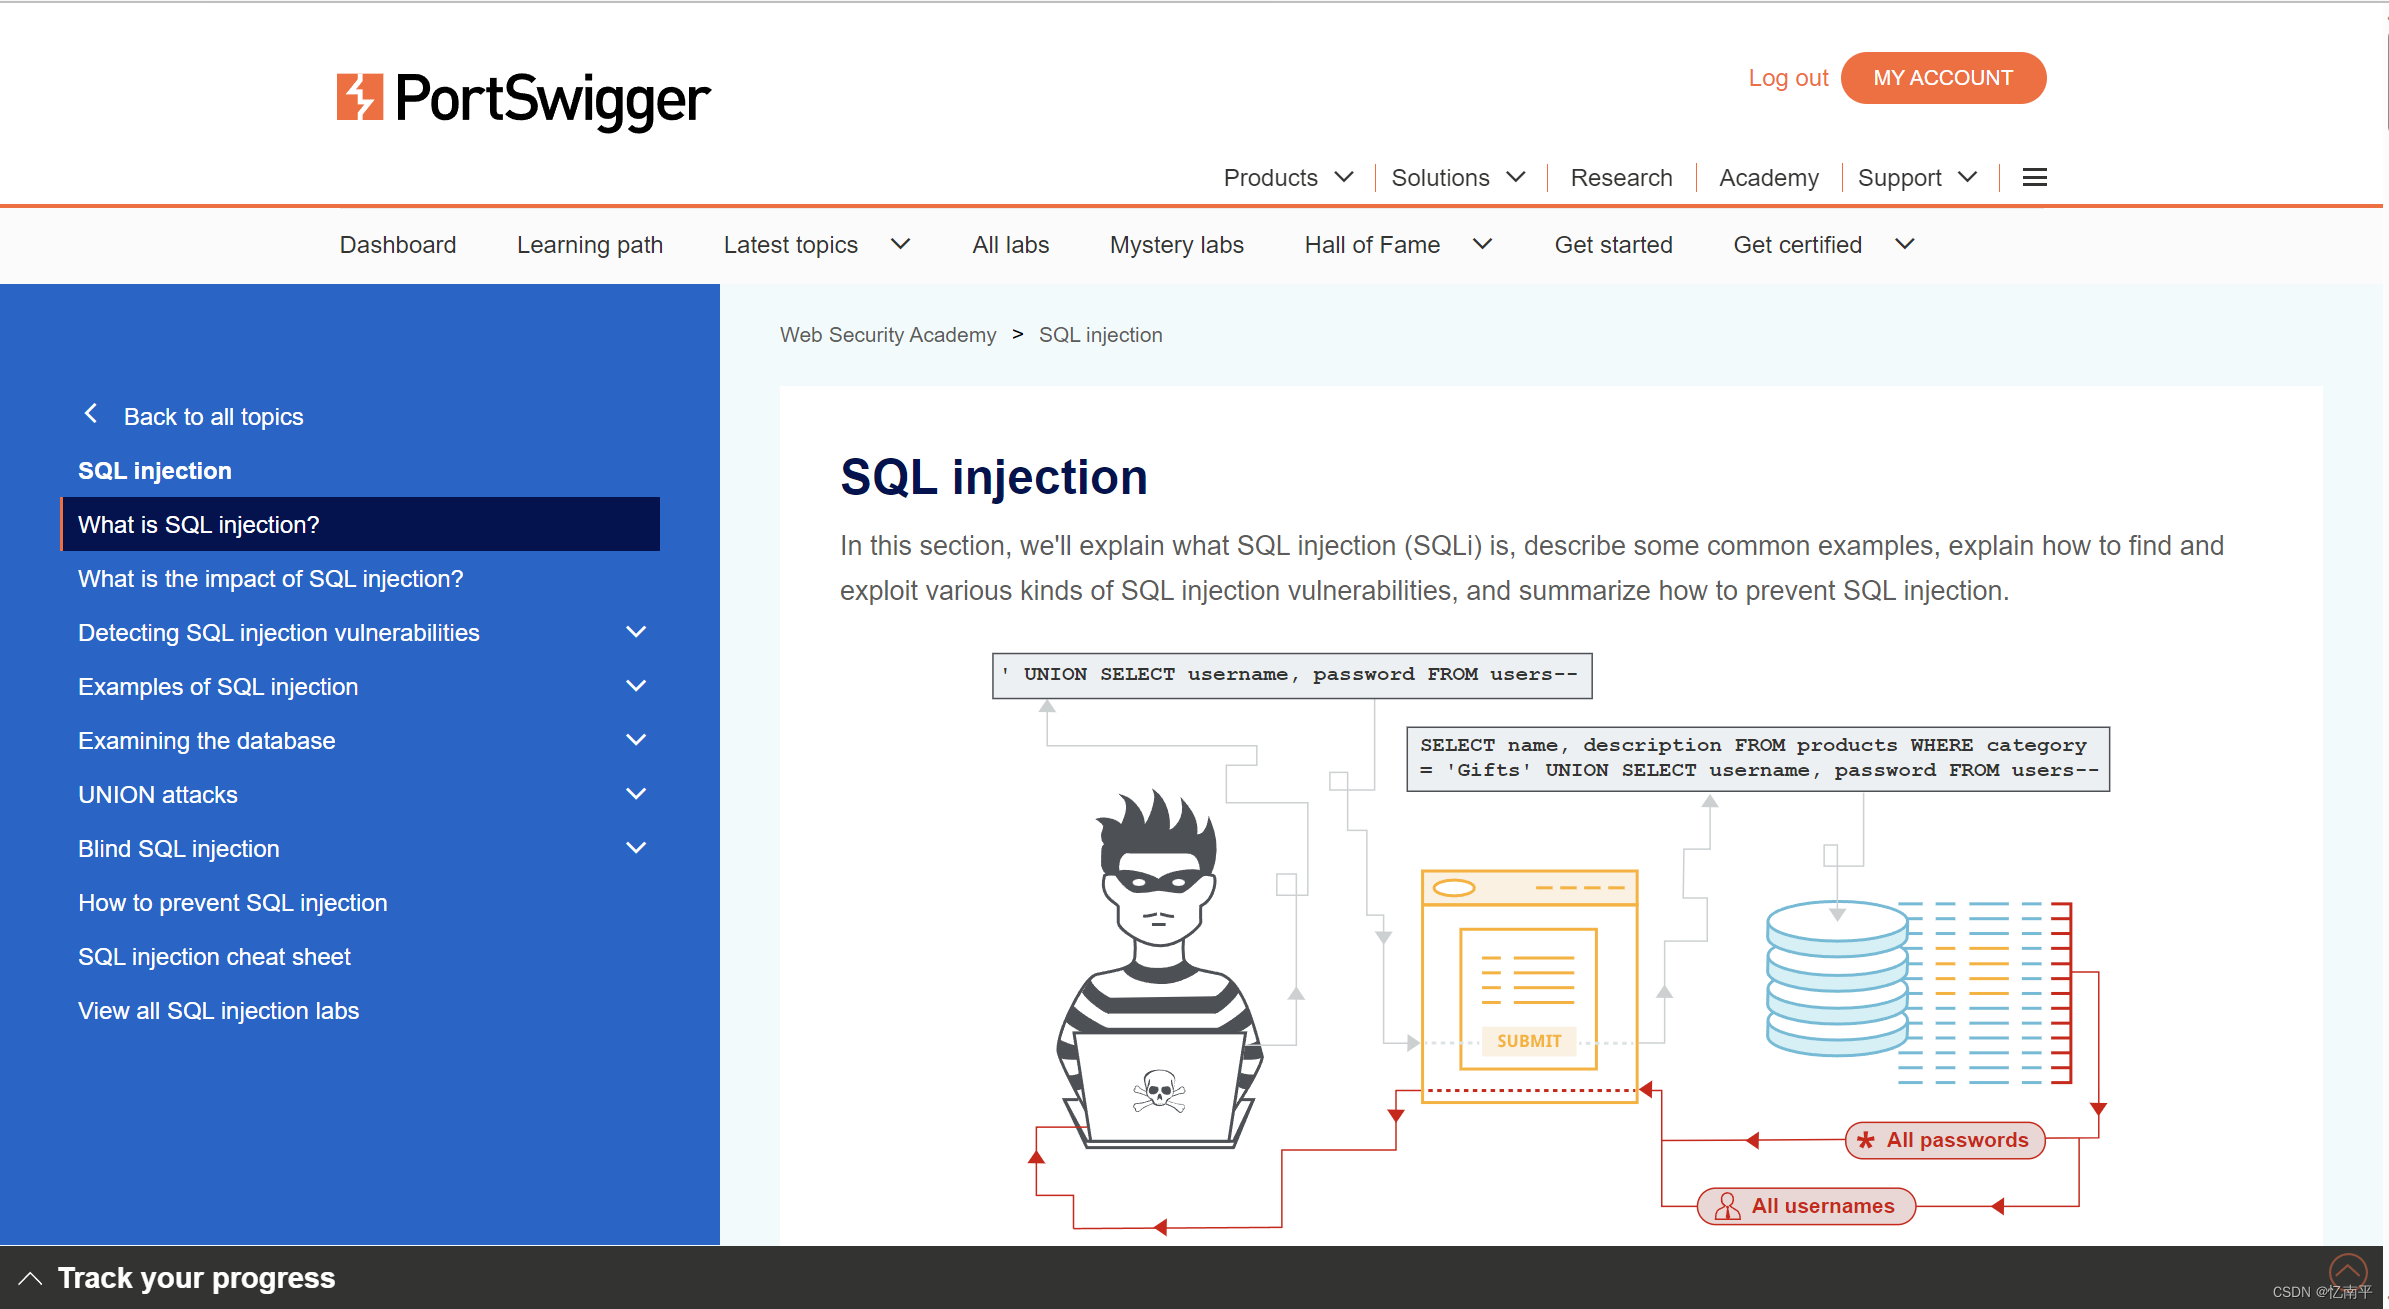
SQL注入(SQLi)是一种Web安全漏洞,允许攻击者干扰应用程序对其数据库进行的查询。它通常允许攻击者查看他们通常无法检索的数据。这可能包括属于其他用户的数据,或者应用程序本身能够访问的任何其他数据。在许多情况下,攻击者可以修改或删除此数据,从而导致应用程序的内容或行为发生持久更改。在某些情况下,攻击者可以升级SQL注入攻击以危及底层服务器或其他后端基础架构,或执行拒绝服务攻击。