


- @weixin_42250835


简介
十余年开发与管理经验,先后从事过测试开发、渗透测试、全栈开发、研发部门经理、产品经理、项目经理等工作,目前担任技术副总兼任研发中心CTO。
擅长的技术栈
可提供的服务
暂无可提供的服务
文章目录文件上传目录设置为不可执行权限判断文件类型(白名单)使用随机数、时间戳改写文件名和文件路径单独设置文件服务器域名小结在上一篇的文件上传漏洞的文章中,我们提到过"文件上传"的功能本身是没有问题的,知识在一些特定的条件下会被网络攻击者利用,从而才会成为漏洞。那么"文件上传"的功能要如何设计才能变得更安全一些呢?文件上传目录设置为不可执行权限根据攻击手段来看,只要WEB容器无法解析该目录下的文件
Fastjson是阿里巴巴公司开源的一款json解析器,其性能优越,被广泛应用于各大厂商的Java项目中。fastjson于1.2.24版本后增加了反序列化白名单,而在1.2.48以前的版本中,攻击者可以利用特殊构造的json字符串绕过白名单检测,成功执行任意命令。因此在这里建议请及时更新至最新版本!

关于 “cannot be found using the classloader AntClassLoader “的解决方法
Kali下安装配置maven,完美解决!
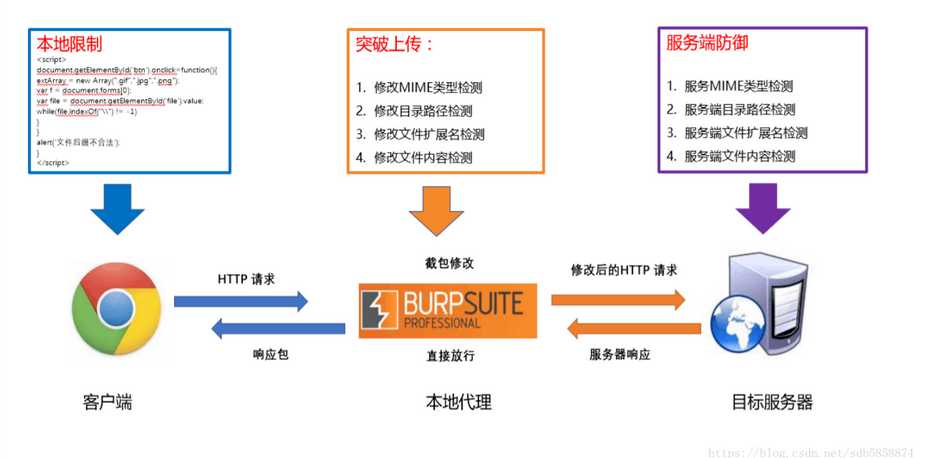
思考:在实际应用场景中,常规类的文件上传、CMS类的文件上传、编辑器的上传或者CTF比赛中的文件上传应用场景都有不同的差异;总结下来就是,文件上传不管是发现还是利用上都会根据产生层面而不同,常规类无资料的情况下采用常规思路测试,有资料的情况下直接参考资料进行即可。
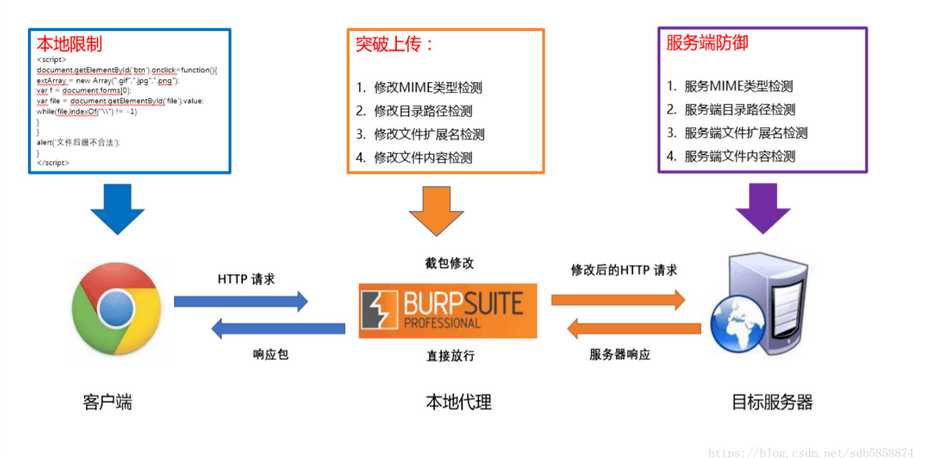
通过在文件中添加正常文件的标识或其他关键字符绕过。
今天在和一位商务小伙伴对接的时候,需要提供一份 word 版本的初稿。对于习惯了使用 支持 markdown 语法的 typora 来说,复制粘贴到 word 是不可能的。可以通过 "导出" 功能,选择将当前文件导出为 "word" 格式,这个过程有个小插曲,接下来就为各位小伙伴演示一下吧,作为一个踩坑的记录小技巧。
今天在和一位商务小伙伴对接的时候,需要提供一份 word 版本的初稿。对于习惯了使用 支持 markdown 语法的 typora 来说,复制粘贴到 word 是不可能的。可以通过 "导出" 功能,选择将当前文件导出为 "word" 格式,这个过程有个小插曲,接下来就为各位小伙伴演示一下吧,作为一个踩坑的记录小技巧。
『哈士奇赠书33期』- 『Python网络爬虫入门到实战』
最近,百度悄悄「上新」了几个AI神器。百度搜索上线「互动」功能,可以实时问答,查询信息就像聊天一样简单,还可以艾特相关智能体,更细致精确地满足个性化需求,比如去新加坡旅游,可以让新加坡旅游局智能体给你定制旅行计划。
