

写文章


- @rqz__


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
cookie 和 token 都存放在 header 中,为什么不会劫持 token?
虽然Cookie和Token都存在一定的安全风险,但在合理使用的情况下,采取相应的安全措施可以有效地降低劫持的风险。同时,开发人员也需要注意安全编码实践,避免XSS、CSRF等攻击方式。Cookie和Token都可以存放在HTTP请求的Header中进行传输,但它们有不同的机制来保护安全性,以防止劫持。
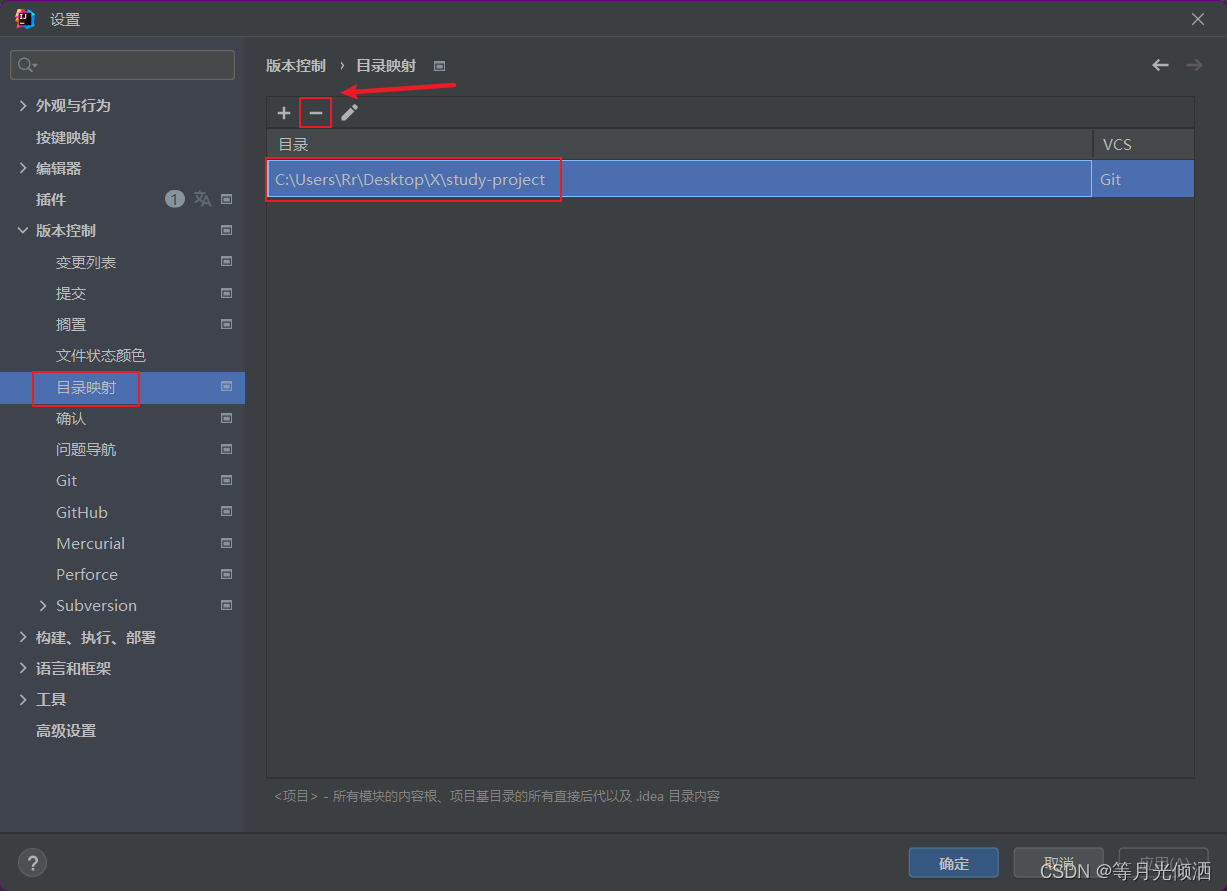
idea移除git本地仓库
找到刚刚删除的项目目录并删除.git和.idea文件夹,以及.gitignore配置文件,git的信息才算全部清除。文件 --> 设置 --> 版本控制 --> 目录映射,选择需要移除的目录,点击减号移除当前项目的git配置。可以看到项目文件颜色标记消失右上角也没有了git标识,此时删除本地库操作已经完成了一半。
vscode配置别名路径联想提示
在编写代码的过程中,一旦输入@/,vscode会立刻联想出src下的所有子目录和文件,统一文件路径访问不容易出错
为什么Token手动添加到请求的Header中,通常使用“Authorization“字段?
需要注意的是,Token放置在"Authorization"字段中并不是强制要求的,开发人员也可以选择其他自定义的字段来传递Token。但使用"Authorization"字段是一个常见的做法,可以提供更好的可读性和语义表达,并且与多种身份验证和授权机制兼容。
关于IDEA2022开启热部署没有compiler.automake.allow.when.app.running的解决方案
pom.xml文件内引入依赖</</</</构建比重启会快不少,如果不喜欢使用自动热部署的,可以使用此方法。

到底了