- @racwwt


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
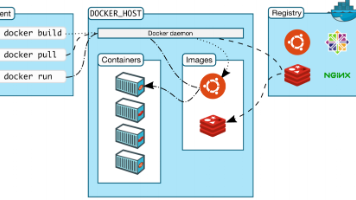
本文介绍了在三种Linux系统上安装Docker-CE的方法: CentOS:通过yum安装必要工具后,添加阿里云镜像源并安装Docker,最后启动服务。 Ubuntu:使用apt-get安装依赖后,添加Docker的GPG密钥和阿里云源,安装指定版本。 openEuler:通过dnf添加CentOS源(需手动修改版本变量为8),配置镜像加速器后安装测试。 各系统均提供安装指定版本的方法,并推荐使
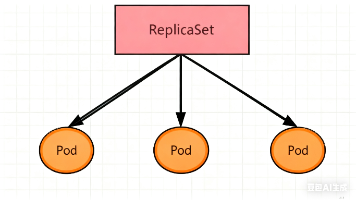
ReplicaSet:确保指定数量的Pod副本运行Deployment:提供声明式更新能力(最常用)DaemonSet:每个节点运行一个Pod副本StatefulSet:管理有状态应用Job/CronJob:执行批处理任务
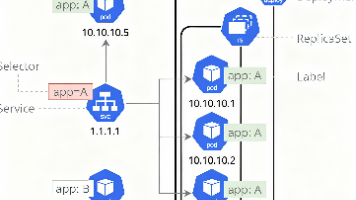
Kubernetes微服务是集群内一组Pod对外提供服务的接口,主要类型包括ClusterIP(仅集群内访问)、NodePort(节点端口暴露)、LoadBalancer(云负载均衡)和ExternalName(DNS转发)。本文通过示例演示了如何创建两个不同版本的Deployment(myappv1/v2),并基于myappv1生成ClusterIP类型的Service。测试显示Service实
Secret 对象类型用来保存敏感信息,例如密码、OAuth 令牌和 ssh key。敏感信息放在 secret 中比放在 Pod 的定义或者容器镜像中来说更加安全和灵活Pod 可以用两种方式使用 secret:作为 volume 中的文件被挂载到 pod 中的一个或者多个容器里。当 kubelet 为 pod 拉取镜像时使用。
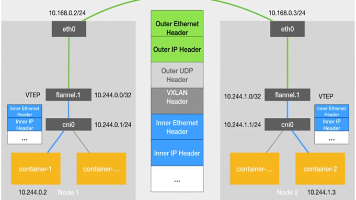
Kubernetes网络通信主要依赖CNI插件实现。Flannel作为主流插件,通过VXLAN隧道实现跨主机Pod通信,包括数据封装解封装过程。容器间通信通过虚拟网桥cni0和flannel.1设备完成,不同节点间流量通过VTEP端点处理。Flannel支持多种后端模式,如VXLAN、host-gw等,确保集群内Pod高效互联。系统通过路由表、ARP表和转发数据库(FDB)维护网络状态,实现数据包
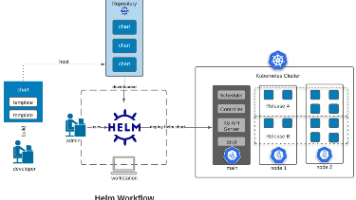
Helm是Kubernetes的包管理工具,类似Linux的yum/apt,用于简化Kubernetes应用的部署、升级等操作。Helm的核心概念包括Chart(应用包)、Repository(仓库)、Release(运行实例)和Value(配置参数)。其工作流程是:开发者创建Chart配置,打包发布到仓库后,管理员通过helm命令安装时,相关依赖会从仓库下载并部署到K8s集群。 Helm架构分为
Kubernetes微服务是集群内一组Pod对外提供服务的接口,主要类型包括ClusterIP(仅集群内访问)、NodePort(节点端口暴露)、LoadBalancer(云负载均衡)和ExternalName(DNS转发)。本文通过示例演示了如何创建两个不同版本的Deployment(myappv1/v2),并基于myappv1生成ClusterIP类型的Service。测试显示Service实
上传mysql源码包至linux并解压。(2)编译安装mysql8.0.40。(1)安装编译mysql所需软件包。
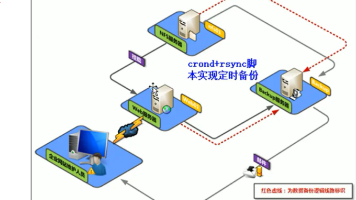
本文详细讲解了在防火墙开启的企业环境中,如何搭建覆盖 Web 服务器、NFS 服务器的全网数据自动化备份平台。核心步骤包括:3 台 CentOS 7.9 服务器的初始化(关闭 SELinux、配置防火墙、时间同步、静态 IP);按角色部署服务(Web 服务器的 Nginx、NFS 服务器的共享存储、备份服务器的 rsync 服务端);开发备份脚本实现数据打包、增量同步(基于 rsync)、本地旧数
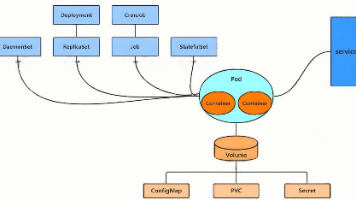
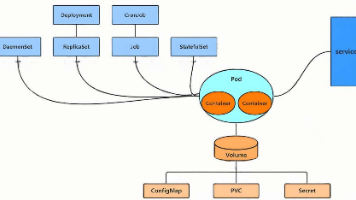
Kubernetes资源管理摘要: Kubernetes采用分层架构管理应用资源,主要包括四个维度:Pod和Container作为最小运行单元;控制器家族(Deployment、StatefulSet等)管理Pod生命周期;Service提供稳定访问入口;Volume和配置资源(ConfigMap/Secret)支撑存储需求。资源管理方式包括命令式对象管理(直接操作)、命令式对象配置(通过YAML