- @qkh1234567


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
《大规模语言模型:从理论到实践》详细介绍了构建大语言模型的四个主要阶段:预训练、有监督微调、奖励建模和强化学习。每个阶段都有算法、代码、数据、难点及实践经验的详细讨论。以大语言模型的基础理论开篇,探讨了大语言模型预训练数据的构建方法,以及大语言模型如何理解并服从人类指令,介绍了大语言模型的应用和评估方法,为读者提供了更全面的视野。旨在为对大语言模型感兴趣的读者提供入门指南,也可作为高年级本科生和研

《大规模语言模型·从理论到实践》由复旦大学NLP实验室团队历时8个月编写完成,系统介绍大语言模型的核心技术与实践方法。全书围绕预训练、微调、奖励建模和强化学习四大阶段展开,涵盖Transformer架构、分布式训练、SFT调优、RLHF等关键技术,并提供代码实现细节。本书适合作为高年级本科生和研究生的补充教材,要求读者具备深度学习、NLP及分布式计算基础。内容兼顾理论深度与实践指导,是目前大模型领
以下是针对大模型(如GPT、LLaMA、PaLM等)技术面试的八股大纲,涵盖核心概念、原理、训练技巧、应用及优化方向等内容,帮助系统化准备面试:

1、AI相关的应用、技术和落地相关的准备不是很充分,很容易被问倒。2、不知道大模型构建流程是怎么样的,每个节点产出物是什么,以及上下游关系;3、不了解 AI 技术的边界,也不懂基本的算法技术AI产品面试尊的不难,他们的提问无非就是这些类型的问题我把一些问的最多的问题整理了一下,快🐎住!花了几年时间精心整理出来的,希望大家都能找到心仪的工作🦆!

渗透测试知识点总结(非常详细),从零基础入门到精通,看完这一篇就够了_渗透测试学习
很多新手朋友想要学习黑客技术,但苦于找不到合适的教程,百度到的教程不是零散的没有体系就是晦涩难懂让人看不下去,给想要自学的朋友带来很大的障碍,今天我就把我自学时候收集的教程分享给大家,算是抛砖引玉,希望大家的黑客之路能顺遂一点

本次白盒代码测试的cms是DuomiCms,这次使用Seay工具进行代码审查,下载DuomiCms源码,然后工具加载。先全局搜索危险函数,依次排查;在函数定位后,在文件中依次寻找有通用性的文件后缀内容,如下所示;发现符合条件的文件为/duomiphp/common.php.进一步定位其中的危险函数如下,可以通过该方式来通过传参来造出变量!(当然造传参的时候注意规避上面的几个if条件,不要跳进去),

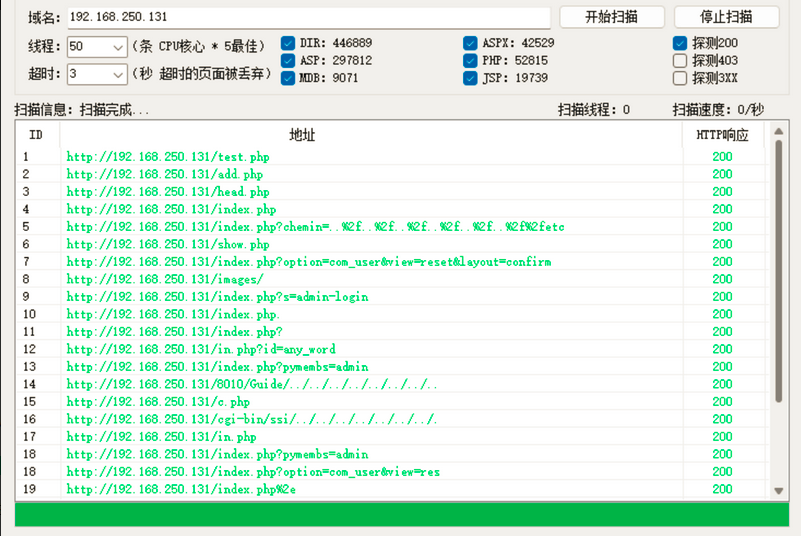
可以得到靶机开放了22和80端口,使用的是Apache2.2.22和Ubuntu,内核是Linux3.2-4.9。接下来用御剑暴破下目录。
①网络安全学习路线②20份渗透测试电子书③安全攻防357页笔记④50份安全攻防面试指南⑤安全红队渗透工具包⑥网络安全必备书籍⑦100个漏洞实战案例⑧安全大厂内部视频资源⑨历年CTF夺旗赛题解析。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安