- @murphysec


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
MyBatis-Plus TenantPlugin 是 MyBatis-Plus 的一个为多租户场景而设计的插件,可以在 SQL 中自动添加租户 ID 来实现数据隔离功能。MyBatis-Plus TenantPlugin 3.5.3.1及之前版本由于 TenantHandler#getTenantId 方法在构造 SQL 表达式时默认情况下未对 tenant(租户)的 ID 值进行过滤,当程序启
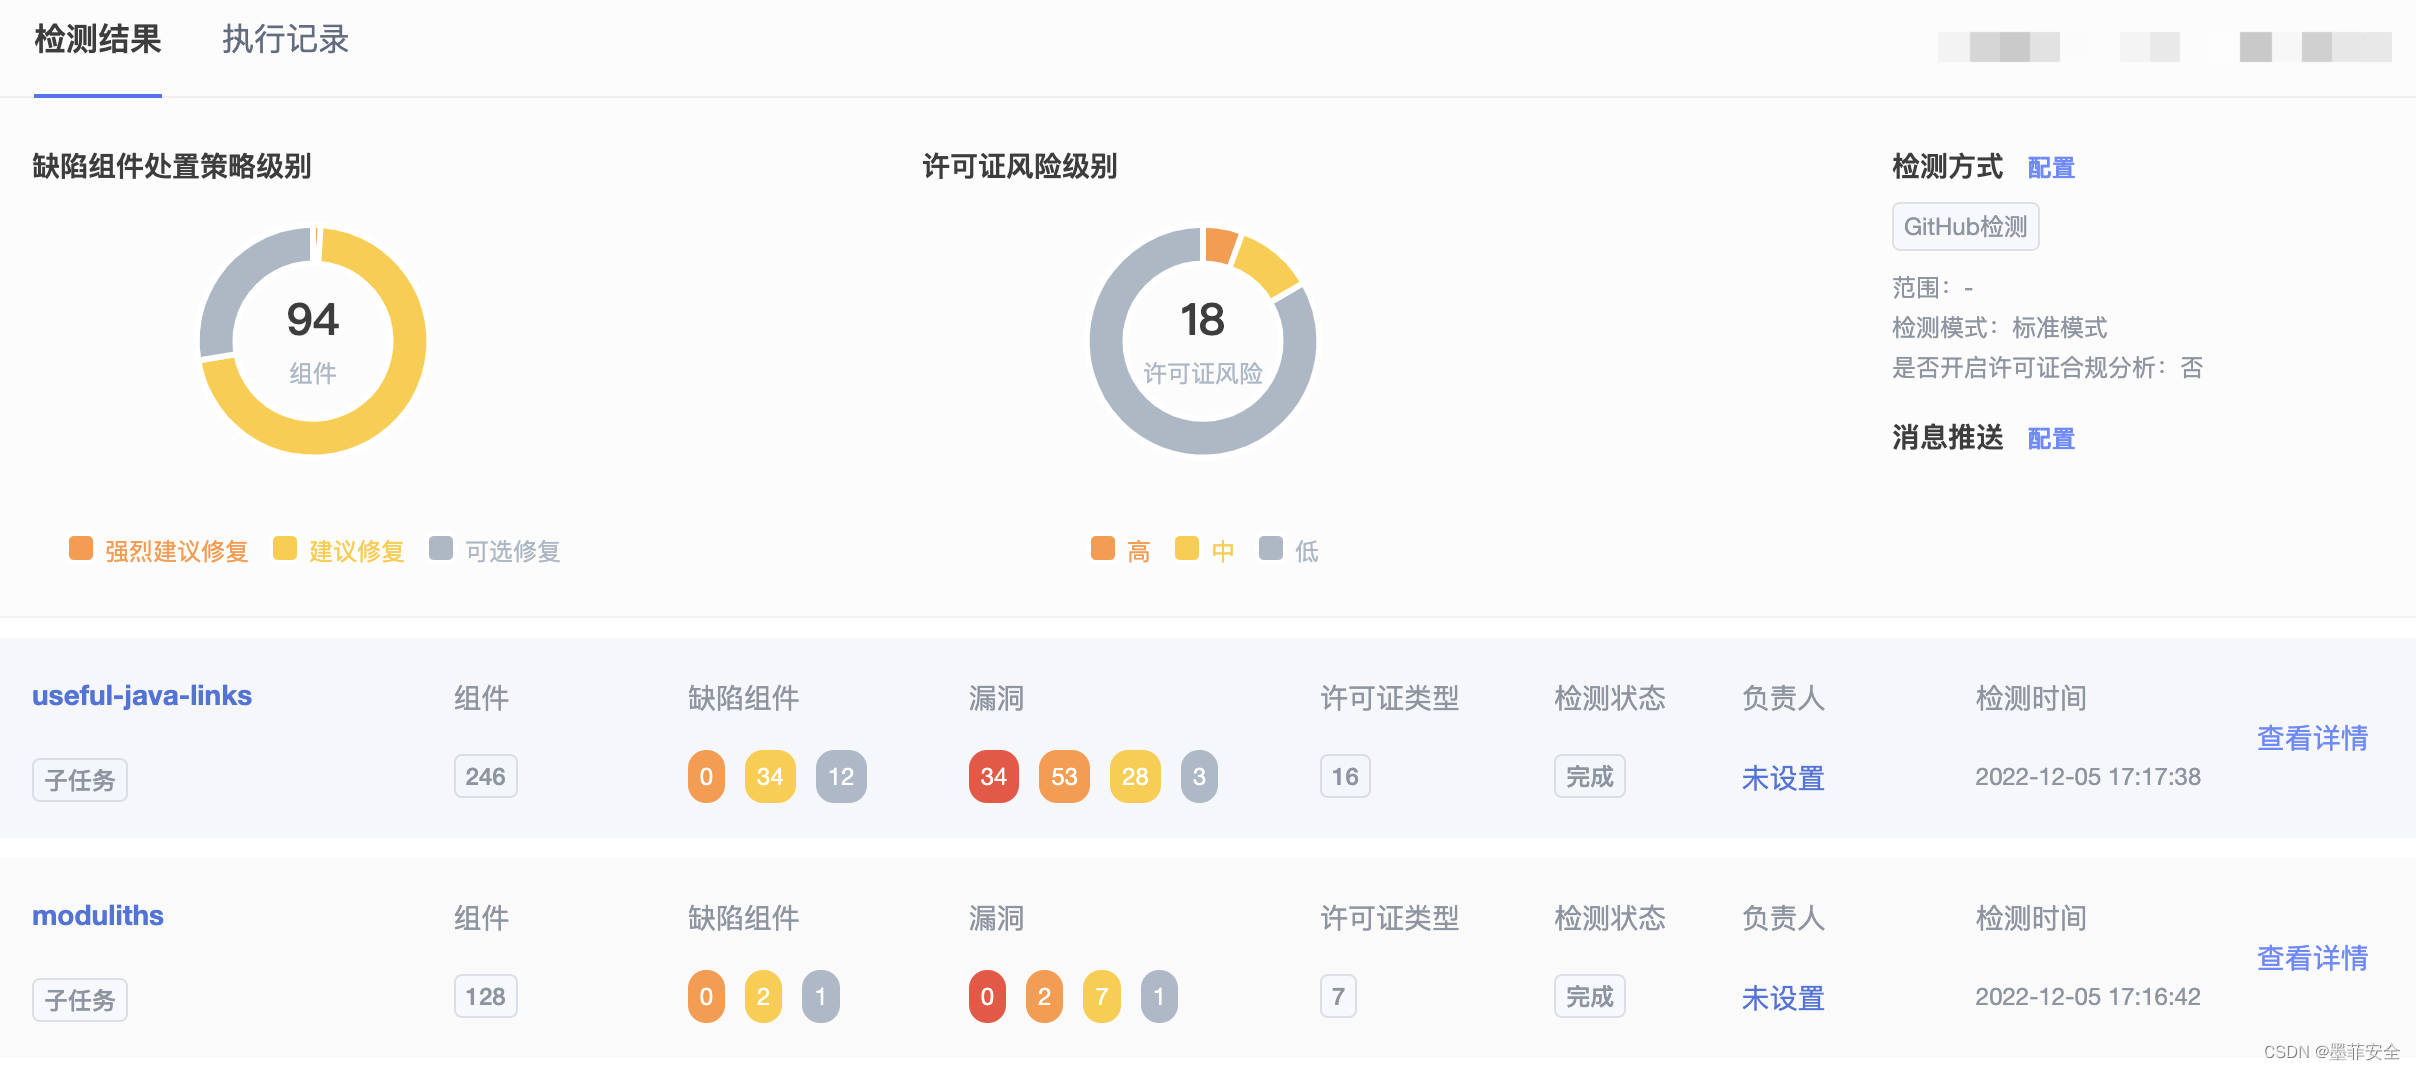
墨菲安全是一家为您提供专业的软件供应链安全管理的科技公司,核心团队来自百度、华为、乌云等企业,公司为客户提供完整的软件供应链安全管理平台,围绕SBOM提供软件全生命周期的安全管理,平台能力包括软件成分分析、源安全管理、容器镜像检测、漏洞情报预警及商业软件供应链准入评估等多个产品。产品可以极低成本的和现有开发流程中的各种工具一键打通,包括 IDE、Gitlab、Bitbucket、Jenkins、H
Apache Dubbo 是一款轻量级 Java RPC 框架该项目受影响版本存在反序列化漏洞,由于Dubbo在序列化时检查不够全面,当攻击者可访问到dubbo服务时,可通过构造恶意请求绕过检查触发反序列化,执行恶意代码
Apache Tomcat 是一款开源的 Web 应用服务器,RemoteIpFilter 是一个过滤器,用于将 HTTP 请求中代理服务器的 IP 地址替换为客户端的真实 IP 地址。受影响版本中,当使用 RemoteIpFilter 处理通过 HTTP 从反向代理接收到的请求时,如果请求头中包含设置为 https 的 X-Forwarded-Proto 字段,Tomcat 创建的会话 cook
MinIO 是一个开源的对象存储服务器。MinIO RELEASE.2023-03-20T20-16-18Z之前版本中的 bootstrap-peer-server.go#VerifyHandler 方法存在敏感信息泄漏漏洞,攻击者可向集群部署中的 MinIO 服务器的 /minio/bootstrap/v1/verify API发送POST请求,从而获取到 MINIO_SECRET_KEY 和
随着安全大模型的发展,国产大模型厂商面临核心挑战:如何让模型从“回答安全问题”升级为“执行安全判断”。当前模型在漏洞分析、利用条件评估、修复建议等专业任务上表现不足,关键在于缺乏高质量、结构化的安全数据。墨菲安全漏洞库覆盖50万+漏洞数据,提供PoC、触发函数、修复方案等40+结构化字段,帮助模型理解漏洞全生命周期(成因→触发→修复)。这些数据能助力大模型在漏洞验证、风险研判、智能修复等场景实现能
随着安全大模型的发展,国产大模型厂商面临核心挑战:如何让模型从“回答安全问题”升级为“执行安全判断”。当前模型在漏洞分析、利用条件评估、修复建议等专业任务上表现不足,关键在于缺乏高质量、结构化的安全数据。墨菲安全漏洞库覆盖50万+漏洞数据,提供PoC、触发函数、修复方案等40+结构化字段,帮助模型理解漏洞全生命周期(成因→触发→修复)。这些数据能助力大模型在漏洞验证、风险研判、智能修复等场景实现能
《2025软件供应链投毒风险报告》揭示攻击边界正从传统组件仓库向IDE插件和AI工具链扩展。报告指出,VSCode、Chrome等插件因高权限和用户信任成为新型攻击载体。AI生态更出现“幻觉投毒”新手法。软件供应链安全边界正在消失,企业必须将防御范围扩展到研发终端和AI风险领域。
AI Skill安全风险引发供应链安全新挑战。随着AI Agent功能扩展,各类 Skill 虽提升效率,却暗藏安全隐患:恶意Skill可能窃取SSH私钥、环境变量等敏感信息,或通过隐蔽指令泄露数据。墨菲安全SCA推出Skills检测模块,从代码、提示词、操作指令等多维度分析风险,提供具体证据而非笼统警告。建议企业在引入Skill前进行安全审查,平衡效率与安全,避免“有用但危险”的Skill进入生
供应链投毒攻击正在从开源组件仓库扩散到 CI/CD、IDE/浏览器插件和 AI 生态。墨菲安全“供应链投毒风险治理方案”,帮助企业建立“感知-检测-阻断”一体化治理思路。