- @m0_74741186


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
每天坚持写一篇c语言代码

还是之前的一句话,脑袋会了手不会,也就是说看完这个课,去跟着敲一遍,然后课后自己敲一遍,首先手会敲了,脑袋会了,这节课才会了,我刚刚敲了发现居然不会,才发现了知识盲区,所以说还是多做多看啊。C语言课件+板书+代码链接:https://pan.baidu.com/s/1E_n6eUczIbG-0fgtiaVYMw?pwd=y9rc 提取码:y9rc。加了微信去问了资料,百度网盘的,b站鹏哥。

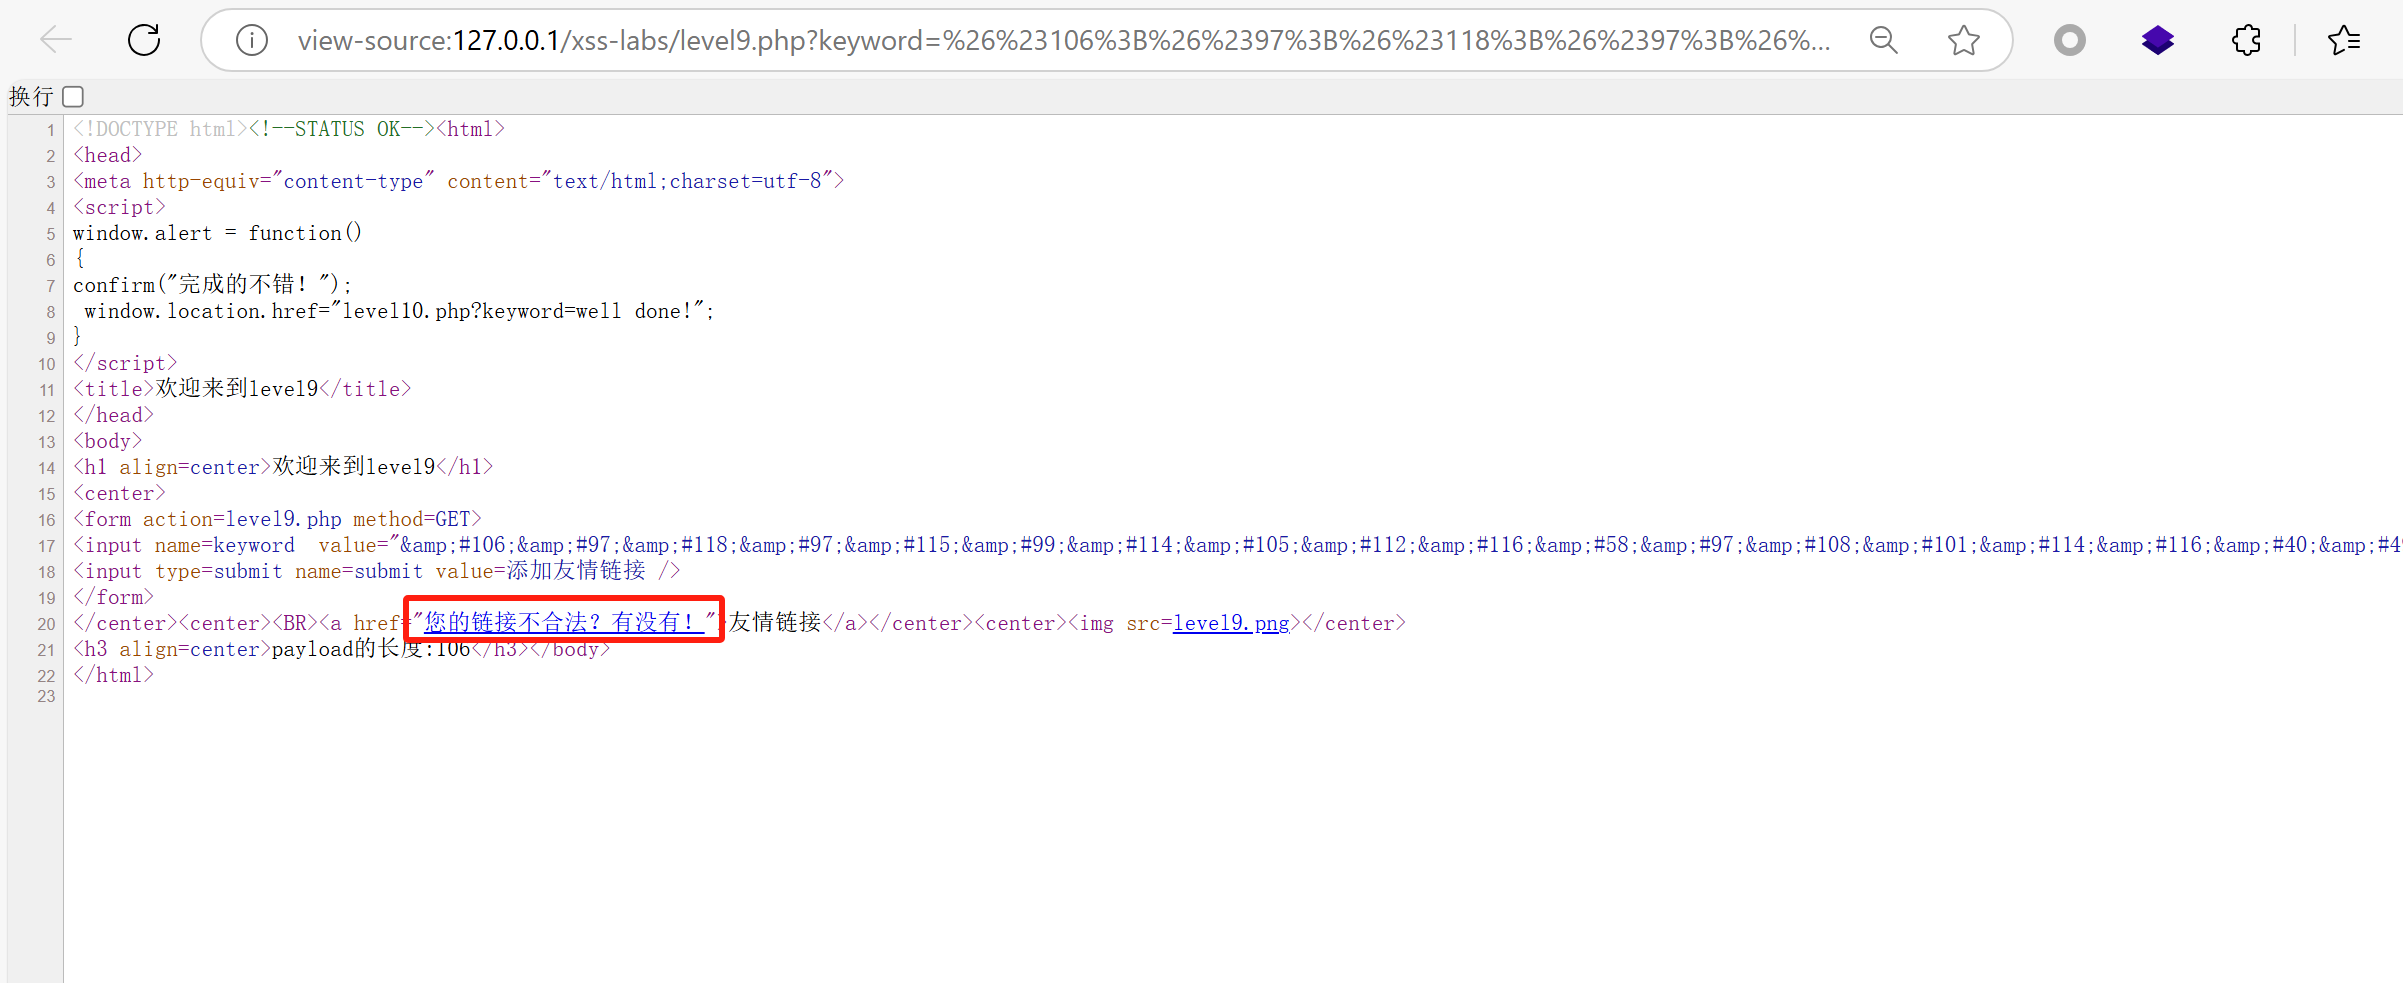
由于,input标签本身就是用来输入的,所以他也就是要有输入框的,如果没有输入框,那就是相当于浏览器并不会执行input标签的语句,也就是并不会输出在前端,如果没有输出,那么漏洞本身也就不存在了,也就是说必须要前端页面显示了那个输入框,才会正常弹窗,如果是hidden属性,隐藏了那个框,就算xss攻击语句正确,也不能进行弹窗。但是xss如果在burp上完成,方便理解是服务器过滤了,还是web本身前
fast-cgi模式运行下,如果php.ini中开启了cgi.fix_pathinfo=1,那么访问图片马时,在图片后面加上/text.php,该图片就会以php文件执行。apache多后缀解析特性,服务器时由右向左找的,遇到不认识的后缀就会先左找,如test.php.aaa.bbb,就会当作php解析。用户上传test.jpg,如果漏洞存在只需要访问test.jpg/test.php,就会讲te
xss-labs第15关。
从网上找到的信息,现在的ai越来越智能了,我在网上没搜到的知识点,问ai就知道了。搞逻辑漏洞比较容易,分析逻辑漏洞吧,但是我想写文章,就写靶场相关漏洞吧。关于csrf的简单绕过,token 验证取决于请求方法,使用get请求。只想搞钱了,存钱,搞来的钱用来学习,
11关至14关基础详解14关iframe标签的用法,以及闯关
应该是源地址进入哪个接口就用inbound,出去哪个接口就用outbound。客户机连接,显示失败,网络是连通的,忘记开www服务了.....关于inbound和outbound的使用方法,参考。

就是前后端分离,直接打后端了,但是没有找到后端,累了,就是找到了用户名弱口令,返回了token,估计是管理员的token,但是这个又没有就是前端我去,又没有前端,我让这个ai就是访问接口,这个token就是访问不了,不知道如何使用,也不知道前端在哪。然后真的转app挖掘了,不对我先就是交个客户端漏洞,再去学习app漏洞,用ai学习,总是要学习的。但是自己就是没有学习,没有将学习的漏洞利用起来,就是