


- @leagsoft_1003


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
研发网的 AI 管控不是"封不封"的选择题,而是三个技术约束同时成立——终端在纯内网、推理在公网、Prompt 里带着核心代码与图纸。可行的工程解是把问题拆成四层:接入层用 SDP 零信任做应用级发布,终端层用 AIDR 做 AI 客户端识别与管控,数据层用数据防泄密控制外发通道,治理层用账号体系与制度划定边界。本文以江苏某研发型企业的现场实践为样本,逐层拆解识别维度、策略矩阵、审计字段、落地六步
研发网的 AI 管控不是"封不封"的选择题,而是三个技术约束同时成立——终端在纯内网、推理在公网、Prompt 里带着核心代码与图纸。可行的工程解是把问题拆成四层:接入层用 SDP 零信任做应用级发布,终端层用 AIDR 做 AI 客户端识别与管控,数据层用数据防泄密控制外发通道,治理层用账号体系与制度划定边界。本文以江苏某研发型企业的现场实践为样本,逐层拆解识别维度、策略矩阵、审计字段、落地六步
的属性,和传统 "边界隔离" 的防护思路天然矛盾。采用无客户端(Agentless)架构,无需在终端部署额外软件,即可统一纳管 Windows 办公终端、工控工作站、麒麟 / 统信研发终端、门店国产系统等全类型设备,完整继承原有 AD 的组策略、文件共享权限、DNS 服务、打印机管理等能力。更关键的是,攻击者一旦拿到域管理员权限,几乎就能为所欲为—— 创建恶意组策略、导出全域账号哈希、关闭安全策略

Gartner 调查显示,35% 尝试过零信任的组织经历过损害业务的失败,根因多为"只验身份、没验终端"——持续验证的前提是终端可见性。10 月 21 日,ASL 第四届中国科技驱动创新峰会在香港举行,Leagsoft展示的"零信任+终端安全+AI"一体化思路给出工程化解法:以零信任接入为骨架,统一入网检查、威胁检测与数据防泄漏至同一信任判断框架,再叠加 AI 灵犀网关(Token 费用降 50-
它采用服务器场景专属无驱动架构,从底层规避内核风险,原生兼容多类服务器环境,从源头减少因防护软件引发系统崩溃的可能。联软UniEDR服务器专用安全防护系统的价值,不在于它比传统EDR“更强”,而在于它从一开始就是为服务器而生的——无驱动架构消除崩溃风险,极致轻量释放业务性能,AI引擎解放安全人力,全栈自研保障平台可信。然而,在多次攻击事件的复盘里,企业安全团队发现一个令人窒息的事实:部署在服务器上
安全增强层面,方案可统一纳管Windows、麒麟、统信、macOS、鸿蒙多类终端,搭建多活多中心架构消除单点故障,打通终端、网络、应用,实现全网身份统一与SSO单点登录。治理层面,数字治理涵盖数据、智能体、数字系统三层,如果身份权限底座失控,勒索、数据泄露风险将持续发酵,数字化治理便难以落地,这也是联软选择在ESG年会探讨域控议题的关键原因。王海军强调,完整的统一身份治理,需要同时覆盖四类身份:终
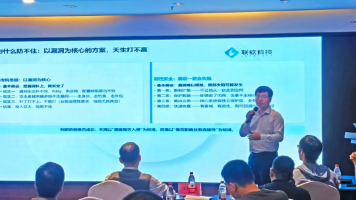
联软科技以2026年国内四起真实勒索事件为切入点,指出勒索攻击已非“中病毒”那么简单,而是业务中断、数据窃取、被迫支付赎金的三重账单,并归纳出勒索攻击的三个共同点:AD域被攻破、钓鱼攻击进入、大量数据泄露。”为思路,在不脱域、不加域、可回退的前提下完整继承AD能力,部署于统信/麒麟/openEuler,通过身份安全网关、多活多中心、异构备份提升域控韧性。未来,联软科技将继续以业务连续性为导向,从A
入选的UniXCAD统一身份终端域控平台软件作为国产化域控替代优选方案,实现无客户端平滑迁移,支持多系统跨平台统一管理,有效解决传统身份管理的生态锁定与安全漏洞问题,为企业零信任架构搭建筑牢身份根基。据了解,第三版《指南》共收录75家企业的397款产品,全面覆盖30类网络安全专用产品,所涉信息均更新至2025年12月底,是行业筛选优质安全产品的重要参考。近日,中国网络安全产业联盟(CCIA)第三版
这不只是一次升级,而是一次彻底的“架构换代”,它将臃肿的“单体巨人”解构成一个由多个“轻量专家”组成的敏捷团队,宣告着卡顿、僵化、“一损俱损”的旧终端安全模式,正成为过去式。从传统的Windows生态到新兴的信创体系,从本地办公到远程协同,数据在流转,终端在扩展,企业终端安全管理软件却日益臃肿,一次更新,一个小小故障,就可能引发整个终端的“系统性风险”。管理员可随时发起远程“即时查杀”,并根据威胁
灵犀网关内置"未授权模型识别能力",可以基于域名、API endpoint、客户端指纹、模型特征,识别员工访问豆包、元宝、Kimi、Cursor、DeepSeek、ChatGPT、Claude、Gemini 等消费级 AI 工具的行为,员工访问 AI 的方式包括:PC 浏览器、手机浏览器、企业微信插件、飞书、钉钉、H5 小程序、桌面客户端(Claude Desktop)、命令行工具、浏览器插件、I