


- @cnskylee


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
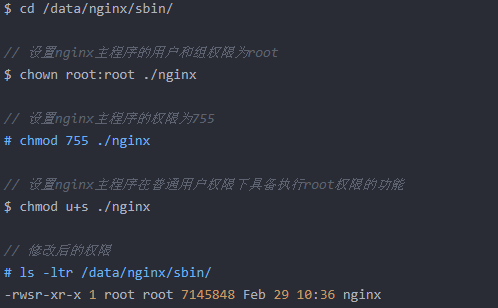
这样会带来一个问题,虽然我们已经将 Nginx 安装到了普通用户和组下了,但是 Keepalived 拉起后的 Nginx 进程会出现一个问题,虽然 worker 进程是普通用户启动和运行了,但是 master 进程还是用的 root 用户,最要命的 Nginx 的 pid 文件(nginx.pid)也会变成 root 用户权限。但是,如果所在的公司有安全部门,他们就可能会强烈的建议你将 Ngin
log4j最新漏洞修复、官方正式版下载
RPM Packages for Redhat 7 Linux x86_64#docker-ce-20.10.4-3.el7.x86_64.rpmhttps://download.docker.com/linux/centos/7/x86_64/stable/Packages/docker-ce-20.10.4-3.el7.x86_64.rpm#docker-ce-cli-20.10.4-3.el
安装完docker-ce 20.10.12版本后,执行docker info的时候出现下面的警告信息。WARNING: bridge-nf-call-iptables is disabledWARNING: bridge-nf-call-ip6tables is disabled[root@node-1 docker-ce]# systemctl start docker.service[root
Docker社区版针对不同Linux版本的大版本迭代情况,以及在AlmaLinux 9.6系统下Docker-ce.29.0.4版本的安装和卸载,顺带研究了 cagent 插件的
本文记录了在CentOS7.9环境下搭建Kubernetes1.28.1集群的过程及问题解决。主要遇到三个问题:1)由于CentOS7官方源失效,需要手动安装socat等依赖包;2)kubelet启动失败,原因是无法拉取pause镜像,通过重命名阿里云镜像解决;3)Calico网络插件部署失败,发现是YAML文件格式错误导致。最终通过重新对齐配置文件格式成功部署集群。整个过程虽然技术含量不高,但通

本文介绍了如何通过Nginx的map模块拦截特定User-Agent请求。当浏览器访问网站时,服务端会记录User-Agent信息。通过配置Nginx的map模块,可以识别并拦截恶意爬虫(如Python-requests)的请求,返回403禁止访问状态码。文章详细展示了配置步骤:在http块中定义过滤规则,在server块中添加拦截判断,并通过curl命令测试验证拦截效果。虽然这种方法能有效拦截已

摘要:为修复安全漏洞,将Grafana从v8.4.10升级至v10.4.19安全版本。升级后发现部分基于AngularJS的可视化组件(如Graph(old)和Table(old))出现弃用提示,需迁移至新版TimeSeries和Table组件。新版本提供了推荐的图表类型,可直接使用。官方文档提供了详细的迁移指南,并指出Grafana 11+将不再支持这些旧组件。

Nginx 1.28.3社区稳定版发布,修复多个安全漏洞和程序Bug。主要修复了缓冲区溢出、MP4模块崩溃、内存越权访问等6个CVE漏洞,并优化了QUIC数据包处理。新版本增加了对QUIC无状态重置数据包的限制,测试显示仍兼容CentOS 7.9系统。官方提供源码包和RPM包下载,支持CentOS 8/9/10等系统。建议用户及时升级以确保服务器安全。

Grafana存在严重SQL表达式漏洞(CVE-2026-27876),评分9.1分。该漏洞允许攻击者通过SQL语法写入任意文件,可能导致远程代码执行。影响Grafana 11.6及以上版本。建议用户升级至安全补丁版本:12.4.2、12.3.6、12.2.8、12.1.10或11.6.14。
