


- @OneCrab


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
金刚狼:首款支持多层内网级联的ASPX、ASHX高级WebShell管理工具,AES加密通信,无需代理,内存加载渗透工具,无文件落地隐蔽渗透目标,动态代码执行,ShellCode加载(Metasploit/Cobalt Strike),反弹Shell,Socks代理,内存马。说明:利用构造的 multipart/form-data 请求触发服务端将特制字符串放入 redirect 头,从而泄露命令
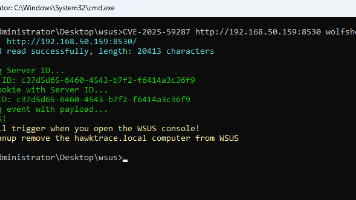
CVE-2025-59287 利用 WSUS 相关组件的逻辑缺陷,将 WolfShell 内存马注入到目标服务器。当管理员打开 WSUS 控制台时(默认随机时间1-30分钟内触发),内存马会触发并导致远程代码执行(RCE)。本文档包含利用示例、所需文件与防护建议。向目标服务器发送ysoserial.net反序列化payload,功能自定义,本项目演示植入金刚狼内存马。CVE-2025-59287
Chrome 109 是最后一个支持 Windows 7、Windows 8/8.1、Windows Server 2012 和 Windows Server 2012 R2 的版本。Chrome 110(预计发布时间:2023-02-07)开始要求 Windows 10 或更高版本。
mcpclient <服务器URL> <命令或JSON数据><服务器URL>:您的 MCP 服务器的 URL(例如,http://127.0.0.1:8000/mcp)。<命令或JSON数据>:这可以是特定的命令 (list),也可以是用于工具调用的 JSON 字符串或 JSON 文件路径。
通过以上步骤,你已经实现了一个使用 ICMP 协议的 C 段存活机器扫描器。这个扫描器可以扫描指定 C 段中的 IP 地址,帮助你了解哪些主机是存活的。
通过以上步骤,你已经实现了一个简单的 C 段存活机器扫描器。这个扫描器可以扫描指定 C 段中的 IP 地址,帮助你了解哪些主机是存活的。
通过这个教学示例,你已经学会了如何使用 Python 通过 SSH 连接到远程服务器并执行命令。虽然在示例中使用了硬编码的敏感信息,但在实际应用中,强烈建议使用更安全的方式来管理这些信息。希望这个示例能帮助你理解如何使用paramiko库进行 SSH 操作。
隐写术(Steganography)是一种将信息隐藏在其他文件中的技术,常用于将文本信息嵌入到图像文件中。以下是一个使用 Python 实现简单图片隐写的示例。以下是一个简单的示例代码,展示如何将文本信息嵌入到图像中,并从图像中提取该信息。将上述代码复制到 Python 环境中运行。函数将秘密信息嵌入到图像中,然后调用。函数从图像中提取该信息。
以下是一个使用 Python 连接 MySQL 数据库的示例。这个示例使用库来实现数据库连接和基本的操作。
NET程序执行: 支持内存加载执行自定义.NET程序集,快速扩展后渗透能力。