


- @Libra1313


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
汇总以下安全服务岗的面经:•渗透测试(红队攻防)•代码审计•安全研究•红队开发•...主要由两部分组成:•个人面试•互联网收纳整理。
企业级的分布式监控解决方案,监控各种IT资源,从服务器到网络设备,再到应用程序和服务,无所不能!但是,再厉害的管家也有疏忽的时候,这不,Zabbix前端上默认用户或者其他拥有API访问权限的角色,就可能被这个名为CVE-2024-42327的SQL注入漏洞给钻了空子!罪魁祸首就是addRelatedObjects 函数中的 CUser 类,它被 CUser.get 函数调用,而每个拥有 API 访
这是大白给粉丝盆友们整理的网络安全渗透测试入门阶段dos与ddos渗透与防御第7篇。现如今网络安全的重要性愈发明显,虽然黑客攻击需要成本,需要技术,但仍避免不了遭遇恶意的攻击。而作为防御方却也只能尽其所能防患于未然,目前来说解决服务器被DDOS攻击最普遍的方法莫过于使用硬件防火墙,也即是常见的高防服务器。
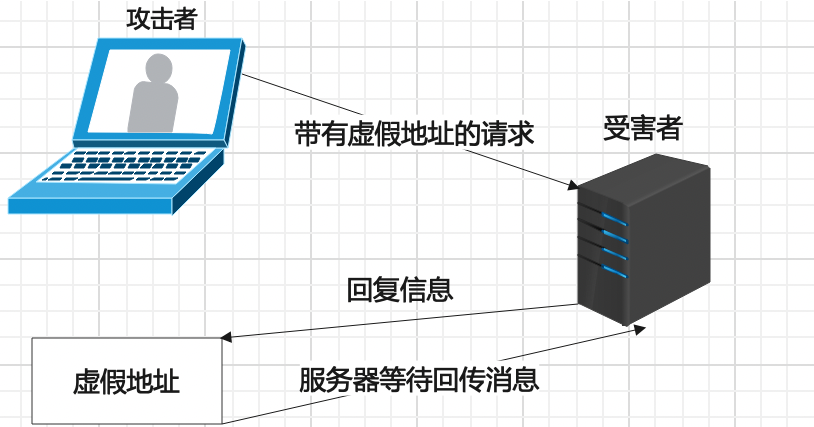
这是大白给粉丝盆友们整理的网络安全渗透测试入门阶段dos与ddos渗透与防御第6篇。随着互联网的发展和技术的进步,网络安全问题日益严峻,网络攻击手段层出不穷,其中CC攻击就是一种比较常见的网络攻击手段。那么,什么是CC攻击?CC攻击怎么防御?
这是大白给粉丝盆友们整理的网络安全渗透测试入门阶段文件CSRF漏洞概述和原理第4篇。本文主要讲解CSRF漏洞挖掘与自动化工具,本文归纳整理了三款工具。1.CSRFTester` `2.burp中的插件一、CSRFTester今天给大家介绍一款CSRF漏洞利用工具:CSRFTester一、环境:win7二、用法1、设置浏览器代理服务器:127.0.0.1:80082、运行软件,点击start3、在页

这是大白给粉丝盆友们整理的网络安全渗透测试入门阶段文件CSRF漏洞概述和原理第5篇。本文主要讲解CSRF请求伪造&Referer同源&置空&配合XSS&Token值校验&复用删除。
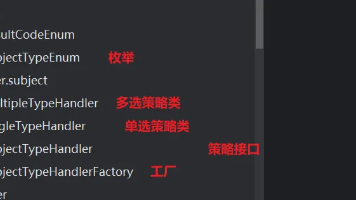
一个工厂对应了4种策略(单选题,填空题,简答题,多选题),根据传入的type进行自动映射处理,单选的调用单选的service,多选的调用多选的service,我这里只写了单选策略和多选策略。第一步:先定义一个枚举,用来识别题目类型1单选,2多选第二部:创建一个handler包,在handler包下创建一个subject包,在subject包下创建一个公共的接口,接口中插入题目传入的参数应该是不同题
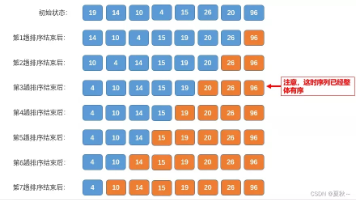
冒泡排序(Bubble Sort)是一种简单的排序算法,它的基本思想是通过不断交换相邻两个元素的位置,使得较大的元素逐渐往后移动,直到最后一个元素为止。冒泡排序的时间复杂度为 O(n2)O(n^2)O(n2),空间复杂度为 O(1)O(1)O(1),是一种稳定的排序算法。其实现过程可以概括为以下几个步骤:冒泡排序的时间复杂度为 O(n2)O(n^2)O(n2),空间复杂度为 O(1)O(1)O(1
核心思想:提供一个创建一系列相关或相互依赖对象的接口,而无需指定它们具体的类。实现方式:通过定义多个工厂接口,每个接口负责创建一组相关的对象。应用场景:跨平台 UI 组件库(如 Windows/MacOS 风格的按钮和文本框)。与工厂方法的区别:工厂方法关注单一产品,抽象工厂处理产品族。优点一致性:确保创建的一系列对象具有一致性。扩展性:易于扩展产品系列,而不影响现有代码。Java 示例// 产品
idea中一般使用JUnit进行单元测试。