


- @2503_90751789


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
hook4是在Req2Buf,清除掉消息体的内容,因为后序在OnTaskEnd会回收内存,如果我这边消息体还在整个的指针上就会被清除,但是这个线程不认识这块内存,整个程序就会crash。hook2是对Req2Buf这个函数进行消息体注入,因为hook1触发的时候我其实没有给消息体,但是我注入的这个消息体,在protobuf过程中一直失败,全是指针,根本看不懂。整个白色的是mars库的整个流程,这个

bluerust曾想把MicroCodeInterpreter抠出来单独用,后来发现大量微指令未实现,要补的话,工作量不小,他没有动手。测试样本是从原始样本抠取的,无法在实际环境中加载调试,但在IDA中测试反CFF足矣。Angr符号执行比MicroCodeInterpreter强大,许多时候无需显式找出状态变量,直接模拟执行,建立Block到Block的映射关系,大致相当于c至f步骤一把梭。此功能
其实写这篇文章已经是该bug修复快两周了,所以有点炒冷饭。不过技术问题还是值得学习的,至少以后说不定哪天你可能会用上的。
小程序点击右上角查看小程序详细信息查看更多资料即可看到一个AppID即小程序UUID。但今天测试时好像有所变化,于是写了这个脚本,避免重复工作。(此处我使用的是苹果的本地域名)修改为你的连接方式,如。IOS:提前配置好ssh密钥连接,脚本中需要把。安卓:会删除微信下的所有。将脚本上传至手机端即可。
在客户端的角度来看,中间人伪造ca来签发伪造的服务端证书跟app客户端通信。在服务端的角度来看,中间人作为app客户端发起请求。在上面这些抓包工具的实现原理中,伪造证书这一点就是他们毕生无法绕过的坎,基于这个破绽就可以有下面的检测方式:判断在请求的时候获取到的服务端证书链中的leaf证书公钥指纹和真实的服务端leaf证书的公钥指纹(发版时候硬编码到app)是否吻合来确定是不是伪造来判断是否有中间人

本文分析了libcryptoDD.so文件中的AES加密算法实现。通过动态调试发现加密入口位于0x41ed8地址,并确认使用ECB模式128位分组加密。研究过程中发现代码存在控制流平坦化混淆,通过高频函数调用次数分析识别出字节代换、行位移、列混淆和轮密钥加等AES关键步骤。最终确定该实现包含9轮循环运算和1轮最终轮运算,并建议采用白盒AES差分攻击方法来获取密钥值。

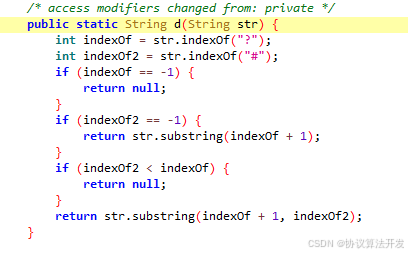
我们是否还记得,他需要算法的参数都放在了iVar,这里他使用 iVar.i() 将要签名的信息拿出来,紧接着调用 this.a.getRouter().a 获得结果,发现a这里传了很多东西,估计是最终算法,我们先继续跟一下a方法。通过框选区域发现,a3是来自a2.a方法,且str2通过上方代码得知是sig签名结果,b2是一个url,但是执行了b()可能进行了一些处理,这里暂时先不管b2数据是什么,
5.单步调试、跳出代理函数...“指令集”数组中参与运算的数据当作固定值,运算符、未知数据做好记录,对照 3 中的猜测,结合代理日志,得到密文初步生成规律,不必全部跟完,先自己构建一个算法试试能不能对上,对上就证明密文初步生成规律是正确的,反之则要多跟几步,看看哪里引入额外的运算或特殊的处理,得出算法。2.代理 jsvmp 的“内存”数组,因为 jsvmp 是用数组模仿的汇编中的“内存”,所以找到
模拟大麦 SecurityGuard 的核心不在于逆向它的算法,而在于完整还原它的“生命周期”。通过 Unidbg 的 rootfs 映射和精细的 JNI 方法补全,我们可以将其从复杂的Android 环境中解耦,实现高效的工程化调用。SecurityGuard 并非独立的 SO,它是一个依赖物理环境的“生态系统”。2. 时钟同步: 签名非常看重时间戳(ARG[0] 中的 ms 级时间),确保模拟