- @2301_79518550


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
修改虚拟机配置进入BIOS的方法 关闭虚拟机后,编辑.vmx配置文件,添加bios.forceSetupOnce = "TRUE"命令 启动虚拟机时将自动进入BIOS界面 在BIOS中将CD-ROM Drive设为第一启动项 按F10保存设置后即可正常启动 注:该设置仅单次有效,重启后自动恢复
本文深入剖析了Linux动态链接机制的安全风险,从环境变量劫持(LD_PRELOAD/LD_LIBRARY_PATH)、系统配置文件(/etc/ld.so.preload)篡改、二进制文件路径配置(RPATH/RUNPATH)漏洞,到库文件权限问题和GOT/PLT运行时攻击面。针对这些风险,文章提出了一套Bash检测脚本方案,可自动检查库文件权限、路径配置和核心库安全性,帮助运维人员快速识别依赖库
Docker 采用客户端-守护进程分离的架构,导致这类仅拦截用户终端进程的工具对等操作完全无效。拉取/推送镜像→ 配置 Docker 守护进程的通道环境变量构建镜像→ 基础镜像拉取走守护进程配置,构建指令走运行容器→ 通过-e或为容器注入通道变量注意协议→ Docker 守护进程不支持 Socks5,需转为 HTTP通过以上配置,Docker 在 Pull、Build、Run 三个核心场景下都能正
字符编码是将人类可读的字符(如字母、数字、符号)转换为计算机可处理的数字表示(字节)的过程。它的核心目标是确保字符在存储和传输中能够被正确识别和还原。ASCII:最基础的编码方式,使用7位(实际存储为1字节)表示128个字符,覆盖英文字符、数字和基本符号。UTF-8:一种变长编码,支持全球字符集,兼容ASCII,广泛应用于现代系统。UTF-16:以2字节或4字节表示字符,适用于多语言环境。在CTF
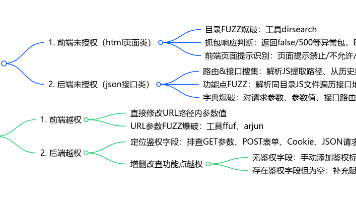
在Web安全漏洞中,未授权访问与越权访问属于权限控制类高频高危漏洞,几乎贯穿业务系统前后端开发全流程。这类漏洞本质成因是后端未做好身份校验、权限边界校验,攻击者可绕过登录、越权查看/篡改他人数据,轻则泄露用户隐私,重则导致业务数据被批量篡改、系统后台沦陷。本文结合渗透实战思维导图思路,完整梳理两类漏洞的原理、探测方法、工具使用、挖掘技巧与防御方案,适合渗透测试入门学习、红队日常打点、开发安全自查使
Unix通配符注入是一种利用shell通配符解析机制的安全漏洞,通过构造特殊文件名(如以"-"开头)将文件名注入为命令参数,实现权限篡改或命令执行。本文分析了chown/chmod的权限劫持攻击(利用--reference参数)、tar/rsync/zip的命令注入风险(如tar的--checkpoint-action执行任意命令)等典型场景。攻击者可通过创建恶意文件(如"--reference=
OSCP是针对渗透测试领域的入门级证书,考察考生的实际操作能力,要求能够独立发现和利用漏洞进行系统入侵。这张证书以实战能力为核心,备受行业认可。信息收集:包括网络侦察、端口扫描、服务识别等。漏洞发现:如SQL注入、缓冲区溢出、文件上传等常见漏洞的识别。漏洞利用:掌握多种漏洞的利用方法,获取系统权限。后渗透测试:包括权限提升、横向移动、数据窃取等操作。OSEP更专注于漏洞挖掘和漏洞利用开发,是面向高

WeDecode是一款全自动微信小程序反编译工具,支持小程序、小游戏及分包插件代码还原。它能完美恢复JS、WXML、WXSS等源代码结构,提供代码美化输出,并支持可视化UI操作和命令行模式。该工具适用于安全审计、漏洞扫描等合法用途,支持Windows/macOS/Linux平台,通过npm全局安装即可使用。未来计划增加自动解密功能,为开发者提供更便捷的小程序代码分析方案。
Scoop作为Windows命令行包管理工具,显著简化了软件安装和环境配置流程。本文详细介绍了Scoop的安装配置方法、核心使用命令,以及如何结合Git Bash优化操作体验。特别针对网络安全工程师,重点推荐了scoop-security等安全类bucket仓库,涵盖渗透测试、漏洞扫描等专业工具,帮助快速构建高效安全的工作环境。通过Scoop的自动化管理能力,开发者可告别繁琐的手动配置,实现一键部
零宽断言是正则表达式中不消耗字符、仅约束匹配位置的高级工具,适用于复杂文本处理。本文详细介绍了五种重要的零宽断言:\b(单词边界)、\B(非单词边界)、\K(重置匹配起点)、\z(字符串绝对结尾)和\A(字符串绝对开头),并通过示例展示了其在实际场景中的应用。例如,\b用于匹配完整单词,\K用于提取特定子串,\z和\A分别锚定字符串的结尾和开头。这些工具通过精确控制匹配边界,提升了正则表达式的灵活