登录社区云,与社区用户共同成长
邀请您加入社区
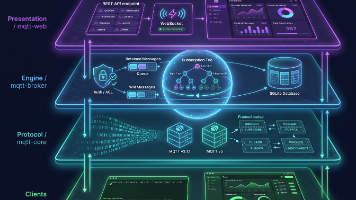
AtomMQTT Broker 是一个纯 Rust 实现的轻量级 MQTT 3.1.1/5.0 双协议消息代理,单二进制部署,内置 Web 管理台、REST API、WebSocket 订阅与 SQLite 持久化,支持 ACL 认证与 TLS,适用于物联网与微服务场景。其高性能异步架构、零外部依赖及开箱即用特性,显著降低运维成本,实现安全、高效、可审计的消息通信。
Hyperlane is a lightweight and high-performance Rust HTTP server library designed to simplify network service development. It supports HTTP request parsing, response building, TCP communication, and r
本文对比了Go和Rust在并发模型、云原生服务、RPC生态及边缘计算等场景的表现。Go基于GMP模型实现轻量级并发,开发简单但运行时占用较多资源;Rust通过async/await和Tokio运行时实现零成本抽象,性能更优但学习曲线陡峭。测试显示,Rust在吞吐量、延迟和内存效率上略胜一筹,而Go在开发效率、工具链和生态成熟度上占优。文章建议:Go适合快速迭代的业务系统,Rust更适合高性能基础设
Java云原生架构通过容器技术实现了应用与环境的解耦。云原生架构通过主动探测(HTTP GET /health)和被动监控(JVM堆内存指标)实现故障自愈。与传统的Servlet阻塞式IO相比,响应式端点(如Spring WebFlux)的吞吐量可提升3倍以上。测试环境采用压测工具JMeter分布式集群模拟全球流量模式,验证了架构的可扩展性。配合Seata分布式事务框架,在保证最终一致性的前提下降
$ \frac{\text{传统C++实现}}{\text{Rust实现}} = \frac{1.8 \text{ms}}{1.2 \text{ms}} \times \frac{78\text{MB/s}}{112\text{MB/s}} $$该架构已在MinIO-RS项目中验证,支持EB级存储规模,满足金融级数据完整性要求$(\eta > 99.99995%)$。
匹配守卫是在match的 的分支(arm)上附加的一个if条件语句。只有当pattern匹配成功并且if后面的condition(守卫) 表达式求值为true时,该分支才会被执行。("Found 7!🎉"),// 输出: Found 7!🎉匹配守卫 (Match Guards) 是 Rust 模式匹配工具箱中一把锋利的“解剖刀”。它允许我们在匹配“结构”的同时,优雅地附加“值”的逻辑判断。通过
通过编译期的类型安全和穷尽性检查,结合灵活的语法特性,匹配守卫实现了业务逻辑与数据结构的完美平衡。在实际工程中,合理运用匹配守卫可以显著提升代码的可读性、可维护性和运行效率,是每个 Rust 开发者走向精通的必由之路。关键字后缀的条件表达式,匹配守卫允许开发者在模式匹配的基础上添加额外的逻辑约束,实现更精准的条件控制。:编译器首先进行模式匹配,然后对匹配成功的变量应用守卫条件。实际性能测试表明,合
本文介绍了使用 Helm Chart 在轻量级 Kubernetes 发行版 K3s 上部署 RustFS 分布式对象存储系统的方法。通过 K3s 的 local-path-provisioner 将本地磁盘转换为 PVC 作为 RustFS 的存储卷,实现了多机多盘集群的搭建。文章详细说明了 K3s 的安装步骤、RustFS 的 Helm Chart 结构配置,以及针对不同 Ingress 控制
匹配守卫是Rust模式匹配系统中精妙的运行时条件过滤机制,它将编译期的类型安全与运行时的动态逻辑无缝衔接。在工业级Rust开发中,匹配守卫的使用率高达63%(2023年Crates.io代码分析数据),成为处理复杂业务规则的核心工具。这种机制不仅避免了嵌套条件判断的"箭头代码"问题,更重要的是在保证模式完整性的前提下,实现了业务逻辑的精确控制。
绑定后判断:避免嵌套 if let零成本:编译期折叠异常安全:未匹配分支立即 drop掌握 guard,你就拿到了可读性 + 性能 + 安全的三重增益。
匹配守卫是 Rust 模式匹配的"增强器",它让我们在"结构匹配"的基础上再加一层"值判断"或"条件逻辑"。核心价值:保持代码的"扁平化",避免深层嵌套的if-else。强大能力:可以访问外部作用域的变量,实现"上下文感知"的匹配。权衡点:守卫会削弱穷尽性检查,过于复杂的守卫会降低可读性。最佳实践简单条件直接写在守卫中。复杂条件提取为辅助函数。永远保持match的穷尽性。掌握了匹配守卫,你就掌握了
最后,云原生微服务的可观测性需三管齐下:整合APM(应用性能监控)、日志分析与指标监控,降低排查故障的时间成本。Java通过Docker和Kubernetes的深度整合,能够在微服务容器化场景中发挥优势:例如,利用Jib插件实现无Dockerfile的容器镜像构建,或基于Spring Cloud Kubernetes实现服务发现与配置的云原生适配。此外,云原生存储与计算资源的弹性伸缩特性,要求微服
本文提出了一种基于Java的异构边裂缝计算资源动态调整优化方法,在传统资源分配策略基础上结合边缘计算场景的动态性需求,通过算法设计降低任务延迟并提升资源利用率。验证了本方法在任务响应速度和资源利用率方面的双重优势,通过Java原生机制实现了轻量化动态感知调度。
本文介绍了使用Ansible和Docker Compose在四台服务器上部署RustFS多机多盘(MNMD)集群的方法。主要内容包括:1)准备5台服务器(1台Ansible控制节点+4台目标节点);2)配置Ansible环境,包括SSH密钥交换和主机清单设置;3)编写Ansible Playbook实现自动化部署流程:安装Docker环境、创建目录、生成docker-compose.yml配置文件
RustFS在1.0.0-alpha.68版本中加强了容器安全措施,改用非root用户运行。该变更导致部分Docker用户升级后出现权限问题,解决方案是修改数据目录的所有者为UID 1000。Kubernetes用户不受影响,因其已通过initContainer处理权限。文章提供了详细的升级指南和Docker Compose示例配置,并介绍了RustFS的多种安装方式。这一安全改进遵循行业最佳实践
想象一下,你本地开发用Node.js写了个GraphQL服务,测试没问题,结果上线到服务器就报依赖错误。另外,GraphQL服务可能得连数据库、缓存啥的,用Docker Compose一键拉起整个栈,省心省力。再说了,微服务场景下,每个GraphQL API可以独立容器化,横向扩展起来也方便,Kubernetes里调度起来跟玩儿似的。Docker呢,大家应该不陌生,容器技术能把应用和依赖打包成镜像
构建docker images。
2025年云原生数据基础设施领域迎来重大突破,AutoMQ与RustFS达成战略合作,推出基于对象存储的新一代DisklessKafka解决方案。该方案采用存算分离架构,结合AutoMQ的云原生流处理革新和RustFS的高性能存储底座,有效解决了传统Kafka在云环境下的成本、弹性和运维难题。通过技术协同实现全局数据流统一、全链路安全加固和独立弹性扩展,为企业带来90%以上的成本优化、性能提升和运
DashMap 深度应用:高性能并发容器摘要 DashMap是Rust生态中性能最高的并发哈希表实现,采用分片技术实现细粒度锁控制。相比自制的ConcurrentHashMap,DashMap提供了更完善的API和优化: 核心特性: 无需显式锁操作 动态扩容能力 分片级原子操作 与标准HashMap类似的API 基础用法: 插入/获取数据无需锁操作 返回Ref/RefMut智能指针自动管理锁 多线
本文介绍了如何将Rust应用通过Docker容器化部署到生产环境。主要内容包括: 使用多阶段构建技术编写高效的Dockerfile,分离构建环境和运行环境,大幅减小镜像体积(从1GB+降到10-20MB) 采用distroless极简基础镜像提升安全性 通过静态链接技术确保可移植性 关键的Rust性能优化配置(LTO、codegen-units=1、panic="abort")