登录社区云,与社区用户共同成长
邀请您加入社区
容器技术是继大数据和云计算之后最具革命性的基础设施技术。本指南从生态系统全景出发,逐层深入核心原理与实战操作,带你系统掌握 Docker 容器技术。
在物联网(IoT)开发中,Mosquitto 凭借其轻量、开源的特性,成为了最受欢迎的 MQTT 消息代理之一。这篇博文使用 Docker Compose 快速部署一个的 Mosquitto 服务,开启账号密码认证,并打通 MQTT TCP 与 Websocket 双端口。:Mosquitto 官方 Docker 镜像内部以mosquitto用户(UID=1883)运行。在宿主机挂载目录时,是最容
Swarm 默认配置不满足金融、政务等强监管行业要求。Docker Swarm 从未过时,它只是悄然进化成了「基础设施的静默基座」。当 Kubernetes 在 AI 训练、超大规模调度领域狂奔时,Swarm 正在银行核心外围系统、物联网边缘网关、SaaS 多租户隔离环境、以及无数中小企业的 CI/CD 流水线中,以零妥协的稳定性、可预测的资源消耗、与 Docker 生态的无缝咬合,默默支撑着数字
镜像地址可能会变更,如果失效可以百度找最新的docker镜像。最后,执行命令,安装Docker。首先要安装一个yum工具。更新yum,建立缓存。
很多人觉得 Docker 很难,其实只是没跑通完整流程。这篇内容我们从 0 开始,讲清 Docker 的核心概念,并通过 Java、Node 项目实战,完成在 Linux 服务器上的部署,新手也能看懂、照着做就能成功。
可以基于已有的docker镜像,构建新的镜像,并在构建时就安装好需要的包。当然也可以先构建一个镜像,在镜像里安装需要的包,再导出。比如,下面基于本地的x5:v1.0的镜像,构建x5:v2.0的新镜像。就可以构建出一个新的docker镜像了。
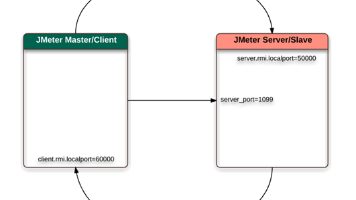
本文介绍了使用Docker容器化技术构建JMeter分布式压力测试环境的方法。主要内容包括: 单机JMeter测试的局限性,需要多实例分布式测试来产生更大负载 Docker的优势:轻量级、可移植性、快速部署和版本控制 详细说明如何通过Dockerfile创建基础镜像、主控节点和从属节点镜像 演示了容器创建、测试文件复制和分布式测试执行的具体步骤 强调Docker在云计算环境中的价值,可快速创建任意
Docker 是一个开源的容器化平台,它可以将应用程序及其依赖打包到一个可移植的容器中,并可以在任意环境中运行。使用 Docker 可以实现快速、可靠和一致的软件交付,同时节省了资源和时间。Selenium 是一套用于 Web 应用程序自动化测试的工具集。它支持多种编程语言和浏览器,并且提供了丰富的 API 用于控制和操作浏览器。使用 Selenium 可以模拟用户操作,完成各种自动化测试任务。
d 以后台运行-p 81:80 本机81端口容器80端口 -v /home/wzkj/mynginx2 本机(宿主机)文件路径/usr/share/nginx/html(容器路径) 把文件放到/home/wzkj/mynginx2。9) sudo docker run -d -p 80:80 --name mynginx nginx启动一个容器在后端运行 映射到主机上是80端口 容器名称是myng
Docker容器化技术指南摘要 本文详细介绍了Docker容器化平台的使用方法,包括安装配置、核心概念和常用操作。主要内容涵盖: Docker核心概念:镜像与容器的关系、基本功能 安装指南:Docker引擎和Compose V2的安装步骤,特别提供国内镜像源配置 常用命令:容器生命周期管理、镜像操作、网络和存储管理 实用技巧:镜像加速配置、Linux常用命令、Anaconda安装等 常见问题解决方
本文介绍了Docker Desktop的安装步骤,整个过程简单明了,适合初学者快速完成Docker环境配置。
OpenClaw 在 Sandbox 里运行,它能碰到的,就只有你给它的那片空间。它想往某个它不该去的地方发请求?当然,如果你需要更强的模型能力,也可以无缝切换到云端的 Anthropic 或 OpenAI——Sandbox 代理会自动注入密钥,你不需要改任何配置。对于需要在团队里统一开发环境的场景,这个方案很实用:每个人的 Sandbox 镜像一致,密钥由各自的主机环境注入,互不干扰。OpenC
【代码】Docker容器技术。
本文介绍如何利用Docker快速部署一款轻量级网页闯关游戏。通过极空间NAS设备,只需几个简单命令即可完成游戏安装和运行,实现"秒级上线"。文章详细讲解了Docker环境配置、游戏部署步骤,并借助cpolar内网穿透技术实现公网访问。该方案不仅支持本地游玩,还能通过固定公网地址随时随地访问游戏,兼顾趣味性和实用性。无论是用于团队互动、教学演示,还是工作间隙的休闲娱乐,这套方案都
本地测试:确保 Docker 容器能够正确运行,并且 API 可访问。测试 CI/CD 流程:手动推送代码到 GitHub,查看自动化流程是否正常执行。检查日志:确保所有的日志都记录了详细的错误信息和运行状态,方便日后调试。从零到上线,Node.js 项目的部署过程涉及多个步骤,包括项目初始化、Docker 容器化和 CI/CD 配置。使用 Docker,可以确保你的应用在任何环境下都能一致地运行
例如,可以使用`mysql-container`作为容器名称。``` docker run --name [容器名称] -e MYSQL_ROOT_PASSWORD=[root 用户密码] -d mysql ``` - `–name [容器名称]`:为容器指定一个名称,方便后续管理和识别。``` docker exec -it [容器名称] bash ``` 例如,如果容器名称是`my-mysql
本文介绍如何快速使用Docker搭建Redis主从复制环境,线上环境更加推荐直接部署,这里会搭建一主两从,全部搭建在一台主机,会使用Redis6.0版本,分别使用端口号 主节点(6379)、从节点(6380、6381)。Redis主从复制作用和优缺点作用。
Komari是一款极简自托管服务器监控工具,主打轻量、快速部署和隐私保护。它无需复杂配置,仅需一行Docker命令即可启动,适合低配VPS或树莓派用户。文章详细介绍了从环境检查到部署的完整流程:首先验证Docker环境,然后通过Docker Compose部署Komari服务,获取初始密码后登录管理界面,添加被监控节点并获取部署指令。最后还推荐使用Cpolar实现公网访问,解决远程监控需求。Kom
D 盘建下载用带-v的命令启动 → 数据持久化访问验证。
二.docker常用命令三.熟悉镜像构建是用到的参数ENV定义变量ENTRYPOINT 不可覆盖搭建centos7镜像(自己配置软件仓库的镜像)添加虚拟机20并部署docker10:20:2.上传镜像3.下载1.下载Registry镜像下载不了用压缩包导入2.开启Registry3.上传镜像到仓库中#给要上传的经镜像打标签#docker在上传的过程中默认使用https,但是我们并没有建立https
RabbitMQ 是一个流行的开源消息代理软件,它实现了高级消息队列协议(AMQP)。本文将详细介绍如何使用 Docker 部署 RabbitMQ,并提供一些配置和管理的技巧。为了确保 RabbitMQ 的数据在容器重启或删除后不会丢失,我们使用了 Docker 的卷(volume)功能。RabbitMQ 容器通过指定环境变量的方式进行配置,这比修改配置文件便捷得多。为了防止数据丢失,定期备份 R
这些资料,对于做【软件测试】的朋友来说应该是最全面最完整的备战仓库,这个仓库也陪伴我走过了最艰难的路程,希望也能帮助到你!凡事要趁早,特别是技术行业,一定要提升技术功底。
Docker资源限制与容器管理摘要 本文介绍了使用Docker容器限制进程资源的方法,包括CPU、内存、磁盘IO和网络等。主要内容包括: 安装部署:在CentOS 7上配置阿里云源安装Docker 基础命令:镜像管理、容器操作、日志查看等常用命令 资源限制:通过参数控制CPU份额、内存大小、磁盘IO等 网络模式:bridge、host等不同网络模式的配置 数据卷:实现数据持久化和共享的三种方案 镜
通过 docker ps -a 查询当前运行的容器,找到想执行命令的容器名称。若想执行sql文件,则将sql文件放入当前文件夹下后将项目内的 SQL 文件拷贝到 mysql 容器内部的 root下。然后进入 mysql 容器内部。进入mysql容器内部执行以下命令后回车,输入数据库密码进入 mysql 数据库如图:切换到对应的数据库下,例如数据库 zd,记得后面要加分号use zd;
发现这点后,我感觉这也太low了,毕竟之前jar包也就将近200m,而且使用的是阿里的云效流水线构建工具,这样构建一次得花多久?最最让我恶心的是,我上周快下班时候使用这种方式成功转换了一次,这就给我一种错觉,可能是我启动命令的问题,于是就疯狂尝试修改启动命令,找对应的参数。那我就意识到了,都是docker容器,不一样的只能是挂载文件,那问题就只能出在字体上了,因为用服务器试过word转pdf没有中
注意:通过命令设置密码后,为了防止下次服务重启后又变成没有密码,请注意配合以上 1、2 两种方式在服务重启后配置对应的密码。以上两种方法,都需要重启服务,如果是某些环境需求不允许停机 redis,则我们可以通过。或者直接使用 redis 桌面客户端工具连接 redis 后进入客户端命令行。如果你本地没有默认的 redis.conf 配置文件,可以从。来为 redis 设置密码,配置完后需要重启方可
本文主要完成docker的网络配置
通过本文的学习,我们掌握了如何将 Node.js 应用与 Docker 深度整合,并成功部署到容器中。使用多阶段构建优化镜像大小,避免将不必要的文件和依赖打包进最终镜像。合理利用 Docker 缓存,将不常变化的操作(如安装依赖)放在 Dockerfile 的前面,以加速构建。保持容器的简洁性和高效性,只包含应用运行所需的文件,避免不必要的依赖。确保数据持久性,通过 Docker 卷来管理数据库或
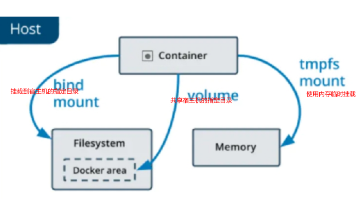
定义的卷并不是在容器里。指定的不是容器内部的一个普通目录,而是一个由 Docker 创建的挂载点。数据存在 Docker 管理的独立卷(volume)里,这个卷在容器外,只是在运行时被挂载到容器的,是一个匿名卷。VOLUME 指令创建挂载点,并标记为外部挂载的卷。核心原则:容器存储层应该保持无状态,任何运行时数据都应该存储在卷中。## 定义多个卷VOLUME ["/路径1", "/路径2"]##
4、下载redis,解压,复制redis.conf到你上一步建立的目录下,/home/docker-data-redis。3、创建目录,在你的宿主机,(我是在虚机中建的centos7)为了给redis配置文件使用。docker pull redis(默认你的docker中没有redis)6.1、 注释掉127.0.0.1,允许远程访问。5、解压后,将redis.conf上传。6.2、守护线程启动,
v ~/project/nginx/conf.d:/etc/nginx/conf.d 将主机的 ~/project/nginx/conf.d 目录挂载到容器的 /etc/nginx/conf.d。-v ~/project/www:/usr/share/nginx/html 将主机的 ~/project/www 目录挂载到容器的 /www。–link myphp:php 将 myphp 容器的网络并
v /D/docker/redis/conf/redis.conf:/etc/redis/redis_6379.conf 把宿主机配置好的redis.conf放到容器内的这个位置中。也可以在创建容器时使用网络别名(运行 Redis 在 test-net 网络中,别名redis) docker run -d --name redis --network。4. volume 由容器创建和管理,创建在宿
接下来就要为容器分配IP了,docker会从RFC1918所定义的私有IP网段中,选择一个和宿主机不同的IP地址和子网分配给docker0,连接到docker0的容器就从这个子网中选择一个未占用的IP使用。但是,容器的其他方面,如文件系统、进程列表等还是和宿主机隔离的。docker容器在启动时默认使用的是bridge模式,docker容器启动后,会连接到一个名为 docker0 的虚拟网桥,故每次
这是因为redis设置了密码,我们需要使用密码来进行验证之后再来对redis客户端进行操作,否则我们没有操作redis缓存数据库的权限。
我的树莓派板子 执行后REPOSITORY是rosTAG是humbleIMAGE ID是48xxx CREATED是22 months agoSIZE是11.6GB
建议将以下内容放在一起,方便以后管理和查看。
redis-server /etc/redis/redis.conf指定redis在docker中的配置文件路径,后台启动redis。-v /docker/redis/redis.conf:/etc/redis/redis.conf挂载redis.conf文件。如此一来,redis.conf就设置好了,此时在Linux上创建一个redis文件夹去存放redis的配置文件和持久化数据。-v /doc