- @youuzi


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
(1)Java序列化是指把Java对象转换为字节序列的过程,而Java反序列化是指把字节序列恢复为Java对象的过程;(2)**序列化:**对象序列化的最主要的用处就是在传递和保存对象的时候,保证对象的完整性和可传递性。序列化是把对象转换成有序字节流,以便在网络上传输或者保存在本地文件中。序列化后的字节流保存了Java对象的状态以及相关的描述信息。序列化机制的核心作用就是对象状态的保存与重建。

Apache Flink是由Apache软件基金会开发的开源流处理框架,其核心是用Java和Scala编写的分布式流数据流引擎。Flink以数据并行和流水线方式执行任意流数据程序,Flink的流水线运行时系统可以执行批处理和流处理程序。此外,Flink的运行时本身也支持迭代算法的执行。Apache Flink的数据流编程模型在有限和无限数据集上提供单次事件(event-at-a-time)处理。在

本文旨在学习记录下如何用go实现建立一个http服务器,同时构造一个专用格式的http客户端。

ThinkPHP是一款运用极广的PHP开发框架。其漏洞点是由于ThinkPHP框架对控制器名没有进行足够的检测会导致在没有开启强制路由的情况下可能的getshell漏洞。

近来应急会有遭遇勒索的情况,但针对不同的勒索家族,勒索加密的方式也不一样,针对只加密文件前几个字节的情况,还是存在挽回部分数据库数据的可能。本文旨在整理一些恢复遭受损坏数据库文件的工具。

近来应急会有遭遇勒索的情况,但针对不同的勒索家族,勒索加密的方式也不一样,针对只加密文件前几个字节的情况,还是存在挽回部分数据库数据的可能。本文旨在整理一些恢复遭受损坏数据库文件的工具。
Node.js是一个基于Chrome V8引擎的JavaScript运行环境,用于方便的搭建响应速度快、易于拓展的网络应用。Node使用Module模块划分不同的功能,每一个模块都包含非常丰富的函数,如http就包含了和http相关的很多函数,帮助开发者对http、tcp/udp等进行操作或创建相关服务器。Node.js-systeminformation是用于获取各种系统信息的Node.js模块
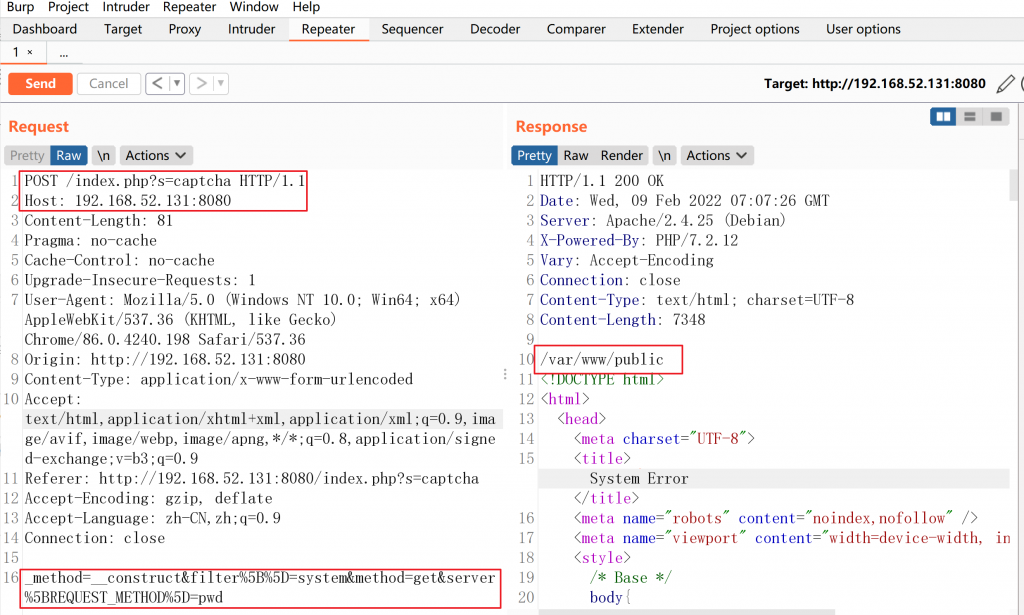
ThinkPHP是一款运用极广的PHP开发框架。其5.0.23以前的版本中,获取method的方法中没有正确处理方法名,导致攻击者可以调用Request类任意方法并构造利用链,从而导致远程代码执行漏洞。Thinphp团队在实现框架中的核心类Requests的method方法实现了表单请求类型伪装,默认为$_POST[‘_method’]变量,却没有对$_POST[‘_method’]属性进行严格校
本文重点在于用logparser收集windows日志中指定字段及语法.