- @xian_wwq


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文系统梳理了大模型应用从简单聊天到智能体的演进路径:从单轮文本生成,历经多轮对话、RAG知识增强、结构化输出、工具调用,最终发展为具备动态规划能力的Agent。每阶段新增组件解决特定问题——记忆、外部知识、执行动作与流程控制。作者强调,智能化应循序渐进,根据任务复杂度与风险选择合适架构,而非盲目堆砌“Agent”等概念。成熟系统往往是RAG、Tool Calling、Workflow与Agent
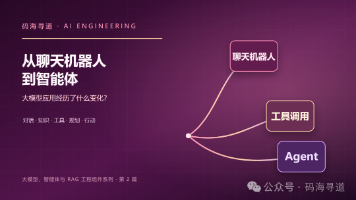
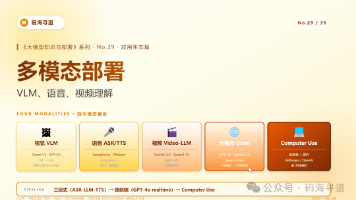
本文系统探讨了多模态大模型的工程化落地挑战与解决方案。文章指出2025-2026年将成为多模态技术标配化关键期,重点分析了视觉语言模型(VLM)、语音交互(ASR/TTS)和视频理解三大场景的核心技术:1)VLM部署需关注图像token爆炸(单图可达4000+token)、显存管理和预处理一致性等问题;2)语音交互从传统三段式(ASR-LLM-TTS)向GPT-4o式端到端架构演进,延迟可降至30
2026 年最为核心的变化,是网络安全从“行业自律”转变为“法治刚性约束”。新修订的《网络安全法》不仅加大了处罚力度,更明确了“安全与发展并重”的底层逻辑。
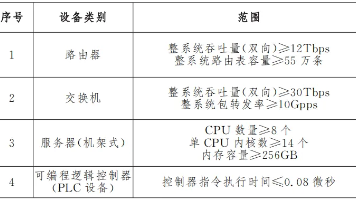
GB 42250-2022标准解析
死锁场景描述: 针对之前一个版本反馈回来的问题,对数据通讯模块升级,做了精简和重构 因为ABA问题的存在,将之前以Socket为key改为以只增的Int为key。使用的锁为临界区锁。 修改完成,联调后进行压力测试,发现当后台的线程池满的时候会必然发生死锁。死锁定位过程 第一步:精简线程模型,将授权检测线程、超时检测等辅助线程通通
基于安全标记的访问控制机制是指以安全标记为基础,访问许可是根据访问主体和被访问数据资源的安全标记进行判定。安全属性是强制性的规定,它由安全管理员或操作系统根据限定的规则确定,用户或用户的程序不能加以修改。

iptables功能及配置
本文探讨了ISO27032:2012国际标准对"网络空间安全"概念的界定及其发展历程。该标准首次提出"网络空间安全≠网络安全/信息安全"的重要不等式,揭示了全球安全产业面临的核心痛点:缺乏与网络空间发展相匹配的理论框架。文章分析了欧美"概念泛化"和中国"概念内聚"两种不同语境下的理解偏差,指出ISO27032虽未完美解
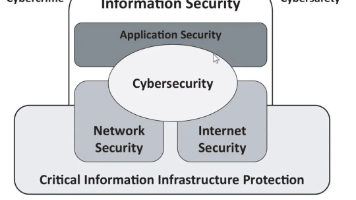
本文系统梳理了我国网络安全领域的技术标准体系,涵盖36类网络安全产品和系统的国家标准(GB)和行业标准(GA)。
本章阐述检测在网络安全中的核心作用。检测系统采用七层架构:从特征选择、提取开始,通过事件选择、检测,到攻击检测、分类,最终生成警报。