


- @sunyuhua_keyboard


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
摘要:本文介绍使用Prometheus+Grafana构建vLLM服务的全栈监控方案。通过DCGM Exporter采集GPU指标,cAdvisor收集容器/主机资源,配合vLLM原生指标,实现从模型请求、GPU显存到系统资源的统一监控。提供Docker Compose一键部署脚本,包含PromQL查询示例和告警规则配置,支持可视化运行状态、资源使用率和性能瓶颈分析。方案还支持通过OpenTele
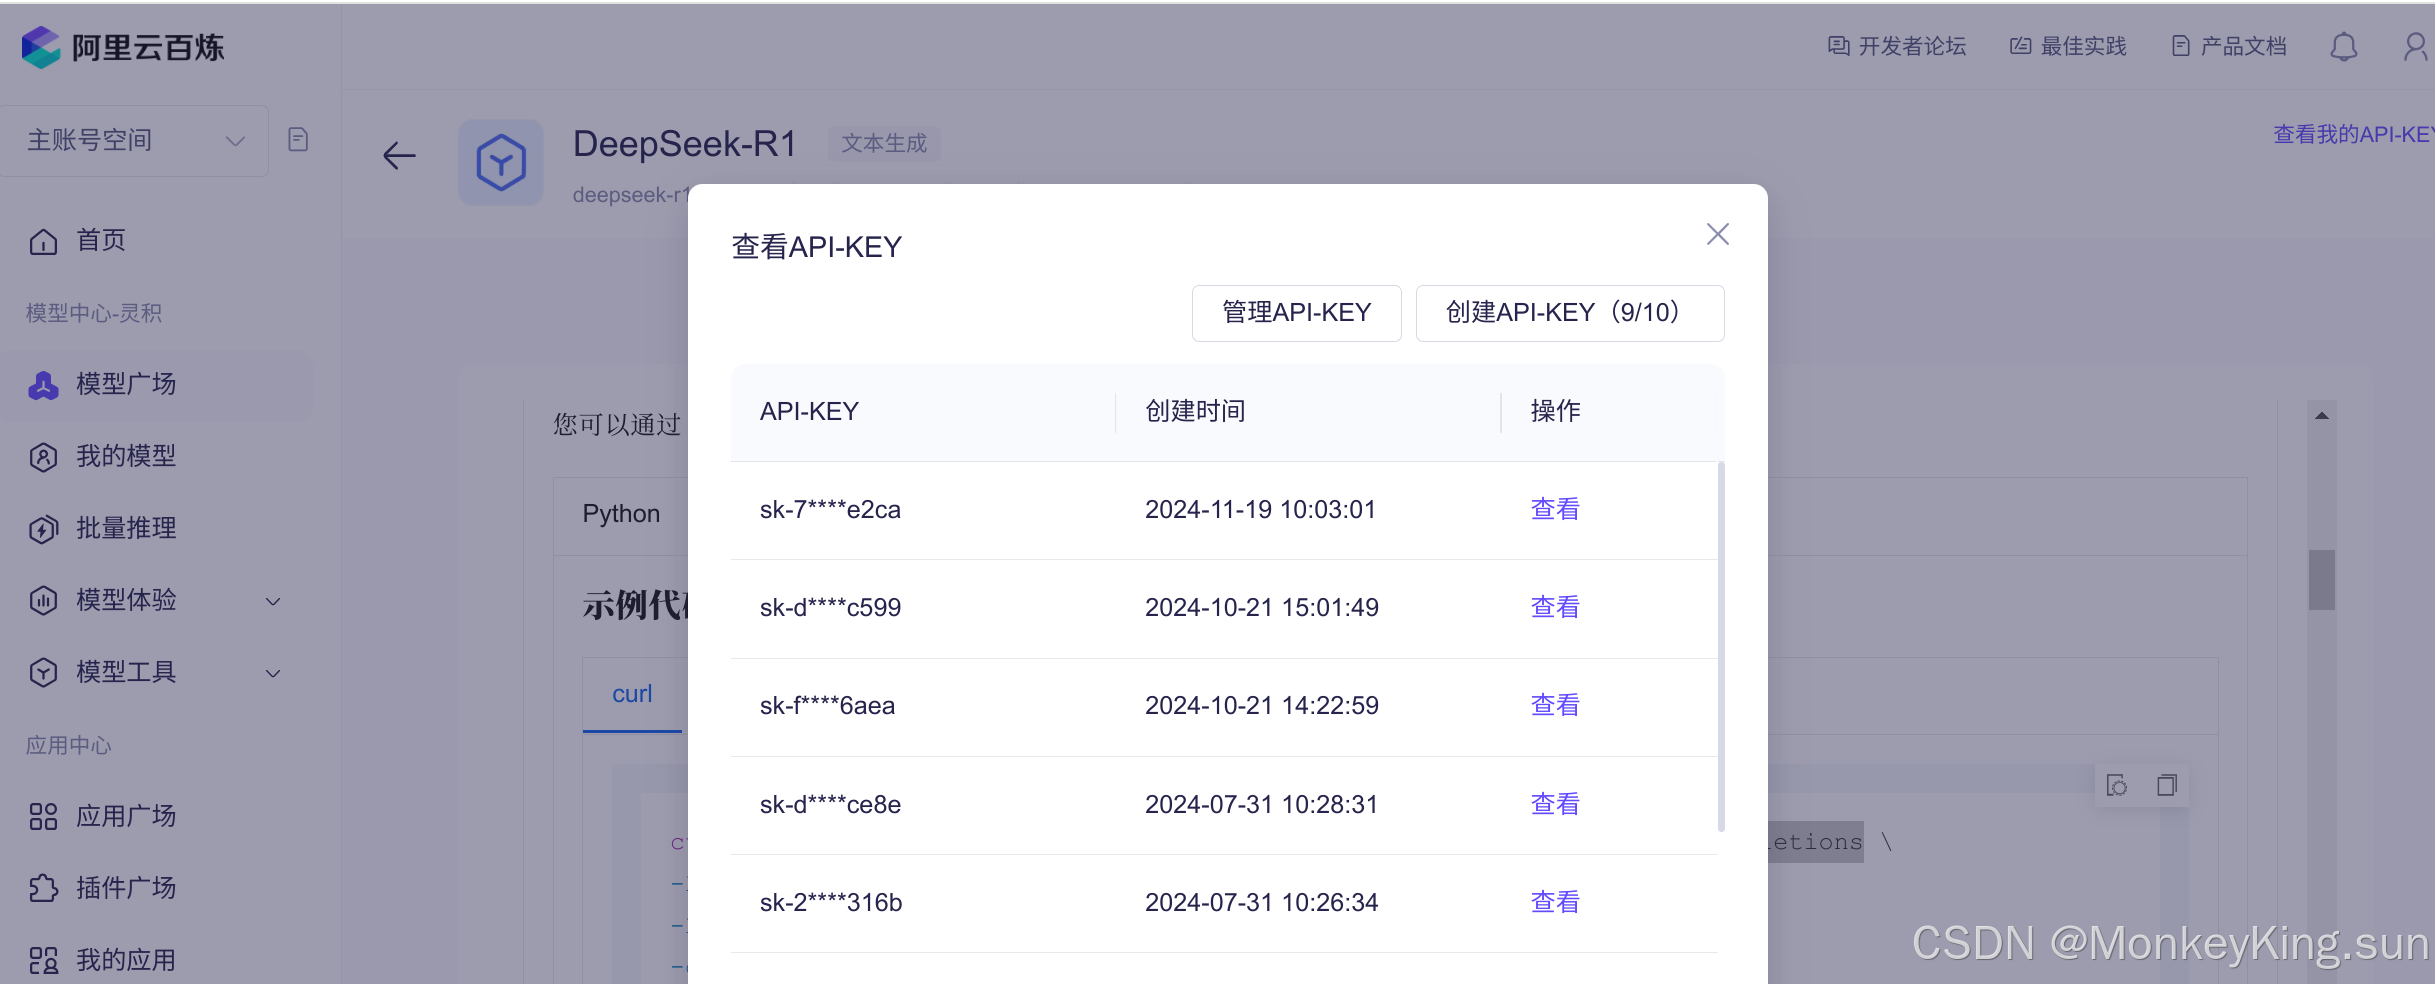
要将 dify.ai 配置链接到阿里云百练等云厂商的 DeepSeek 模型.
首先,检查Nginx是否已经启动,并确保它能够生成PID文件。如果Nginx没有启动,启动它后再重新加载。检查配置文件是否正确,确保没有配置错误导致PID文件无法生成。
在安装程序中,选择 “Eclipse IDE for Java Developers” 并点击 “Install”。这将启动 Eclipse Installer 界面。启动安装好的 Eclipse IDE。
预防跨站脚本攻击(XSS)是网络应用安全的关键部分。XSS攻击允许攻击者在用户的浏览器中执行恶意脚本,通常是通过注入恶意的HTML或JavaScript代码到用户页面上。防止XSS需要在应用程序开发和服务器配置两方面同时进行防护。
搭建一个安全访问日志监控报警系统,特别是用于监控Nginx日志和系统安全日志,可以帮助及时发现并响应潜在的扫描和黑客攻击。这一系统通常包括日志收集、存储、分析和报警四个关键部分。
这条日志基本上是说:一个来自XXX.XXX.XXX.2的用户在2024年4月16日19时03分59秒通过GET方法请求了路径为/XXX/XXX/XXX.mp3的音频文件,请求成功(状态码200),且传输了292031字节的数据给用户,请求过程中没有引用页面,用户使用的是Windows系统上的Chrome浏览器。:表示发起请求的页面的地址。这里的“-”表示没有认证的用户,或者不适用用户认证。:这也通

redis节点,始终有一个节点不能启动起来。

网站出现错误页面,直接显示404,502等错误代码页面,对用户非常的不友好,需要进行统一的配置,显示根据业务显示自定义的404或者502的错误页面。第一:首先在location 反向代理部分,添加这条命令,开启自定义错误页面的开关。proxy_intercept_errors on;第二:将自定义的页面cmptexinfo.html,放在指定位置,比如 /home/nginx/nginx_inst
搭建架构图第一步:安装nginx1、下载openssl主要用于ssl模块加密,支持htpswget https://www.openssl.org/source/openssl-1.0.2s.tar.gz2、下载 pcre来实现地址重定向,地址重写功能和localtion指令以及正则表达式的支持wget https://ftp.pcre.org/pub/pcre/pcre-8.43.tar.gz3