


- @qq_33530840


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
大华智慧园区综合管理平台简介大华智慧园区综合管理平台是一款综合管理平台,具备园区运营、资源调配和智能服务等功能。平台意在协助优化园区资源分配,满足多元化的管理需求,同时通过提供智能服务,增强使用体验。由于该平台未对接口权限做限制,攻击者可以从user_getUserInfoByUserName.action接口获取任意用户密码(MD5格式)影响范围hunter语法web.body="“/...
搜狗输入法简单绕过Windows锁屏机制也不是刚出来的思路,目前在win10上复现成功了,在win11上没有实现不过也有人在win11上复现了,所以还是存在一些限制条件的。

简介本文主要讲常规分页爬取与利用Scrapy框架怎么快捷的爬取分页的数据以及cookie登录,案例网站时17k小说网,url是https://www.17k.com/常规分页爬取Scrapy框架分页爬取cookie登录分页常规分页爬取常规分页爬取,直接观察页面数据,一共有多少页数据,就for循环多少次class Xiaoshuo17ptSpider(scrapy.Spider...
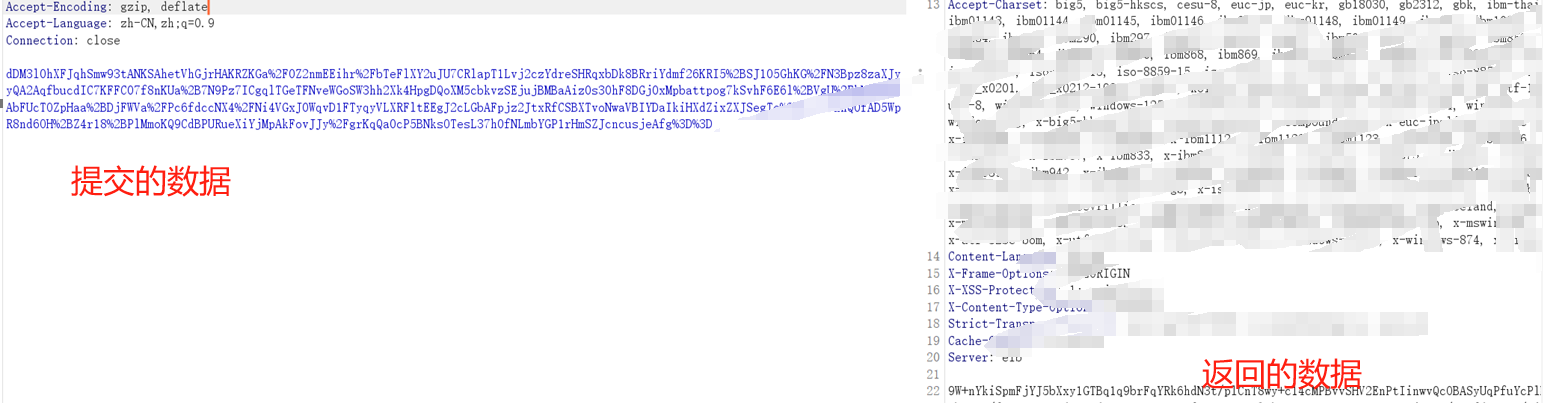
简介现如今大部分微信小程序抓包看到的数据均是加密的,无法通过常规的业务抓包进行测试,现通过对微信小程序包进行解密,获取到微信小程序源码对加解密算法进行分析。当数据包里都是密文,我们无从下手;就算是获得了加解密的一些关键信息,能解密出来,但是每个数据包我们都需要慢慢解密,请求包需要解密,响应包也需要解密,比较麻烦。本文采用半自动化工具对传输的密文和返回的密文进行自动解密。微信小程序解密小程...
简介这款工具的推出将极大地提升蓝队应对网络安全事件的能力,不仅有助于提高响应效率,还能够降低工作复杂性。通过提供全面的信息搜集和高效的威胁分析,我们可以帮助蓝队成员在复杂的网络环境中保持优势,但应急响应是一个十分复杂的工作此工具只能帮助蓝队人员收集部分信息,如有异常发现还是需要进入客户电脑进行仔细分析,无法与市面上商业的取证分析软件相比。FindAll采用客户端-服务器(CS)架构,特别适用于..
1、简介JumpServer是一款符合4A规范的开源堡垒机,帮助企业以更安全的方式管控和登录各种类型的资产,实现事前授权、事中监察、事后审计,满足等保合规要求。2、漏洞描述JumpServer 在 3.0.0-3.6.3 版本存在未授权访问漏洞。由于系统权限配置存在不合理,导致未授权攻击者可以直接访问 /api/v1/terminal/sessions/ 相关路由漏洞公告:https:/...
免责申明本公众号的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!1、简介大唐电信科技股份有限公司是电信科学技术研究院(大唐电信科技产业集团)控股的...
接口分析获取接口地址选择自己感兴趣的抖音博主,本次以“经典老歌【车载U盘】”为例每次请求的页面会有很多接口,需要对接口进行筛选:第一步筛选XHR筛选第二步筛选URL中带有post通过筛选play_add值找到视频的地址分析请求头通过对比两次请求发现只有X-Bogus数值会有变化,max_cursor是用翻页,后文再介绍。JS逆向分析找入口先通过简单方式搜索关键字找:在当前...
一款强大的 Web 安全测试套件,集成多种安全测试功能,支持自动化扫描和手动测试。

简介Json web token (JWT), 是为了在网络应用环境间传递声明而执行的一种基于JSON的开放标准((RFC 7519).该token被设计为紧凑且安全的,特别适用于分布式站点的单点登录(SSO)场景。JWT的声明一般被用来在身份提供者和服务提供者间传递被认证的用户身份信息,以便于从资源服务器获取资源,也可以增加一些额外的其它业务逻辑所必须的声明信息,该token也可直接被用于...