- @qq_25953411


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
执行的返回结果,完整显示出来,结合前面的。这里&要经过url编码,进行绕过。将a 文件重命名为b。A执行失败后,执行B。

106.从中序与后序遍历序列构造二叉树问题描述:传送门思路:根据题意,流程如图:这图就是先根据后续数组的最后一个元素为切割点,去拆分中序数组。再根据拆分后的中序数组,反过来在切后序数组。说到一层一层切割,想到了递归。分以下几步:第一步:如果数组大小为零,为空节点了。第二步:如果不为空,取后序数组最后一个元素作为节点元素。第三步:找到后序数组最后一个元素在中序数组的位置,作为切割点。第四步:切割中序
目录404.左叶子之和问题描述思路1、递归法2、迭代法by the way404.左叶子之和问题描述传送门思路这里是判断左叶子,不是二叉树左侧节点,不能用层序遍历。那么判断当前节点是不是左叶子是无法判断的,必须要通过节点的父节点来判断其左孩子是不是左叶子。 如果该节点的左节点不为空,该节点的左节点的 左节点 为空,该节点的 左节点的 右节点为空,则找到了一个左叶子,判断代码如下:if (node-
首先我们得了解deepseek(人工智能模型)不同数据规模能干的事情,以及它需要的硬件资源配置条件,deepseek依赖GPU,这就需要你的显卡有足够大的显存容量。按下Win+R打开运行对话框,输入dxdiag并按回车。本人的笔记本电脑显卡是 RTX4060,显示内存(VRAM)为8G,所以只能选择数据规模为7B的模型。但是实际测试下来,14B的数据规模也能跑, 只不过对话的结果要加载一会儿。
本文记录了针对stitch靶场的渗透测试过程。通过nmap扫描发现开放22和80端口,识别到stitch.dsz域名。使用子域名爆破发现mail/dog/iot三个子站。在iot站利用命令注入漏洞建立NC反弹shell,发现config.php中的密码信息。通过密码爆破获取iiiii用户权限,进而利用iot_runner程序的SUID提权漏洞,最终通过修改/bin/bash权限获得root权限。整
本文记录了针对192.168.1.7靶场的渗透测试过程。首先通过nmap扫描发现开放22、80、3306、8000端口,其中8000端口运行WordPress系统。使用sqlmap成功读取/etc/jimmy.txt获取jimmy用户密码"HandsomeHU"。通过SSH登录后发现命令受限,采用绝对路径/bin/ls或强制sh会话绕过限制。随后审计WordPress配置文件获取数据库凭证,查询w
本文介绍了Kali Linux的基本使用技巧和nmap常见命令,重点讲解了如何利用PHP任意文件读取漏洞进行渗透测试。通过nmap扫描发现目标开放端口后,使用Wfuzz工具模糊测试找到可利用参数cmd,进而利用php://filter伪协议读取服务器文件内容。文章详细演示了如何通过该漏洞读取/etc/passwd文件获取用户信息,并介绍了后续可能的攻击方式,包括密码爆破、远程代码执行等。最后给出了
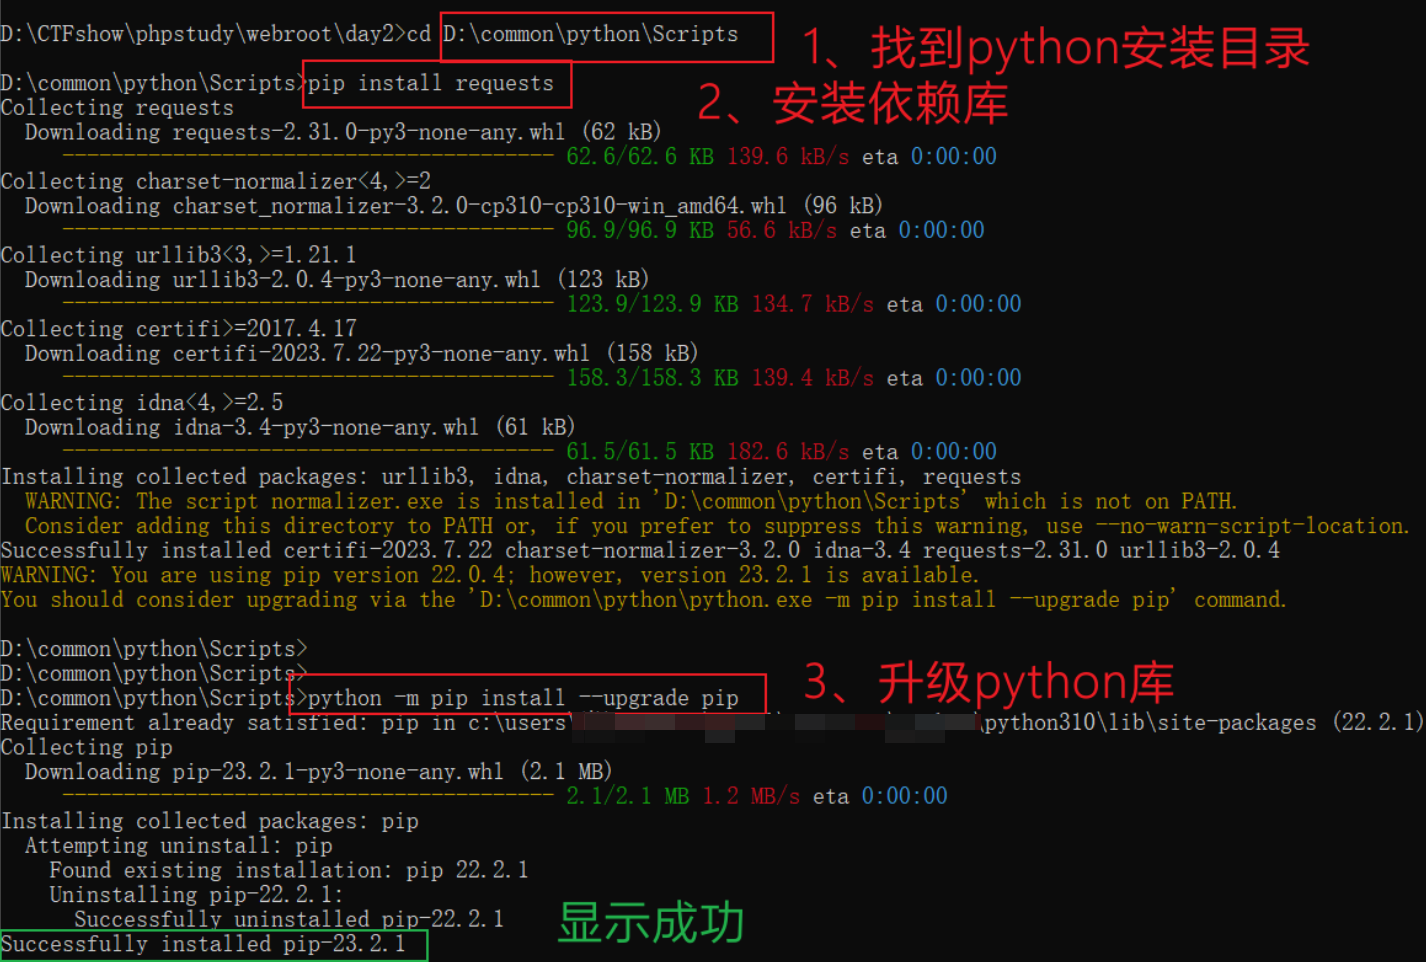
下图,是因为我的D盘安装了python 3.10,C盘安装了3.8。这两个版本的python,都按照下图命令都执行一遍即可。有时候,做CTF习题的时候,需要通过windows命令行去执行python 脚本,但总会遇到。3、现在,D盘的处境和C盘一样了,都需要升级一下pip,那就通过命令。有人可能会问,我有两个python,具体执行的的时候用的是哪个?1、首先,你需要把标黄提示文字里的绝对路径复制一
首先我们得了解deepseek(人工智能模型)不同数据规模能干的事情,以及它需要的硬件资源配置条件,deepseek依赖GPU,这就需要你的显卡有足够大的显存容量。按下Win+R打开运行对话框,输入dxdiag并按回车。本人的笔记本电脑显卡是 RTX4060,显示内存(VRAM)为8G,所以只能选择数据规模为7B的模型。但是实际测试下来,14B的数据规模也能跑, 只不过对话的结果要加载一会儿。
本文主要介绍了upload-labs靶场中前9关的文件上传漏洞利用方法。文章从基础概念入手,解释了文件上传漏洞的原理和条件,并提供了常用的一句话木马代码。针对每个关卡,作者详细讲解了不同的绕过方法:第一关通过禁用JS验证绕过前端检测;第二关修改Content-Type字段;第三关利用特殊后缀如.php5;第四关通过.htaccess文件配置;第五关大小写转换;第六关添加空格;第七关添加点号;第八关