


- @qq78442761


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
源码如下:main.cpp#include <QApplication>#include <QObject>#include <QTextCodec>class MyObject:public QObject{Q_OBJECTpublic:MyObject(QObject *parent=0):QObject(0)
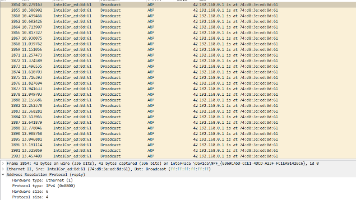
本文介绍了ARP断网攻击原理与防护方法。攻击者通过伪造ARP应答包,将网关IP与错误MAC地址绑定,导致受害主机无法正常上网。文章演示了使用Python scapy库实现ARP欺骗攻击的过程,包括构造ARP包、循环发送等关键代码。同时提供了Wireshark抓包分析,展示了攻击包特征。防护方面建议使用安全软件或编写监控程序,检测异常高频ARP包。最后提出思考题:为什么ARP广播包需要指定目标IP地
目录基本概念代码与实例基本概念外观模式(Facade):为子系统中的一组接口提供一个一致的界面,此模式定义了一个高层接口,这个接口使得这一子系统更加容易使用。增加外观Facade可以提供一个简单的接口,减少它们之间的依赖;为新系统开发一个外观Facade类,来提供设计粗糙或高度复杂的遗留代码的比较清晰简单的接口,让新系统与Facade对象交互,Facade...
1.制作“内涵图”:图和文本如下图所示:先看看1.jpg的二进制文件:下面执行如下cmd命令b指binarya指append(猜的,此处不太确定,但感觉有很有道理)下面打开2.jpg看看此时进入DVWA上传进行正常访问:设置成如下:下面进行畸形访问:最后如下图:(注意hackbar里面的Post data)...
新建一个banner.vue通用组件。查询下swiper的相关文档。
基于测评目标分类按照测评的目标,网络安全测评分为三种:①网络信息系统安全等级测评:采用网络等级保护2.0标准;②网络信息系统安全验收测评:评价该项目是否满足安全验收要求中的各项安全技术指标和安全考核目标;③网络信息系统安全风险测评:评估系统面临的威胁及脆弱性导致安全事件的可能性,并提出有针对性的抵御措施。依据网络信息系统构成要素,网络安全测评可分成两类:①技术安全测评:包括物理环境、网络通信、操作
入侵防御系统(IPS)入侵防御系统(Intrusion Prevention System)是一种主动的、积极的入侵防范及阻止系统(防火墙是被动的),它部署在网络的进出口处,当检测到攻击企图后,自动地将攻击包丢掉或采取措施将攻击源阻断。IPS与IDS(Intrustion Detection System)的区别部署方式不同:①IDS产品在网络中是旁路式工作;②IPS产品在网络中是串接式工作。串接
网络安全风险评估要素网络安全分析评估要素包括:资产、威胁、脆弱性、安全措施、风险,各个要素之间相互作用。网络安全风险评估模式①自评估:网络系统拥有者依靠自身力量,对自有的网络系统进行的风险评估活动;②检查评估:检查评估由网络安全主管机关或业务主管机关发起,依据已经颁布的安全法规、安全标准或安全管理规定等进行检查评估;③委托评估:委托评估是指网络系统使用单位委托具有风险评估能力的专业评估机构实施的评
刚刚写库的时候被阻塞了,估计是有死锁,感觉达梦没有MySQL智能,没有超时解锁的功能,查了下DM官方文档,解决了此问题,在此记录下。如下命令查询sessionSELECT SESS_ID,SQL_TEXT,STATE,CREATE_TIME,CLNT_HOST FROM V$SESSIONS;记得按下创建时间的排序。这里有state有几个状态,官方是这样解释的:找到对应表的sql干掉他就可以了。S