- @q15516221118


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在数字图像传输和存储日益普及的今天,如何在压缩图像的同时保障其安全性成为研究热点。
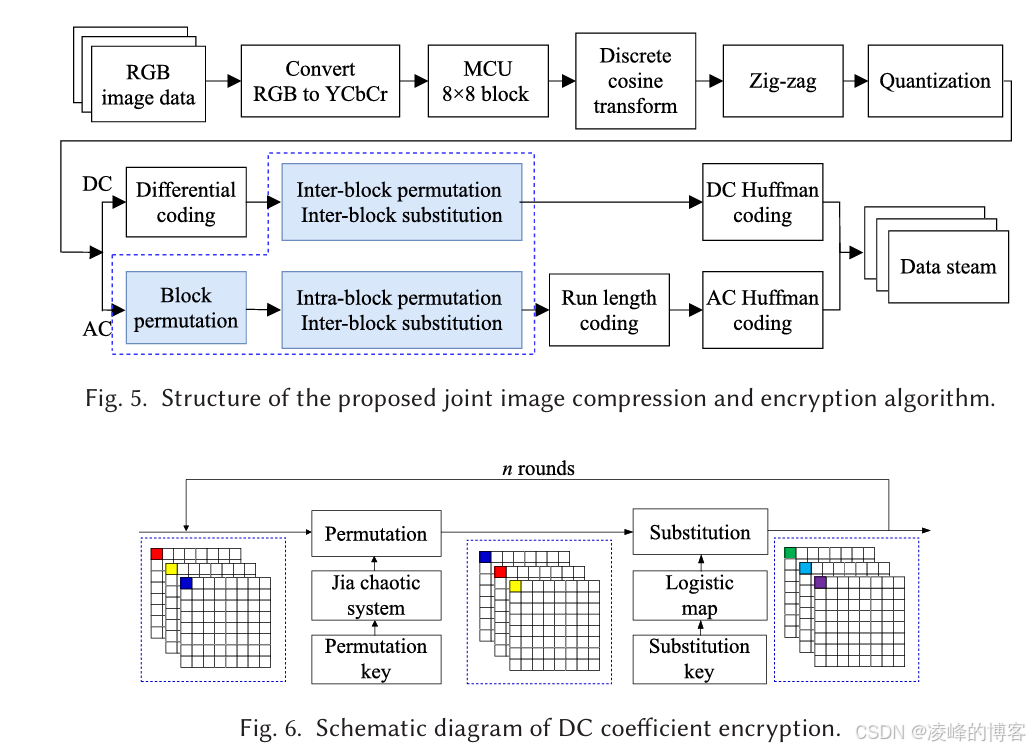
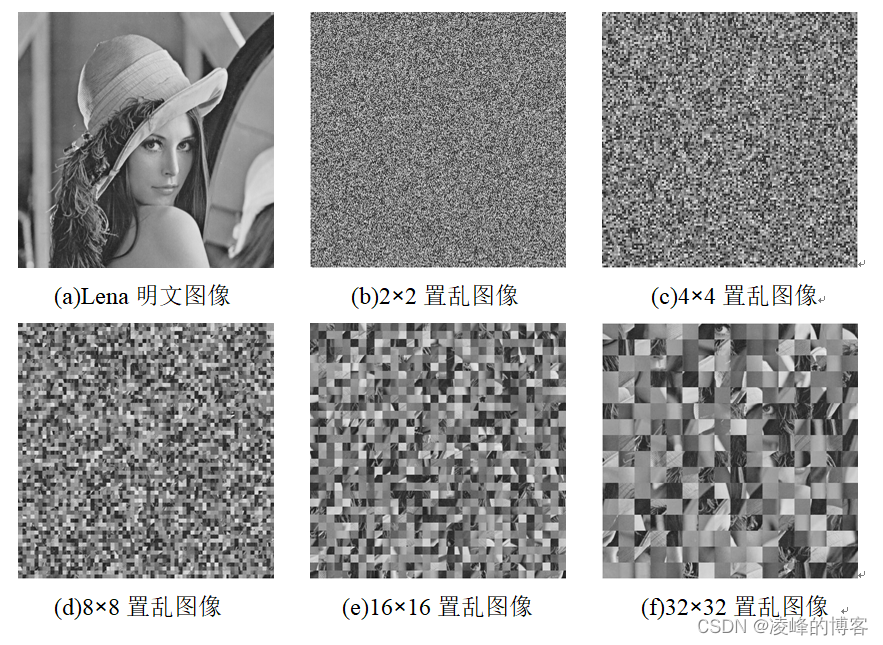
置乱加密是另一种较常用的加密方法,现也被许多文献选用
本文记录了向AppliedSoftComputing期刊投稿的真实经历,突出其审稿过程缓慢的特点。从2024年7月投稿到2025年9月收到一审意见耗时14个月,且需要多次催稿才获得反馈。该期刊目前为中科院二区,影响因子6.6。作者建议投稿者预留1.5-2年周期,在长期无进展时可礼貌催稿,但需注意通信权限问题。特别提醒该刊不适合时间紧迫的毕业或职称论文,其"With Editor"
期刊名:IEEE TRANSACTIONS ONMULTIMEDIA(TMM)投稿经验
《FedTracker: Federated Learning Ownership Verification and Traceability via Multi-Grained Fingerprinting》一文提出了一种创新框架FedTracker,旨在解决联邦学习(FL)中的知识产权保护和数据源追溯问题。随着AI模型训练成本增加和数据隐私法规的严格化,FedTracker通过多粒度指纹技术实

EditGuard是一种基于双重水印的AI图像篡改检测框架,可同时实现篡改定位和版权保护。该框架包含篡改定位器、版权提取器和统一隐写网络三个模块,采用小波变换和深度特征提取技术,在无篡改数据训练的情况下,对AI生成内容仍保持90%以上的检测精度。
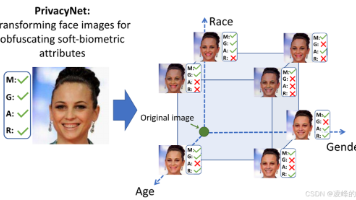
承接上一篇对 Deepfake Detection 与主动防御技术的梳理,本文将视角进一步扩展至“隐私保护”相关方向,重点关注深度学习在图像隐写、反人脸识别、身份去标识化以及属性隐私保护中的研究进展与技术脉络。
从“事后鉴别”转向“事前免疫 + 事后取证”。
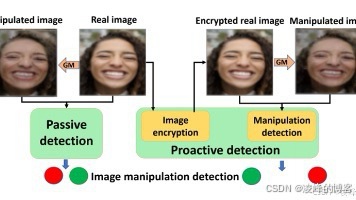
(上):真实性鉴别与深度伪造检测(中):隐私保护、去标识化与可逆安全(下):篡改定位、主动取证与图像免疫整体趋势可概括为:从事后鉴别走向事前设计从单一检测走向系统化防护从“发现问题”走向“预防与恢复并重”在 AIGC 快速发展的背景下,如何在保证图像可用性的同时,构建可信、可验证、可恢复的安全机制,将成为图像安全与隐私保护领域持续关注的核心问题。

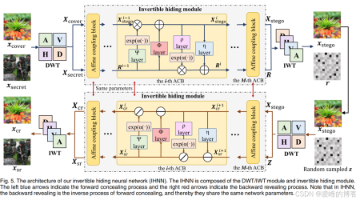
与上一篇类似,利用图像隐写思想,将原图隐写至mask图像中,便于恢复原图;INN:正向输入原图与mask图像,得到与预模糊图像视觉一致的保护图像(隐写),逆向恢复出原图;部分方法通过对潜在特征进行解纠缠,将身份信息与属性信息分离,仅对身份相关特征进行扰动或加密,从而实现“身份匿名、属性保留”。接收端:攻击者接收到马赛克图像,低权限用户接收到同样的马赛克图像,但可实现表情识别,高权限用户可恢复出原图