- @fjc0214


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
常见的报错函数有 updateXML(),extractvalue(),floor()等。报错注入的原理就是通过构造特殊的报错语句,使用mysql数据库报错,使我们查询的内容显示在报错信息中,同时把报错信息显示在页面上。concat()函数是将其连成一个字符串,因此不符合**XPATH_string的格式,**从而出现格式错误,爆出相关信息。本例中xmltable为表名,testxml为列名,只有

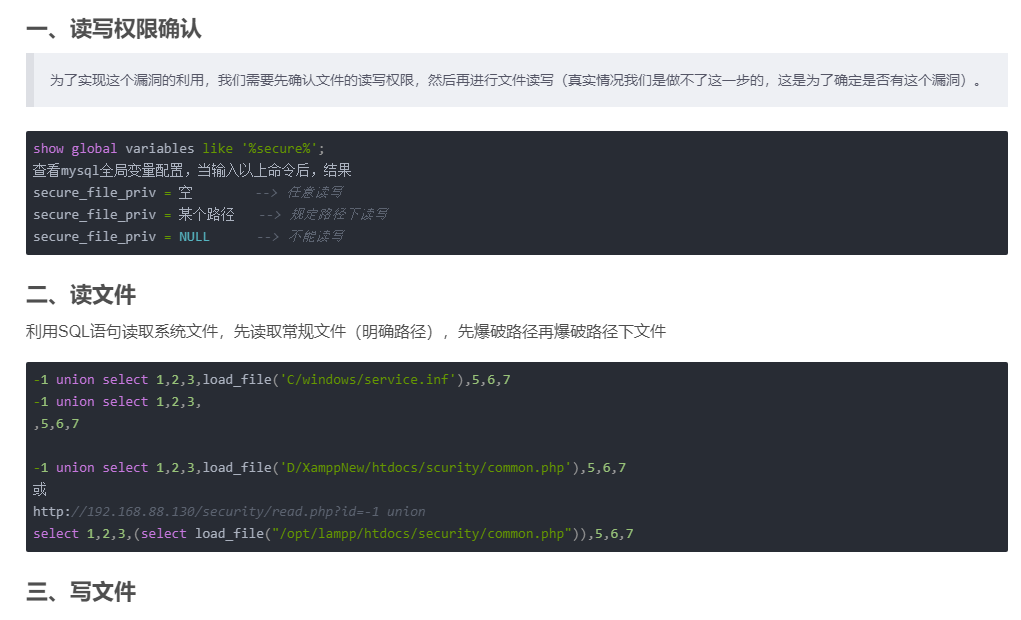
因为我们不知道可写文件夹和可写路径,所以这个漏洞能利用的可能性很小。这是在我们自己搭建的环境中测试这个漏洞,我们先确定文件的读写权限,然后再进行文件读写。真实环境中,我们需要爆破出可读写的文件路径。
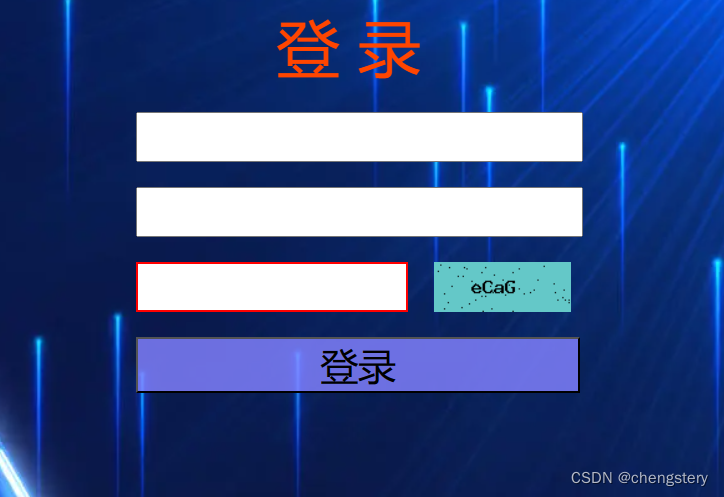
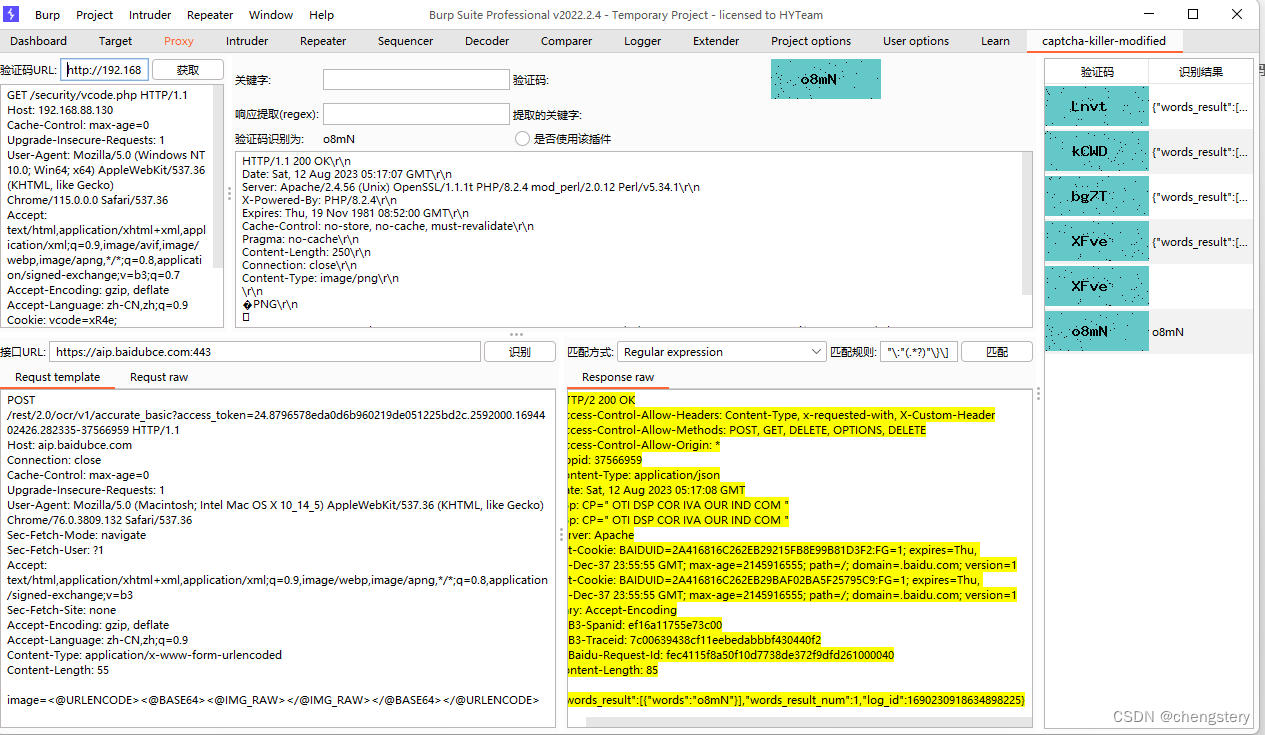
本文给出了图片验证码的实现同时给出了验证码存在的问题,还是用了机器学习的方法识别图片验证码。
数据类型不同,在注入的payload中会有大小不同,主要考察对字符语法规则的理解和注释符的运用。

比如:position中A处有a字典,B处有b字典,则a【1】将会对应b【1】进行attack处理,这种攻击类型非常适合那种不同位置中需要插入不同但相关的输入的情况。比如:position中A处有a字典,B处有b字典,则两个字典将会循环搭配组合进行attack处理这种攻击适用于那种位置中需要不同且不相关或者未知的输入的攻击。请求的总数是payload组中payload的总数。中,因为没有设置登录失
在SQL注入-登录漏洞-Burp爆破中我们提到了Burp爆破的问题,但是在实际的登录过程中,我们还需要考虑到登录次数的限制,否则会被暴力破解,从而导致系统被入侵,本文将对登录次数限制进行修复。

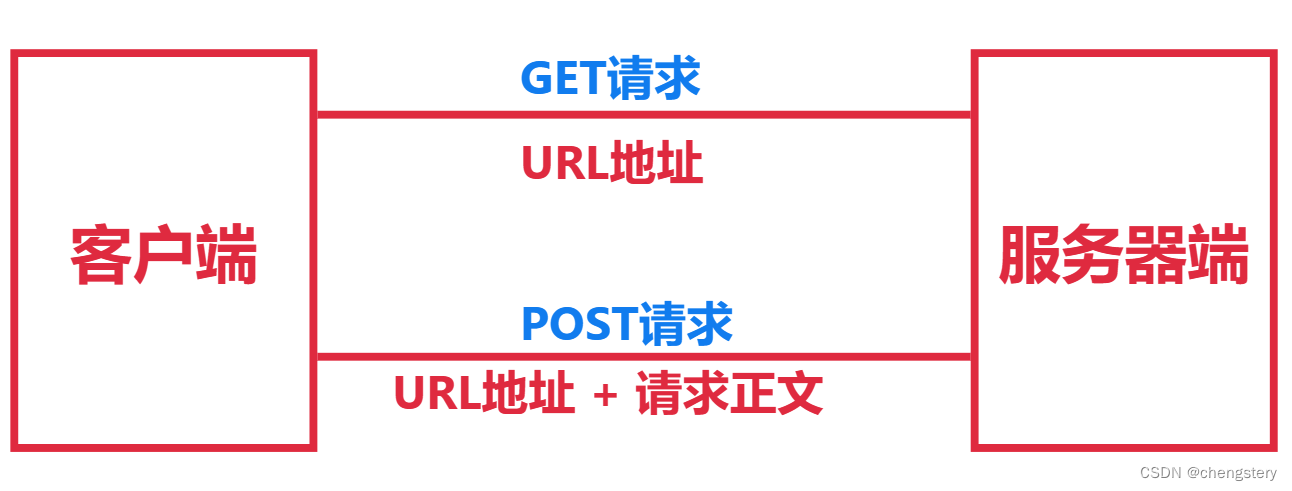
前后端的交互过程就是HTTP协议的处理过程:请求与相应的处理过程。单纯只有前端,无法使用后台服务器的能力,或者无法访问数据库。如果单纯只有后端,也无法形成业务流程,无法为客户产生价值。三种方式(1)资源获取型:GET请求 + URL地址(2)数据提交型:POST请求 + URL地址 + 请求正文(3)AJAX提交:利用异步提交的方式,再不刷新页面的情况下,提交数据给后台。